دارک وب لایهای رمزنگاریشده و پنهان از شبکۀ اینترنت است که در موتورهای جستوجوی متعارف ایندکس نمیشود و دسترسی به آن تنها با نرمافزارها و پروتکلهای ارتباطی خاص امکانپذیر است. شایعات متعددی پیرامون فضای دارک وب در رسانهها دستبهدست میشود که اغلب مرز میان افسانه و واقعیت فنی را مخدوش کرده است و البته، واقعیت فنی کاملاً متفاوت است.
در این مقاله از وبلاگ مبین هاست، معماری پروتکلهای وب تاریک، مکانیزم رمزنگاری شبکههای پوششی، ابعاد اقتصادی و مخاطرات امنیتی این فضا را بر پایه گزارشهای معتبر بینالمللی بررسی میکنیم.
دارک وب چیست و چه تفاوتی با سایر لایههای اینترنت دارد؟
تفکیک دقیق لایههای شبکه جهانی وب بر پایه مکانیزمهای مسیریابی ترافیک، شیوۀ ایندکس شدن (Indexing) در موتورهای جستوجو و الگوهای نظارت بر دسترسی انجام میگیرد. مهندسان شبکۀ فضای کلی اینترنت را به سه لایۀ متمایز تقسیم میکنند که هرکدام پروتکلهای ارتباطی و معماری امنیتی خاص خود را پیادهسازی کردهاند. این سه لایه عبارتاند از:
1) وب سطحی
لایۀ نخست یا وب سطحی (Surface Web)، بخش عمومی و قابل مشاهدۀ اینترنت را تشکیل میدهد. منابع این لایه بر بستر سیستم نام دامنۀ متعارف (ICANN DNS) قرار دارند و دسترسی به آنها بدون نیاز به اعتبارسنجی ویژه امکانپذیر است. خزندههای وب (Web Crawlers) مانند Googlebot از طریق دنبال کردن پیوندهای فرامتنی (Hyperlinks)، صفحات این بخش را تحلیل، طبقهبندی و در پایگاه داده موتورهای جستجو ثبت میکنند.
2) دیپ وب
لایۀ دوم پهنه وسیعی از محتوای متصل به اینترنت را در بر میگیرد که به دلیل پیکربندیهای حفاظتی از دسترس خزندههای عمومی دور میماند. ایندکس نشدن صفحات این لایه در گوگل و سایر موتورهای جستوجو، به واسطۀ دیوارهای احراز هویت (نظیر توکنهای JWT و نشستهای پایگاه داده)، تولید صفحات پویا در پاسخ به درخواستهای POST، دستورهای بازدارنده در فایل robots.txt یا متاتگ noindex و قرارگیری منابع درون شبکههای ایزوله سازمانی، پرتالهای بانکی و سرورهای ابری شکل میگیرد. برای آشنایی کامل با ساختار این بخش میتوانید مقالۀ وب عمیق را در مجله مبین هاست مطالعه کنید.
3) دارک وب
در لایۀ سوم، مفهومی با عنوان Dark Web شکل گرفته است که به عنوان زیرمجموعهای سازمانیافته و رمزنگاریشده در دل وب عمیق فعالیت میکند. برخی منابع خبری از این فضا با عبارت اینترنت سیاه نیز یاد میکنند. این بخش با بهرهگیری از شبکههای پوششی (Overlay Networks) نظیر Tor ،I2P یا Freenet بر فراز اینترنت عمومی استقرار یافته است.

ثبتنشدن صفحات این فضا در موتورهای جستوجو ریشه در گسست ساختاری آن از استانداردهای متعارف وب دارد. نامهای دامنه در این لایه (مانند پسوندهای onion.) در سرورهای ریشۀ DNS جهانی ثبت نشدهاند و تفکیک نام در آنها بر پایۀ جداول درهمسازی توزیعشده (DHT) و رمزنگاری کلید عمومی انجام میگیرد. مسیریابی مدارهای این شبکهها نیازمند مبادله نشستهای رمزنگاریشده چندمرحلهای است که امکان پویش خودکار را از خزندههای جستوجو سلب میکند.
نقد علمی فرضیۀ کوه یخ و افسانۀ ۴ درصد در برابر ۹۶ درصد
یکی از رایجترین گزارههای غیرعلمی در ادبیات عمومی، نمودار «کوه یخ اینترنت» است که ادعا میکند وب سطحی تنها ۴ درصد از اینترنت را تشکیل داده و ۹۶ درصد باقیمانده در اختیار لایههای پنهان است. این ادعا پایۀ علمی ندارد و ریشۀ این آمار به پژوهش منتشرشده توسط مایکل برگمن (Michael Bergman) در سال ۲۰۰۱ بازمیگردد که برآورد کرد حجم دادههای نهفته در پایگاههای داده متصل به اینترنت، بین ۴۰۰ تا ۵۵۰ برابر صفحات وب سطحی آن دوران بوده است.
گزارشهای ژورنالیستی بعدی این تناسب ۵۰۰ برابری را به نسبت ۴ به ۹۶ درصد تقلیل دادند و با اشتباه گرفتن وب عمیق با شبکۀ پیازی، این باور نادرست را رواج دادند که بخش اعظم اینترنت فضایی مخفی است. سنجشهای تجربی سالهای ۲۰۲۵ و ۲۰۲۶ و تحلیلهای آماری منتشرشده توسط DeXpose و Tor Metrics حاکی از آن است که حجم کل دادههای میزبانیشده در دارک وب کمتر از ۰.۰۱ درصد کل دادههای اینترنت است و تعداد سرویسهای فعال پیازی با آدرسهای معتبر نسخۀ سوم (.onion v3) به طور معمول تنها بین ۶۰٬۰۰۰ تا ۷۰٬۰۰۰ دامنه نوسان دارد.
جدول زیر تفاوتهای ساختاری و فنی این سه لایه را بر اساس 4 شاخص کلیدی مقایسه میکند. بررسی این متغیرها مرز فنی میان ارتباطات روزمره و شبکههای پوششی را شفاف میکند:
| معیار مقایسه | وب سطحی (Surface Web) | وب عمیق (Deep Web) | دارک وب (لایۀ سوم) |
| سطح دسترسی | عمومی و بدون مانع برای تمام کاربران اینترنت همگانی | کنترلشده بر پایۀ اعتبارسنجی، مجوزهای هویتی و حق دسترسی | محدود و نیازمند ابزارهای تخصصی و آگاهی قبلی از نشانی مقصد |
| مکانیزم ایندکس شدن | استخراج پیوندها و ثبت محتوا توسط خزندههای خودکار استاندارد | مسدودسازی خزندهها به واسطۀ احراز هویت، پایگاه داده و robots.txt | فاقد DNS متعارف و متکی بر هش کلید عمومی و جداول DHT |
| ابزارهای مورد نیاز | مرورگرهای وب متداول مانند Chrome ،Firefox و Safari | مرورگر استاندارد به همراه نرمافزارهای VPN، پورتالها و گواهیها | کلاینتهای اختصاصی شبکه پوششی مانند Tor ،I2P یا نودهای Freenet |
| کاربردهای واقعی | نشر عمومی خبرها، موتورهای جستوجو و تجارت الکترونیک | پورتالهای سازمانی، سامانههای بانکی و خدمات ذخیرهسازی ابری | سوتزنی امن، دور زدن سانسور، ارتباطات ناشناس و بازارهای زیرزمینی |
مرورگر دارک وب چگونه کار میکند؟
دسترسی به زیرساخت darkweb نیازمند نرمافزارهای کلاینت ویژهای است که بتوانند پروتکلهای شبکههای پوششی را پیادهسازی کنند. شناختهشدهترین ابزار در این حوزه، سامانۀ مسیریابی پیازی یا شبکه تور (The Onion Router) است. این پروتکل برای برقراری ارتباط ناشناس بر بستر شبکههای TCP/IP طراحی شده است تا با ایجاد مدارهای چندمرحلهای رمزنگاریشده و حذف نقطۀ نظارت متمرکز، امکان انتساب ترافیک به کاربر را خنثی کند.
در این فرایند، کلاینت با پیادهسازی الگوریتم تبادل کلید ntor (به عنوان پروتکل تبادل کلید)، کلیدهای متقارن مجزایی را با تکتک سرورهای داوطلب (Relays) توافق میکند تا بستۀ خروجی به شیوۀ لایههای پیاز و به صورت تودرتو رمزنگاری شود. سازوکار فنی گرهها و نحوه اتصال به دامنههای پیازی بر پایۀ 3 رکن زیر شکل میگیرد:
- گرۀ ورودی یا نگهبان (Guard Node): نخستین نقطۀ تماس کاربر با شبکه است که نشانی IP واقعی را میبیند، اما به دلیل رمزنگاری لایههای درونی از محتوای بسته و مقصد نهایی بیاطلاع میماند.
- گرۀ میانی (Middle Relay): بستۀ رمزنگاریشده را از گرۀ نگهبان تحویل میگیرد و پس از باز کردن لایۀ مربوط به خود، آن را بدون شناخت مبدأ اولیه یا مقصد نهایی به گرۀ سوم میفرستد.
- گرۀ خروجی (Exit Node): آخرین لایۀ رمزنگاری پیازی را برمیدارد و بستل داده را بدون اطلاع از هویت کاربر اولیه، به سرور مقصد در اینترنت تحویل میدهد.
سرویسهای مخفی پیازی (.onion v3)
این دامنههای ۵۶ کاراکتری بر پایۀ رمزنگاری منحنی بیضوی Ed25519 و تابع SHA3-256 کار میکنند و ترافیک آنها از طریق نقاط معرفی (Introduction Points) و نقطۀ تلاقی (Rendezvous Point) در مداری ۶ گرهای و کاملاً درونشبکهای مبادله میشود. کامیابی این معماری در حفظ ناشناسی دوطرفه باعث میشود نه کاربر نشانی IP سرور میزبان را ببیند و نه سرور از موقعیت کاربر مطلع شود.
تحلیل فنی تأخیر، افت سرعت و مصرف ترافیک در دارک وب
افت سرعت در شبکۀ تور پدیدهای سیستماتیک ناشی از ترکیب پروتکلهای رمزنگاری و توپولوژی مدارها است. نخستین عامل، تأخیر جغرافیایی چندجهشی (Multi-Hop Propagation Latency) است. عبور ترافیک از میان گرههای تور در کشورهای گوناگون (شامل ۳ گره برای وبگردی عادی و مدارهای ۶ گرهی برای دسترسی به سرویسهای پیازی onion.)، زمان رفتوبرگشت بستهها (RTT) را به طور قابلتوجهی نسبت به اینترنت عادی افزایش میدهد؛ بهطوریکه در سنجشهای تجربی و مدلسازیهای عملکردی شبکه تور (که در کنفرانسهای معتبری مانند SIGCOMM/IMC و NDSS ارائه شدهاند)، میانگین تأخیر انتهابهانتها در مدارهای واقعی شبکه اغلب بین ۱۰۰۰ تا ۲۵۰۰ میلیثانیه یا حتی بیشتر ثبت میشود.
عامل دوم به پدیدۀ مسدودسازی سرخط هنگام تونلسازی ترافیک TCP روی اتصالات TCP شبکه تور (TCP-over-TCP Head-of-Line Blocking یا HOL؛ به عنوان مسدودسازی سرخط) بازمیگردد. شبکۀ تور چندین جریان کاربری را روی اتصالات پایدار TCP میان رلهها تجمیع میکند و در صورت بروز اتلاف بسته (Packet Loss) در شبکۀ پایه، مکانیزم کنترل ازدحام TCP کل ترافیک تونلشده را تا دریافت مجدد فریم آسیبدیده متوقف نگه میدارد.
عامل سوم، بار پردازشی رمزنگاری چندمرحلهای رلهها با الگوریتم جریان AES-128-CTR است که در هر گره لایهای از آن کاسته یا به آن افزوده میشود. همچنین تقسیم جریان داده به سلولهای ثابت ۵۱۴ بایتی نیازمند افزودن دادههای پرکننده (Padding) به بستههای خرد است که سربار شبکه را بالا میبرد و میزان مصرف پهنای باند را نسبت به حجم داده خالص کاربر افزایش میدهد.
چگونه وارد دارک وب شویم؟ آموزش ورود به دارک وب
پاسخ به پرسش: «چگونه وارد دارک وب شویم؟» در سادهترین حالت به نصب یک ابزار اختصاصی خلاصه میشود؛ اما انجام امن آن نیازمند درک دقیق استانداردهای امنیت عملیاتی (OPSEC) است. ناشناسیِ ارائهشده در لایۀ شبکه در صورتی که با پیکربندی ایمن در سطح کلاینت همراه نباشد، مصونیتی ایجاد نمیکند و مهاجمان میتوانند از طریق تنظیمات نادرست نرمافزاری، هویت کاربر را شناسایی کنند.
هشدار امنیتی و سلب مسئولیت:
مطالب ارائهشده در این بخش صرفاً با هدف ارتقای دانش امنیت سایبری و آشنایی با معماری شبکههای پوششی تدوین شده است. کلیک روی پیوندهای ناشناس، دانلود فایل یا تعامل با درگاههای غیرقانونی در این فضا خطرات امنیتی و مالی شدیدی به همراه دارد و مسئولیت هرگونه اقدام، بر عهدۀ کاربر است.
نکتۀ کلیدی درباره شیوۀ پیدا کردن آدرسهای پیازی:
پیدا کردن آدرسها در این فضا کار سادهای نیست و برخلاف اینترنت معمولی که موتورهای جستوجوی قدرتمندی مانند گوگل همهچیز را ایندکس کردهاند، در شبکۀ پیازی موتور جستوجوی جامع و مطمئنی وجود ندارد. نشانی سایتها معمولاً مجموعهای طولانی و تصادفی از حروف و اعداد است و کاربران برای دسترسی به آنها باید به دایرکتوریهای معتبر، فهرستهای تاییدشده یا انجمنهای تخصصی امنیت مراجعه کنند. به همین دلیل، جستوجوی تصادفی یا کلیک روی لینکهای متفرقل وب، معمولاً به ورود به سایتهای فیشینگ و کلاهبرداری ختم میشود. برای ورود اولیه و رعایت الزامات حفاظتی، دنبال کردن مراحل زیر ضروری است:
گام اول – دانلود و نصب مرورگر تور (Tor Browser)
سادهترین راه برای ورود به این بستر، دریافت نرمافزار رسمی مرورگر تور از وبسایت اصلی پروژۀ Tor است. این نرمافزار بر پایۀ فایرفاکس توسعۀ یافته و به صورت پیشفرض تمام ترافیک وبگردی شما را از طریق مدارهای رمزنگاریشده شبکۀ پیازی عبور میدهد تا نشانی IP واقعی شما مخفی بماند.
نکته درمورد مدیریت خودکار نشت DNS و ایزولهسازی کلاینت: مرورگر تور به صورت پیشفرض و خودکار درخواستهای نام دامنه را از طریق پروتکل SOCKS5h مدیریت کرده و WebRTC را غیرفعال میکند تا از نشت DNS به ارائهدهندگان اینترنت (ISP) جلوگیری شود؛ بنابراین نیازی به انجام تنظیمات دستی توسط کاربر در این بخش نیست.
گام دوم – تنظیم سطوح امنیتی و قطع جاوا اسکریپت
موتورهای کامپایل درجا (JIT) در مفسرهای جاوا اسکریپت کانون آسیبپذیریهای روز-صفر برای خروج از جعبهشنی مرورگر هستند. برای فعالسازی حالتهای امنتر، روی آیکون سپر کوچک در بالای مرورگر (کنار نوار آدرس) کلیک کرده، گزینۀ Settings را انتخاب کنید و در بخش Security Level با انتخاب گزینۀ Change سطح امنیت را از حالت Standard به Safer یا Safest تغییر دهید.
با انتخاب حالت Safest و زدن دکمۀ Save and restart کدهای جاوا اسکریپت در تمامی سایتها متوقف میشوند.
گام سوم- پرهیز از دانلود فایل و ورود به لینکهای ناشناس
هنگام فعالیت در محیط شبکههای پیازی، باید از دانلود هرگونه فایل و کلیک روی لینکهای ناشناس یا تاییدنشده بهشدت پرهیز کرد. دانلود و بازگشایی فایلهای PDF یا اسناد اداری با نرمافزارهای مستقل سیستمعامل بسیار پرخطر است، زیرا این فایلها میتوانند با ایجاد ارتباطات جانبی خارج از تونل تور، نشانی IP واقعی دستگاه را فاش کنند.
در سایت های دارک وب چه میگذرد؟
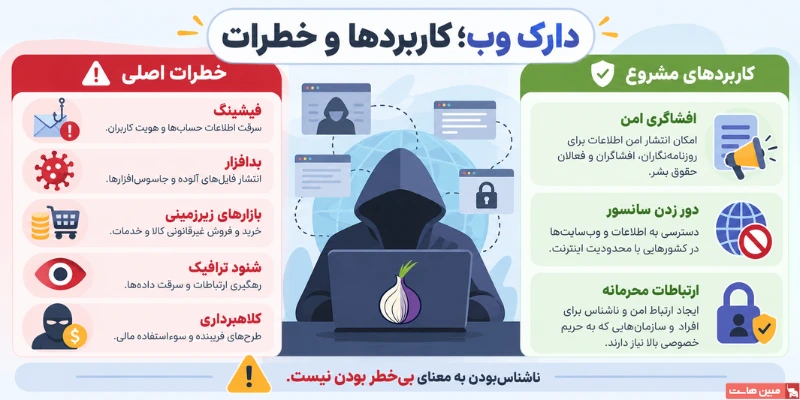
برخلاف تصور رایج که تمام این فضا را یکپارچه مجرمانه میپندارد، هر دارک وب سایت الزاماً فعالیت غیرقانونی ندارد و بسیاری از نهادهای خبری و امنیتی برای محافظت از منابع خود در این بستر حضور دارند. کارکردهای قانونی و مشروع این شبکه در سه محور اصلی خلاصه میشود:
- افشاگری امن از طریق SecureDrop: سامانۀ متنباز SecureDrop متعلق به بنیاد آزادی مطبوعات به منابع خبری اجازه میدهد اسناد فسادهای مالی و اداری را بدون ثبت ردپای دیجیتال در اختیار تحریریههای مستقل قرار دهند.
- آینههای پیازی رسانههای بینالمللی: خبرگزاریهای معتبری نظیر BBC ،The New York Times و Deutsche Welle برای دسترسی آزاد مخاطبان در مناطق تحت سانسور، درگاههای رسمی با پسوند onion. راهاندازی کردهاند.
- سرویسهای ارتباطی و جستوجوی محرمانه: سرویس ایمیل رمزنگاریشده ProtonMail و موتور جستوجوی DuckDuckGo درگاههای پیازی خود را فعال نگه داشتهاند تا فرادادههای کاربران از دید ناظران شبکۀ محفوظ بماند.
این خدمات قانونی به فعالان مدنی و روزنامهنگاران کمک میکنند تا ارتباطات حساس خود را در محیطی امن مدیریت کنند.
بازار سیاه دارک وب و تحولات دارکنت مارکت
در طرف دیگر این شبکه، اقتصاد زیرزمینی و بازار سیاه اینترنتی قرار دارد که ساختار آن طی سالهای اخیر دگرگون شده است. پس از تعطیلی بازار اولیه Silk Road در سال ۲۰۱۳، بازار روسی Hydra به مرکز اصلی مبادلات غیرقانونی تبدیل شد تا اینکه سرورهای آن در آوریل ۲۰۲۲ توسط پلیس آلمان توقیف گردید. طبق گزارش شرکت Chainalysis، پس از سقوط هایدرا بازارهایی نظیر Mega و Kraken DNM جایگزین آن شدند و پلتفرم Kraken DNM (که هیچگونه ارتباطی با صرافی ارز دیجیتال معتبر و قانونی Kraken ندارد) در سال ۲۰۲۴ بیش از ۷۳۷ میلیون دلار رمز ارز دریافت کرد.
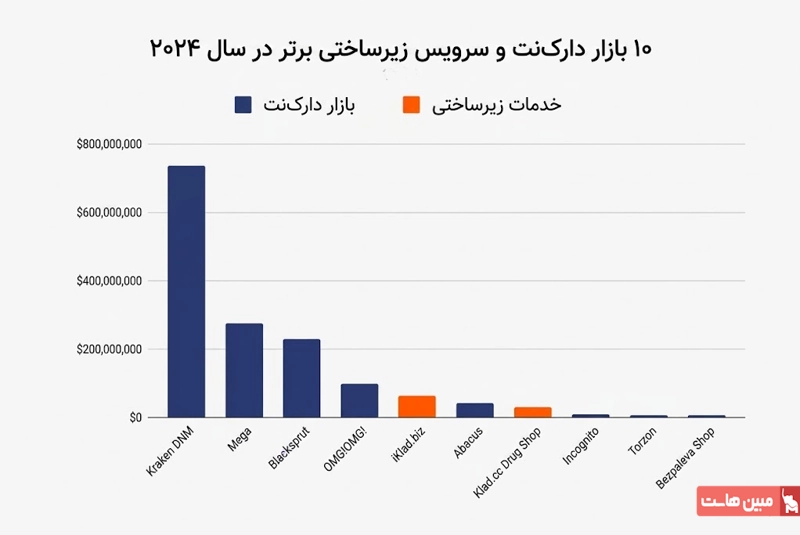
تحلیلهای امنیتی سالهای ۲۰۲۵ و ۲۰۲۶ بیانگر آن است که تمرکز هر دارکنت مارکت مدرن از فروش کالاهای فیزیکی به سمت تجارت دادههای مسروقه و خدمات نفوذ سایبری مانند نمونههای زیر چرخیده است:
1) تجارت لاگهای بدافزارهای سرقت اطلاعات (InfoStealers)
بر اساس پیشبینی شرکت Kaspersky برای سال ۲۰۲۵، حدود ۲۲.۵ میلیون دستگاه در معرض آلودگی به بدافزارهای سرقت اطلاعات قرار دارند. همچنین گزارشهای منتشر شده نشان میدهد نشت ۱۶ میلیارد رکورد در ژوئن ۲۰۲۵ رخ داده است که ناشی از پایگاههای دادل باز و بدون حفاظت بوده است، نه عرضۀ مستقیم در دارک وب.
2) دلالان دسترسی اولیه (Initial Access Brokers)
مهاجمان سایبری به جای نفوذ مستقیم و زمانبر، دسترسیهای آماده به شبکههای سازمانی شامل لاگهای RDP، نشستهای VPN و توکنهای معتبر را از این بازارها خریداری میکنند.
3) باجافزار به عنوان سرویس (RaaS)
بر اساس گزارش رسمی گلوبال ثرت ریپورت CrowdStrike، میانگین زمان گسترش جانبی حمله (Breakout Time) به ۲۹ دقیقه کاهش یافته و ۸۲ درصد از شناساییهای صورتگرفته در سال ۲۰۲۵ بدون بدافزار (Malware-free) بودهاند؛ امری که نشان میدهد مهاجمان عمدتاً با سوءاستفاده از اعتبارنامههای معتبر و ابزارهای قانونی دست به نفوذ میزنند.
این آمارها گواهی میدهند که بازارهای پیازی به زنجیرۀ تأمین حملات سایبری علیه زیرساختهای سازمانی تبدیل شدهاند.
نقش ارزهای دیجیتال در تراکنشهای وب تاریک
چرخش مالی در بازارهای زیرزمینی نیازمند ابزاری خارج از نظارت بانکداری متمرکز است. در سالهای ابتدایی، بیتکوین به دلیل ساختار غیرمتمرکز به عنوان ارز پایه در این بازارها پذیرفته شد. با این حال، بلاکچین بیتکوین دارای دفترکل کاملاً شفاف و تغییرناپذیر است. شرکتهای تحلیل بلاکچین نظیر Chainalysis و TRM Labs با الگوریتمهای خوشهبندی آدرسها بر پایۀ مالکیت ورودی مشترک (Common Input Ownership Heuristic؛ به عنوان مالکیت ورودی مشترک)، شناسایی آدرسهای مابقی وجه (Change Address) و ردیابی وجوه تا صرافیهای نیازمند احراز هویت (KYC)، جریان تراکنشها را به دقت رهگیری میکنند. این شفافیت باعث شد تا گردانندگان بازارهای زیرزمینی به سمت ارزهای حریم خصوصی مهاجرت کنند.
بر پایۀ ارزیابیهای TRM Labs، نزدیک به ۴۸ درصد از بازارهای تازهتأسیس تا سال ۲۰۲۵ پرداختهای خود را منحصراً به رمزارز مونرو (Monero – XMR) محدود کردهاند. مونرو با ترکیب امضاهای حلقهای (Ring Signatures)، نشانیهای پنهان یکبارمصرف (Stealth Addresses) و تراکنشهای محرمانه (RingCT)، مبدأ، مقصد و مبلغ تراکنش را روی زنجیره پنهان میسازد. همچنین طبق همین آمار شیوۀ فعالیتهای غیرقانونی بهصورت تقریبی در بازار ارزهای دییجیتال در بازۀ سال 2021 تا 2024 بهصورت زیر بوده است که سال 2023 بیشترین سهم را داشته است.
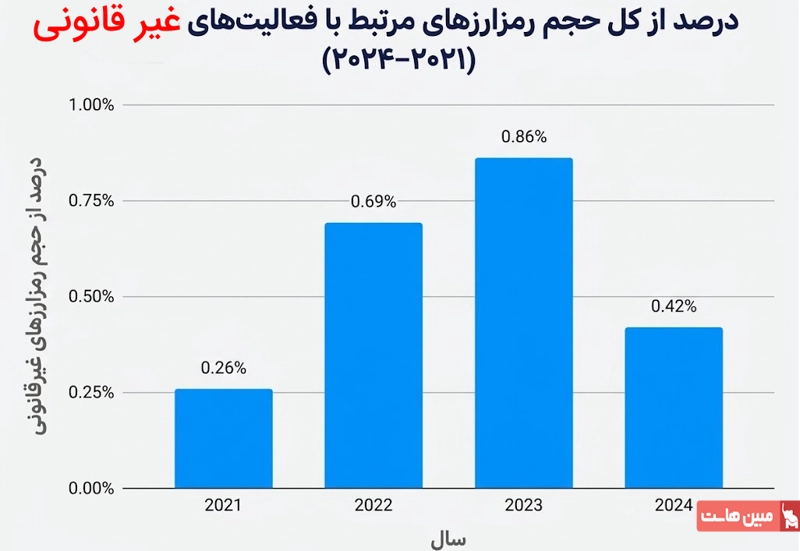
نکتۀ کلیدی درباره جایگاه قانونی بیتکوین: بر اساس گزارشهای تحلیلی بلاکچین منتشر شده تا سالهای ۲۰۲۵ و ۲۰۲۶، سهم کل تراکنشهای مرتبط با فعالیتهای غیرقانونی در مجموع بازار رمزارزها در سال ۲۰۲۴ به حدود ۰.۱۴ درصد (بر اساس گزارش Chainalysis) تا ۰.۴ درصد (بر اساس گزارش TRM Labs) کاهش یافته است و این آمار به کل رمزارزها اختصاص دارد. بیتکوین نیز اکنون از فضاهای زیرزمینی فاصله گرفته و به یک دارایی نهادی، شفاف و قانونگذاریشده در بورسها و بازارهای مالی جهان تبدیل شده است.
این بلوغ قانونی سبب شده است که معاملهگران به جای حضور در شبکههای ناشناس، به سراغ سازوکارهای رسمی برای سرمایه گذاری در بیتکوین بروند. در مقابل، فضای مالی شبکۀ پیازی مملو از کلاهبرداریهای فرار با اموال امانی (Exit Scam) است.
برای نمونه، گرداننده بازار Incognito Market (روی-سیانگ لین ملقب به Pharoah) در اوایل سال ۲۰۲۴ پس از مسدودسازی میلیونها دلار دارایی امانی کاربران، به اخاذی از آنها پرداخت که در مه ۲۰۲۴ در نیویورک دستگیر شد.
پیشنهاد امنیتی برای فعالان بازار رمزارز: ورود به درگاههای ناشناس شبکه پیازی برای انجام معاملات مالی، ریسک از دست رفتن ۱۰۰ درصدی سرمایه را به همراه دارد. برای حفظ امنیت داراییهای خود، همواره معاملاتتان را در بستر وب سطحی و از طریق بهترین صرافی برای خرید و فروش ارز دیجیتال که دارای پروتکلهای امنیتی استاندارد است انجام دهید.
وضعیت ایران Dark Web؛ بررسی محدودیتها، تهدیدات و قوانین
بررسی اکوسیستم ایران Dark Web نیازمند واکاوی سه محور مجزا شامل مکانیزمهای فنی اتصال در شبکه داخلی، تهدیدات نشت دادههای سازمانی و جایگاه حقوقی این فضا در قوانین جرایم رایانهای کشور است. سامانههای پالایش ترافیک در شبکۀ ارتباطی ایران با بهرهگیری از فناوری بازرسی ژرف بستهها (DPI) دسترسی مستقیم به گرههای عمومی تور را مسدود میکنند. به همین دلیل، اتصال کاربران نیازمند پلهای ارتباطی (Bridges) و حاملهای تغییرشکلدهندۀ ترافیک است که سه نمونۀ اصلی آن عبارتاند از:
- پروتکل obfs4: ساختار بایتها و آنتروپی ترافیک را تغییر میدهد تا بستهها شبیه دادههای تصادفی دیده شوند و سامانههای DPI دستدهی تور را تشخیص ندهند.
- مکانیزم Snowflake: ترافیک را بر بستر پروتکل WebRTC و از طریق مرورگرهای کاربران داوطلب در قالب تماسهای تصویری عادی وب منتقل میسازد.
- پروتکل WebTunnel: دستدهی HTTPS و اتصالات WebSocket را شبیهسازی میکند تا ترافیک رمزنگاریشده در قالب ارتباطات استاندارد HTTP/2 از فیلترهای DPI عبور کند.
از منظر امنیتی، تالارهای زیرزمینی و دارک وب به محلی برای فروش پایگاههای دادۀ لو رفتۀ سازمانهای ایرانی تبدیل شدهاند. در دسامبر ۲۰۲۳، گروه نفوذگر IRLeaks پایگاه دادهای به حجم ۳ ترابایت شامل اطلاعات ۲۰ میلیون کاربر اسنپفود را در این فضا افشا کرد. در سالهای ۲۰۲۴ و ۲۰۲۵ نیز گروههای باجافزاری نظیر Babuk2 و Codebreakers دسترسیهای RDP، حسابهای ریشه و کنترلکنندههای دامنۀ برخی مراکز ترابری، پتروشیمی و انرژی ایران را در بازارهای زیرزمینی به فروش گذاشتند.
آیا دستری به شبکۀ تور در ایران جرم است؟
صرف اتصال به شبکۀ Tor در ایران جرم نیست. بر اساس اصل ۳۶ قانون اساسی و ماده ۲ قانون مجازات اسلامی، چون قانونگذار برای «صرف استفاده» مجازاتی تعیین نکرده، این عمل فاقد وصف کیفری است. نظریۀ مشورتی شماره ۷/۱۴۰۱/۱۳۰۸ ادارۀ کل حقوقی قوۀ قضاییه نیز تصریح کرده است که تهیه و استفاده از فیلترشکن و VPN جرم محسوب نمیشود و مشمول مادۀ ۱ قانون جرایم رایانهای (دسترسی غیرمجاز) نیست، زیرا آن ماده ناظر بر سامانههای حفاظتشده با تدابیر امنیتی خاص است، نه سایتهای عمومی فیلترشده.
با این حال، «انتشار فیلترشکن و آموزش روشهای عبور از فیلترینگ» طبق بند (ج) ماده ۲۵ قانون جرایم رایانهای جرم است. همچنین اگر از طریق Tor مرتکب جرم دیگری مانند دسترسی غیرمجاز به سامانههای حفاظتشده (ماده ۱)، کلاهبرداری رایانهای (ماده ۱۳) یا تحصیل مال نامشروع شوید، همان جرم با مجازات حبس و جزای نقدی قابل تعقیب خواهد بود.
چکلیست امنیتی؛ چرا نباید بدون دانش فنی وارد اینترنت سیاه شویم؟
ورود کاربران فاقد تجربۀ امنیتی به بستر darkweb، سیستم و داراییهای دیجیتال آنها را در معرض حملات خودکار قرار میدهد. مهمترین تهدیدات فنی که کاربران عادی را در این محیط هدف قرار میدهند شامل پنج مورد زیر است:
- بدافزارهای تخلیۀ کیف پول (Crypto Drainers): اسکریپتهای مخرب حافظۀ کلیپبورد سیستم را پایش میکنند و هنگام کپی شدن آدرس رمزارز، نشانی کیف پول مهاجم را جایگزین میسازند.
- اکسپلویتهای مرورگر و شکست جعبهشنی (Sandbox Escapes): کدهای مخرب با هدف گرفتن آسیبپذیریهای مفسر جاوا اسکریپت، از محیط ایزولۀ مرورگر خارج شده و نشانی IP واقعی سیستم را سرقت میکنند.
- کلونهای فیشینگ و دامنههای جعلی (Phishing Clones): مهاجمان به دلیل ساختار پیچیدۀ ۵۶ کاراکتری آدرسهای نسخۀ سوم، هزاران دارک وب سایت جعلی با تفاوت در چند کاراکتر برای سرقت وجوه کاربران میسازند.
- ابزارهای تروجانشده و باجافزارها (Trojanized Utilities): فایلهای قابل دانلود شامل راهنماها یا نرمافزارهای کرکشده، اغلب حامل تروجانهای دسترسی از راه دور (RAT) و باجافزارها هستند.
- شنود در گرههای خروجی (Exit Node Eavesdropping): رلههای خروجی تحت کنترل مهاجمان، ترافیکهای فاقد رمزنگاری انتهابهانتها را شنود کرده و نشستهای کاربری را میربایند.
سخن پایانی
گزارشهای امنیتی و بلاکچینی سالهای ۲۰۲۵ و ۲۰۲۶ گواهی میدهند که دارک وب دیگر یک جزیرۀ منزوی و افسانهای نیست، بلکه به بخشی از زنجیرۀ جرایم سایبری مدرن از جمله تجارت لاگهای بدافزاری و خدمات باجافزاری تبدیل شده است. در عین حال، معماری مسیریابی پیازی همچنان کارکرد مشروع خود را برای روزنامهنگاران و سامانههای افشای فساد حفظ کرده است.
درک مرز فنی میان لایههای شبکۀ جهانی وب، شناخت شفافیت بلاکچین بیتکوین در برابر ارزهای حریم خصوصی و آگاهی از خطرات امنیتی Dark Web به کاربران کمک میکند تا بدون گرفتار شدن در دام کلاهبرداریهای سایبری، امنیت دادهها و سرمایههای دیجیتال خود را حفظ کنند.
منابع
سوالات متداول
بر اساس اصل قانونی بودن جرایم و مجازاتها و قانون جرایم رایانهای ایران، صرف اتصال به شبکه تور و بازدید از صفحات آن جرمانگاری نشده است. با این حال، ارتکاب اعمالی نظیر دسترسی غیرمجاز، خرید دادههای لو رفته و معامله در بازار سیاه دارک وب جرم بوده و مجازات قانونی دارد.
وب عمیق شامل تمام صفحات اینترنتی استاندارد است که در موتورهای جستوجو ثبت نمیشوند و نیازمند رمز عبور هستند، مانند پنلهای بانکی، ایمیلها و پایگاههای داده سازمانی. اما دارک وب بخش بسیار کوچکی از وب عمیق است که روی شبکههای رمزنگاریشده قرار دارد و تنها با ابزارهای خاص باز میشود.
بله، نسخههای رسمی مرورگر دارک وب برای سیستمعاملهای موبایل نظیر Tor Browser در اندروید و Onion Browser در iOS عرضه شدهاند. با این وجود، کارشناسان امنیت سایبری به دلیل نبود ایزولاسیون کامل در هستۀ سیستمعاملهای موبایل و خطر نشت اطلاعات هویتی، اتصال با تلفن همراه را پرخطر میدانند.
سامانههای بانکی متمرکز نیازمند احراز هویت کامل هستند و تراکنشهای مشکوک را مسدود میکنند. گردانندگان بازارهای زیرزمینی برای دور زدن نظارتهای بانکی، انتقال فرامرزی وجوه و جلوگیری از مسدودسازی حسابها، از رمزارزها و بهویژه ارزهای متمرکز بر حریم خصوصی مانند مونرو بهره میگیرند.
برای بررسی نشت اطلاعات شخصی (مانند ایمیل، شماره تلفن یا رمز عبور)، میتوان از ابزارهای پویش نشت داده (Data Leak Checkers) و سرویسهای پایش معتبر مانند Have I Been Pwned، DeXpose یا ابزارهای پایش هویت استفاده کرد. این سرویسها ایمیل شما را با پایگاههای داده لو رفته و لاگ بدافزارها تطبیق میدهند. همچنین دریافت هشدارهای ورود غیرمجاز یا پیامکهای بازنشانی رمز عبور از نشانههای لو رفتن اطلاعات است. در صورت مشاهدۀ نشت، تغییر فوری رمز عبور و فعالسازی احراز هویت دومرحلهای (MFA) اقدام اولیه و ضروری است.
دانلود مرورگر Tor از سایتها و درگاههای غیررسمی بسیار پرخطر است، زیرا مهاجمان نسخههای دستکاریشدهای را منتشر میکنند که شامل بدافزارهای جاسوسی، تروجانها و جایگزینکنندههای آدرس کیف پول رمز ارز (Crypto Drainers) هستند. این نسخههای مخرب میتوانند کلیدهای رمزنگاری را دور بزنند، ترافیک را شنود کنند و نشانی IP واقعی کاربر یا نشستهای حسابهای او را سرقت کنند. مرورگر تور را باید فقط از وبسایت رسمی پروژه (torproject.org) یا کانالهای رسمی آن دریافت کرد.