اصلیترین تفاوت داکر با ماشین مجازی در لایۀ انتزاع آنها نهفته است؛ داکر اپلیکیشنها را در قالب کانتینرهای سبک با اشتراکگذاری هستۀ سیستمعامل اجرا میکند، در حالی که ماشین مجازی کل سختافزار سرور را به همراه یک سیستمعامل مهمان مستقل شبیهسازی میکند. بااینحال، داستان این تفاوتها به همین نقطه ختم نمیشود و برای تصمیمی هوشمندانه باید ویژگیهای هر دو بستر را از زوایای گوناگونی چون معماری پردازشی، سربار سختافزاری و مدل ایزولاسیون بررسی کرد. برای درک عمیقتر ابعاد فنی، چالشهای امنیتی و پی بردن به جزئیات کاربردی تفاوت داکر با ماشین مجازی، تا انتهای این مطلب همراه ما باشید.
تفاوت داکر با ماشین مجازی در یک نگاه
تمایز بنیادین در تفاوت داکر با ماشین مجازی به مرز جداسازی پردازشها مربوط میشود؛ کانتینرهای داکر در سطح سیستمعامل و با اشتراک هستۀ میزبان تفکیک میشوند، در حالی که ماشینهای مجازی با تکیه بر هایپروایزر، یک سختافزار کامل و مستقل را برای هر سیستمعامل مهمان شبیهسازی میکنند. این تفکیک معماری در مقایسۀ داکر با ماشین مجازی باعث شده تا سرعت بالا آمدن، نحوۀ تخصیص منابع و مکانیزم امنیتی آنها تفاوتهای چشمگیری داشته باشد. جدول زیر مهمترین تفاوتهای فنی این دو فناوری را کنار هم گذاشته است:
| شاخص ارزیابی | کانتینر داکر (Docker Container) | ماشین مجازی (Virtual Machine) |
| لایۀ انتزاع (Abstraction Layer) | لایه سیستمعامل و فضای کاربری (User-space) | لایه سختافزار سرور (Hardware Virtualization) |
| ابزار مدیریت و کنترل | موتور داکر (Docker Engine) | هایپروایزر نوع ۱ یا ۲ (مانند KVM، ESXi و VirtualBox) |
| سیستمعامل اختصاصی (OS) | فاقد سیستمعامل کامل؛ اشتراک کرنل میزبان | دارای سیستمعامل مهمان اختصاصی (Guest OS) با کرنل جداگانه |
| مدل تخصیص منابع | پویا و بر اساس نیاز لحظهای (قابل محدودسازی با Resource Limits) | معمولاً رزرو ثابت رم و پردازنده (در بسیاری از بسترها Overcommit هم ممکن است) |
| زمان بالا آمدن (Boot Time) | معمولاً کمتر از یک ثانیه تا چند ثانیه | از چند ده ثانیه تا چند دقیقه (نیاز به بوت کامل سیستمعامل) |
| سربار و مصرف رم | کم (فقط پردازشهای خود برنامه) | بالا (به دلیل بارگذاری کرنل و سرویسهای پایه سیستمعامل مهمان) |
| سطح امنیت و ایزولاسیون | جداسازی در سطح هستۀ لینوکس با namespaces و ابزارهایی مثل seccomp و AppArmor | ایزولاسیون کامل و سطح سختافزاری توسط هایپروایزر |
| مدل شبکهسازی (Networking) | پلهای مجازی داخلی و شبکۀ کانتینری لوکال | کارت شبکۀ مجازی متصل به سوییچ مجازی؛ قابل اتصال به شبکۀ خصوصی (VPC) |
| قابلیت جابهجایی (Portability) | بسیار بالا به لطف ایمیجهای سبک | جابهجایی سنگینتر به دلیل حجم بالای ایمیجهای دیسک سیستمعامل |
داکر چیست و چه کاربردهایی دارد؟
داکر یک پلتفرم متنباز کانتینرسازی است که کد برنامه را همراه با تمام وابستگیها، پکیجها و تنظیمات لازم در یک بستۀ مستقل و سبک قرار میدهد. هستۀ اجرایی این پلتفرم Docker Engine است که مستقیماً روی سیستمعامل میزبان نصب میشود و بهجای مجازیسازی سختافزار، با کمک قابلیتهای هستۀ لینوکس فضای اجرای هر برنامه را جدا میکند.
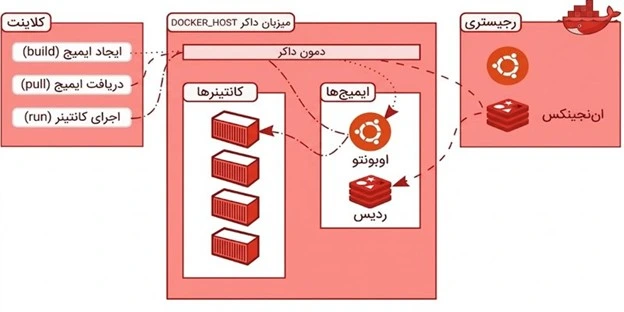
به همین دلیل فرق داکر با ماشین مجازی پیش از هر چیز در سبکی و سرعت استقرار آن دیده میشود. یک نکتۀ مهم هم دربارۀ استفاده از Docker در ویندوز و مک وجود دارد. داکر برای اجرای کانتینرهای لینوکسی به هستۀ لینوکس نیاز دارد، به همین دلیل Docker Desktop روی این دو سیستمعامل، کانتینرها را داخل یک ماشین مجازی سبک اجرا میکند.
مهمترین کاربردهای داکر در توسعه و مدیریت سرویسها عبارتاند از:
- پیادهسازی و اجرای معماری میکروسرویس.
- تسریع فرایند استقرار خودکار در خطوط CI/CD.
- یکپارچهسازی محیط توسعۀ محلی با سرور نهایی.
- خوشهبندی و مقیاسپذیری سریع با Docker Swarm.
- ایجاد سریع محیطهای ایزوله برای آزمایش و تست کد.
بارزترین خصیصه در بررسی تفاوت داکر و ماشین مجازی همین چابکی بالا در مدیریت نسخهها است؛ چرا که ایمیجهای داکر بهسادگی ساخته شده و بدون هدررفت رم روی سرور بارگذاری میشوند. به بیان دیگر، وقتی موضوع بهرهوری در استقرار مطرح است، فرق ماشین مجازی با داکر در شیوۀ پکیجینگ و حذف لایههای زائد سیستمعامل آشکار میشود.
برای آشنایی موشکافانه با ساختار کانتینرها، معماری ایمیجها و نحوۀ پیادهسازی گامبهگام داکر، پیشنهاد میکنیم مقالۀ تخصصی داکر چیست را در وبلاگ مبین هاست مطالعه کنید.
ماشین مجازی چیست و چه کاربردهایی دارد؟
ماشین مجازی یا VM بستری است که با کمک یک لایۀ میانجی نرمافزاری یا سختافزاری به نام هایپروایزر، منابع فیزیکی سرور (پردازنده، حافظه رم، هارد دیسک و کنترلرهای شبکه) را شبیهسازی میکند. فناوریهای مجازیسازی به دو دستۀ کلی تقسیم میشوند: «ماشین مجازی سیستمی» (System VM) که امکان اجرای یک سیستمعامل کامل و مجزا با منابع اشتراکی سختافزار را فراهم میسازد، و «ماشین مجازی پردازشی» (Process VM) که به عنوان یک محیط زمان اجرای مستقل از بستر (نظیر ماشین مجازی جاوا یا JVM) تنها برای اجرای یک اپلیکیشن بدون ارتباط با سیستمعامل زیرین عمل میکند.
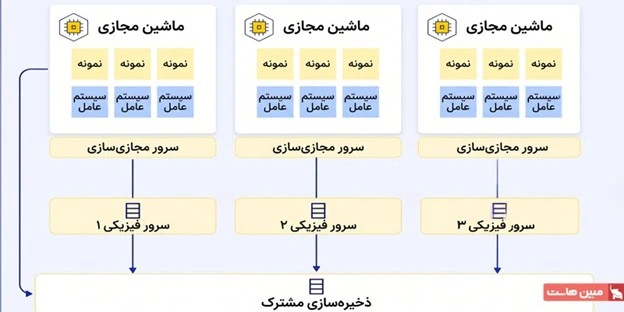
این فناوری کاربردهای گستردهای در مدیریت زیرساخت دارد از جمله موارد زیر:
- تجمیع سرورهای فیزیکی جهت کاهش هزینههای سختافزاری.
- اجرای همزمان سیستمعاملهای ناهمگون مانند ویندوز و لینوکس.
- میزبانی از نرمافزارهای یکپارچه و قدیمی (Legacy).
- قرنطینهسازی محیط برای تحلیل بدافزارها و تستهای امنیتی.
- تخصیص دقیق و تضمینشده منابع پردازشی به سرویسهای حساس.
بررسی این کاربردها نشان میدهد که در مبحث امنیت سازمانی، تفاوت Docker و VM وزنه را به سمت ماشینهای مجازی سنگینتر میکند؛ چرا که سد هایپروایزر مانع از نفوذ احتمالی به سرور اصلی میشود. از این رو، ارزیابی دقیق فرق داکر با ماشین مجازی تعیین میکند که کدام فناوری پاسخگوی الزامات قانونی و امنیتی زیرساخت شبکۀ شما خواهد بود.
اگر میخواهید با انواع هایپروایزرها، روشهای بهینهسازی منابع سرور و پیکربندیهای پیشرفته آشنا شوید، مقالۀ کاربردی ماشین مجازی چیست را از دست ندهید.
داکر و ماشین مجازی با وجود تفاوتهای ساختاری، در چند نقطه مشترکاند. پیش از ورود به جزئیات فنی، بهتر است این نقاط مشترک را بشناسید:
- مبتنی بر ایمیج (Image-based): هر دو از یک فایل الگو برای ساخت محیط استفاده میکنند؛ داکر از ایمیج کانتینر و ماشین مجازی از ایمیج دیسک یا قالب (Template).
- نسخهبندی (Versioning): در داکر با تگگذاری ایمیجها و در ماشین مجازی با ذخیرۀ وضعیت (Snapshot) یا قالب، میتوان به یک وضعیت پایدار قبلی برگشت.
- قابلیت حمل (Portability): هر دو را میتوان بین سیستم توسعه، دیتاسنتر و سرورهای ابری جابهجا کرد؛ هرچند ایمیجهای داکر به دلیل حجم کمتر، بسیار راحتتر جابهجا میشوند.
تحلیل فنی تفاوت داکر و ماشین مجازی از زوایای تخصصی
بررسی سطحی مفاهیم برای تصمیمگیری در پروژههای بزرگ سازمانی کافی نیست و درک عمیق تفاوت داکر با ماشین مجازی نیازمند موشکافی لایههای زیرساخت، نحوۀ تعامل با سختافزار، امنیت و ذخیرهسازی دادهها است. در ادامه، این دو فناوری را از زوایای گوناگون مورد واکاوی قرار میدهیم.
۱) معماری و لایه انتزاع: هایپروایزر در برابر Docker Engine
اولین و مهمترین تفاوت داکر و ماشین مجازی در جایی است که لایۀ نرمافزار از سختافزار جدا میشود. در ماشینهای مجازی، هایپروایزر (مانند KVM، VMware ESXi یا Hyper-V) مستقیماً روی سختافزار یا روی سیستمعامل اصلی نصب میشود و برای هر ماشین مجازی پردازنده، رم، دیسک و کارت شبکۀ مجازی فراهم میکند؛ بنابراین هر ماشین مجازی هستۀ سیستمعامل مهمان (Guest Kernel) و درایورهای مستقل خودش را دارد. هایپروایزرهای امروزی برای این کار از قابلیتهای مجازیسازی سختافزاری پردازندۀ (Intel VT-x و AMD-V) کمک میگیرند، نه شبیهسازی کامل قطعات. به همین دلیل سربار پردازشی آنها از گذشته بسیار کمتر شده است.
در نقطۀ مقابل، داکر سختافزار را مجازی نمیکند، بلکه فضای سیستمعامل را تفکیک میکند. Docker Engine مستقیماً با هستۀ لینوکس میزبان کار میکند و از Namespaces برای جداسازی پردازشها، شبکه و فایلسیستم و از cgroups برای محدودکردن مصرف منابع استفاده میکند. نبودِ سیستمعامل مهمان، دلیل اصلی سبکی کانتینرها و یکی از مهمترین مصادیق فرق داکر با ماشین مجازی است.
۲) مدیریت منابع و عملکرد دیسک: تخصیص منابع و اثر همسایۀ پرسروصدا
یکی از باورهای رایج اما نادرست در مقایسه داکر با ماشین مجازی این است که داکر همیشه و در همهچیز سریعتر است. کانتینرها چون سیستمعامل جداگانهای بوت نمیکنند، خیلی سریعتر راهاندازی میشوند؛ اما کارایی نهایی برنامه در محیط عملیاتی به عوامل دیگری هم بستگی دارد و اولین تفاوت در نحوۀ تخصیص منابع است:
- ماشین مجازی معمولاً مقدار مشخصی رم و هستۀ پردازشی را برای خودش رزرو میکند (Static Allocation)؛ هرچند در بسیاری از بسترهای مجازیسازی، تخصیص بیش از ظرفیت واقعی (Overcommit) هم ممکن است.
- کانتینر داکر بهطور پیشفرض سقف مصرف ندارد و به اندازۀ نیاز از منابع میزبان استفاده میکند (On-Demand).
این مصرف پویا بهرهوری سرور را بالا میبرد، اما اگر برای کانتینرها سقف مصرف (Resource Limits) تعریف نکنید، یک کانتینر پرمصرف میتواند منابع بقیۀ سرویسها را بگیرد. به این پدیده «همسایۀ پرسروصدا» (Noisy Neighbor) میگویند و مخصوص داکر هم نیست و هر جا چند سرویس یا چند ماشین مجازی از یک سختافزار مشترک استفاده کنند، ممکن است پیش بیاید. برای مثال، با دستور docker run –memory=512m –cpus=1 مصرف یک کانتینر به ۵۱۲ مگابایت رم و یک هستۀ پردازنده محدود میشود.
در بارهای کاری با ورودی/خروجی بالا (High I/O) هم عملکرد بیشتر به نوع دیسک، درایور ذخیرهسازی و نرخ IOPS سرور بستگی دارد تا به کانتینری بودن یا نبودن برنامه.
۳) امنیت و مرزهای ایزولاسیون: دیوارۀ سختافزاری در برابر اشتراک هسته
امنیت حساسترین بخش تفاوت داکر با ماشین مجازی است. چون تمام کانتینرها از یک هستۀ لینوکس مشترک استفاده میکنند، یک آسیبپذیری در کرنل یا دادن دسترسی بیش از حد به کانتینر (مثل اجرای آن با گزینۀ –privileged یا با کاربر root بدون محدودیت) میتواند راه فرار از کانتینر (Container Escape) و نفوذ به سرور میزبان را باز کند. به همین دلیل بهتر است سرویسها داخل کانتینر با کاربر غیر root اجرا شوند و دسترسیها تا حد ممکن محدود بمانند.
در طرف دیگر، هر ماشین مجازی کرنل مستقل خودش را دارد و هایپروایزر مرز جداسازی بسیار محکمتری بین ماشینها ایجاد میکند. اگر یک سیستمعامل مهمان آلوده شود یا از کار بیفتد، معمولاً مشکل به بقیۀ ماشینها و سیستم میزبان نمیرسد. این مرز مطلق نیست و آسیبپذیریهای فرار از ماشین مجازی (VM Escape) هم گزارش شدهاند، اما سوءاستفاده از آنها بهمراتب دشوارتر است. بنابراین در تفاوت ماشین مجازی با داکر، برای پروژههایی با قوانین امنیتی سختگیرانه، تفکیک اطلاعات مشتریان یا محیطهای چندمستأجری (Multi-tenancy)، ماشین مجازی هنوز دست بالا را دارد.
۴) شبکهسازی (Networking): شبکۀ کانتینری در برابر VPC زیرساخت
مدل شبکه هم یکی از محورهای مهم در تفاوت Docker و VM است. داکر برای ارتباط کانتینرها از درایورهای شبکهای مثل Bridge، Host و Overlay استفاده میکند. این شبکهها با ابزارهای خودِ هستۀ لینوکس (پلهای مجازی، رابطهای veth و قوانین iptables) ساخته میشوند و بیشتر برای ارتباط کانتینرها روی یک سرور یا درون یک کلاستر طراحی شدهاند.
در مقابل، هر ماشین مجازی کارت شبکۀ مجازی خودش را دارد و مثل یک سرور مستقل به شبکه وصل میشود. این مدل امکان اعمال سیاستهای پیشرفتۀ شبکه، اتصال به شبکههای خصوصی (VPC)، مسیریابی در سطح لایۀ ۳ و تعریف فایروال جداگانه برای هر ماشین را فراهم میکند. به همین دلیل شبکههای سازمانی بزرگ که به کنترل دقیق در سطح هر سرور نیاز دارند، معمولاً روی ماشین مجازی بنا میشوند.
۵) پایداری دادهها و مدیریت وضعیت (Stateful vs Stateless)
کانتینرهای داکر ذاتاً برای بارهای کاری بدون وضعیت (Stateless) و موقت (Ephemeral) طراحی شدهاند. هر کانتینر یک لایۀ نوشتنی دارد که با توقف کانتینر (docker stop) حفظ میشود، اما با حذف آن (docker rm) برای همیشه از بین میرود. اشتباه رایج این است که کاربر کانتینر پایگاه داده را برای بهروزرسانی حذف و دوباره میسازد و تازه متوجه میشود دادهها پاک شدهاند. برای دادههای ماندگار، مثل پایگاه داده، باید از Docker Volumes یا پوشههای متصل به میزبان (Bind Mounts) استفاده کرد.
البته ماندگاری داده (Data Persistence) با قابلیت بازیابی آن یکی نیست. در ماشینهای مجازی، قابلیت اسنپ شات به مدیر سرور اجازه میدهد وضعیت لحظهای دیسک (و در بعضی بسترها رم و تنظیمات سیستمعامل) را ذخیره کند و در صورت بروز مشکل، مثلاً بعد از یک بهروزرسانی ناموفق، سریع به همان وضعیت برگردد. این قابلیت مزیتی راهبردی است که در کنار سیستمهای ذخیرهسازی پایدار، تفاوت داکر با ماشین مجازی را در مدیریت حوادث و تداوم کسبوکار متمایز میسازد.
رویکرد هیبریدی: اجرای داکر روی ماشین مجازی (Docker on a VM)
امروز در بسیاری از زیرساختهای ابری، انتخاب بین این دو فناوری جای خود را به ترکیب آنها داده است؛ بهطوریکه ماشین مجازی مرز امنیتی، شبکه و سیستمعامل را مدیریت میکند و کانتینرهای داکر روی آن، کار بستهبندی و استقرار سریع سرویسها را بر عهده میگیرند. سرویسهای کانتینری ارائهدهندگان بزرگ ابری هم معمولاً کانتینرها را روی ماشینهای مجازی اجرا میکنند. اگر یک سرور مجازی دارید و داکر را روی آن نصب کردهاید، شما هم از همین الگو استفاده میکنید.
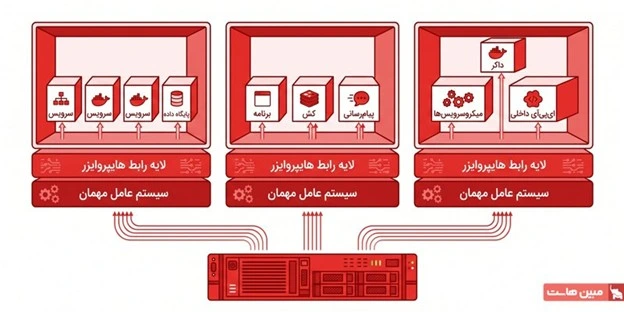
این معماریِ ترکیبی چند مزیت عملیاتی دارد، از جمله:
- جداسازی لایه سختافزار با هایپروایزر در کنار پکیجینگ سبک کانتینری.
- تفکیک مسئولیت امنیت شبکه و بهروزرسانی سیستمعامل از چرخۀ توسعۀ کد.
- اجرای آسان استکهای نرمافزاری چندبخشی با ابزار Docker Compose.
- کنترل دقیق مرز دسترسیها بدون محدود کردن انعطافپذیری توسعهدهندگان.
با این حال، کارایی کانتینرها در این مدل مستقیماً به سلامت ماشین مجازی میزبان وابسته است؛ یعنی اگر دیسک کند باشد یا رم سیستمعامل مهمان تمام شود، تمام کانتینرهای روی آن کند میشوند. به همین دلیل هنگام خرید سرور مجازی برای داکر، به نوع دیسک (مثلاً NVMe)، میزان رم و تضمینشده بودن منابع توجه کنید.
نکتهای برای کاربران سرورهای ایرانی
دسترسی به Docker Hub، مخزن اصلی ایمیجهای داکر، از IPهای ایران محدود شده است و دستور docker pull روی سرورهای داخلی معمولاً با خطا روبهرو میشود. راهحل رایج، تعریف یک میرور رجیستری (Registry Mirror) در بخش registry-mirrors فایل etc/docker/daemon.json/ و راهاندازی دوبارۀ سرویس داکر است. همچنین اگر میخواهید داخل سرور مجازی خود ماشین مجازی دیگری اجرا کنید (مجازیسازی تودرتو یا Nested Virtualization)، پیش از خرید از پشتیبانی بپرسید که این قابلیت روی سرویس فعال است یا نه.
داکر یا ماشین مجازی؛ کدام برای سناریوی شما مناسب است؟
انتخاب بین این دو پلتفرم به نوع بار کاری، معماری نرمافزار و سیاستهای امنیتی شما بستگی دارد و بررسی تفاوت داکر با ماشین مجازی نشان میدهد برای تمام پروژهها پاسخ یکسانی وجود ندارد. این راهنمای کوتاه کمک میکند سریعتر تصمیم بگیرید:
- داکر را انتخاب کنید: اگر معماری میکروسرویس دارید، کد را مرتب از طریق CI/CD منتشر میکنید، میخواهید از منابع سرور بهینه استفاده کنید یا باید در ترافیک لحظهای سریع مقیاس افقی بگیرید.
- ماشین مجازی را انتخاب کنید: اگر به ایزولاسیون کامل در سطح سختافزار نیاز دارید، باید سیستمعاملهای مختلف (مثل ویندوز سرور در کنار لینوکس) را اجرا کنید، نرمافزار قدیمی (Legacy) دارید یا باید استانداردهای سختگیرانه حقوقی در نگهداری دادهها را رعایت کنید.
- هر دو را ترکیب کنید: اگر هم به چابکی کانتینرها نیاز دارید و هم به مرز امنیتی یک سرور مستقل. برای بیشتر کسبوکارهای کوچک و متوسط، اجرای داکر روی یک سرور مجازی نقطۀ شروع منطقی است.
در پروژههای بزرگتر با پردازش دادۀ سنگین، پایگاههای دادۀ حجیم یا زیرساخت چندمستأجری، حتی ماشین مجازی هم ممکن است بهخاطر اشتراک سختافزار با دیگر کاربران، با افت کارایی روبهرو شود. در این شرایط که ایزولاسیون کامل سختافزاری و حذف اثر همسایه پرسروصدا اولویت دارد، سرور اختصاصی گزینۀ مناسبتری است.
اجرای داکر و ماشین مجازی روی سرورهای مبین هاست
چه بخواهید چند سرویس کانتینری سبک راه بیندازید و چه چند ماشین مجازی ایزوله، پایداری سرویسها به زیرساخت زیر آنها بستگی دارد. سرویس خرید سرور مجازی مبینهاست با دیسکهای پرسرعت NVMe، تأخیر کم و منابع تضمینشده برای اجرای پروژههای داکر مناسب است. برای بارهای کاری سنگینتر سازمانی که به ایزولاسیون کامل سختافزاری و حذف تداخل منابع نیاز دارند، سرور اختصاصی ایران با پهنای باند اختصاصی و پشتیبانی فنی ۲۴ ساعته گزینۀ مناسبتری است.
کلام آخر
شناخت درست تفاوت داکر با ماشین مجازی نشان میدهد این دو فناوری رقیب هم نیستند. داکر کار بستهبندی و استقرار سرویسها را ساده و سریع میکند و ماشین مجازی مرز امنیتی و سیستمعامل مستقل را فراهم میکند. برای بیشتر پروژهها، اجرای داکر روی یک سرور مجازی نقطه شروع منطقی است و هر وقت به ایزولاسیون کامل سختافزاری نیاز داشتید، میتوانید سراغ سرور اختصاصی بروید.
سوالات متداول
خیر. ماشین مجازی به کمک هایپروایزر یک سختافزار مجازی کامل میسازد و سیستمعامل مهمان را با هسته (Kernel) مستقل خودش اجرا میکند. داکر اما یک پلتفرم کانتینرسازی در سطح سیستمعامل است که برنامهها را بهصورت پردازشهای ایزوله روی همان هستۀ سیستمعامل میزبان اجرا میکند و نیازی به مجازیسازی سختافزار یا بوت سیستمعامل جداگانه ندارد.
نه همیشه. کانتینر داکر چون سیستمعامل جداگانهای بوت نمیکند، معمولاً در کمتر از یک تا چند ثانیه بالا میآید و رم بسیار کمتری مصرف میکند. اما در سرعت پردازش، برتری همیشه با داکر نیست. کارایی واقعی در محیط پروداکشن به سرعت دیسک (IOPS)، معماری نرمافزار، تخصیص درست رم و پردازنده و تداخل بار سرویسها بستگی دارد؛ به همین دلیل در پروژههای سنگین، پیکربندی درست سختافزار از نوع فناوری مجازیسازی تعیینکنندهتر است.
از نظر سطح جداسازی، بله. ماشین مجازی کرنل کاملاً مستقل دارد و هایپروایزر مرز محکمتری بین ماشینها ایجاد میکند؛ به همین دلیل آلودگی یک سیستمعامل مهمان معمولاً به بقیه بخشها نمیرسد. در داکر، چون هستۀ لینوکس میزبان مشترک است، آسیبپذیری کرنل یا دسترسی بیش از حد یک کانتینر میتواند به نفوذ به کل سرور برسد. بااینحال، اگر کانتینرها با کاربر غیر root اجرا شوند، دسترسیها محدود باشد و ایمیجها بهروز نگه داشته شوند، داکر برای محیطهای پروداکشن قابلاعتماد است.
بله؛ اجرای داکر روی ماشین مجازی (Docker on a VM) یکی از رایجترین الگوها در دیتاسنترها و سرویسهای ابری است. در این مدل، ماشین مجازی مرزهای امنیتی، فایروال، سیستمعامل و تخصیص منابع را مدیریت میکند و داکر روی آن، کار بستهبندی و استقرار سریع سرویسها را انجام میدهد. نصب داکر روی یک سرور مجازی لینوکسی دقیقاً همین الگوست.
خیر. نصب و اجرای داکر به دسترسی root و امکان تغییر تنظیمات سیستمعامل نیاز دارد که در هاست اشتراکی در اختیار کاربر نیست. برای استفاده از داکر باید سرور مجازی یا سرور اختصاصی تهیه کنید؛ برای بیشتر پروژههای کوچک و متوسط، یک سرور مجازی لینوکسی کافی است.