استراتژی بکاپ 3-2-1 نوعی الگوی استاندارد و بنیادین در مدیریت داده است که نگهداری حداقل 3 نسخه از اطلاعات حیاتی را روی 2 رسانۀ مجزا با یک کپی خارج از سازمان الزامی میکند. از دست رفتن اطلاعات سرور یا وبسایت میتواند خسارتهای جبرانناپذیری به همراه داشته باشد و کسبوکارهای متکی به داده در صورت نابودی اطلاعات و ناتوانی در ریکاوری، توان ادامۀ فعالیت تجاری خود را از دست خواهند داد.
پیادهسازی اصولی این نوع رویکرد بکاپ گیری ایمنترین مسیر برای مقابله با خطاهای انسانی، خرابیهای سختافزاری و حملات باجافزاری به شمار میرود. اگر میخواهید بدانید که استراتژی بکاپ 3-2-1 چیست و چطوری پیادهسازی میشود تا آخر این نوشته با ما همراه باشید.
استراتژی بکاپ 3-2-1 چیست و چگونه کار میکند؟
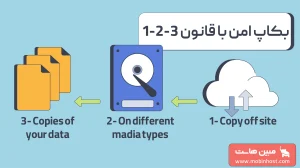
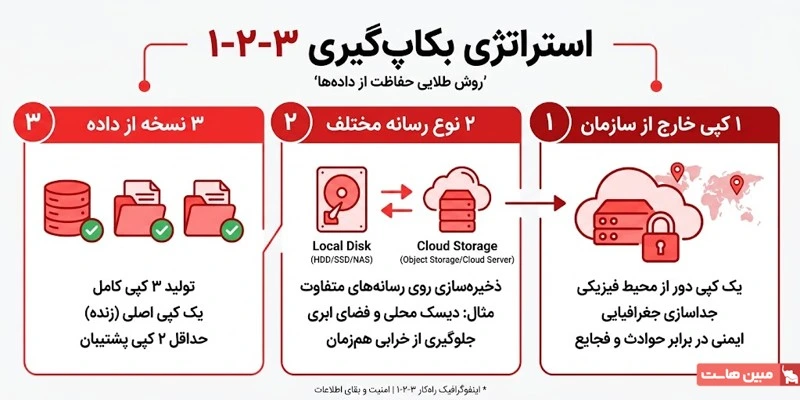
این راهکار یک فرمول ساده و مطمئن برای محافظت از دادهها است تا در صورت بروز هرگونه مشکل، اطلاعات شما هرگز از بین نرود. بر اساس این قاعده، همیشه باید 3 نسخه از فایلهای خود را روی 2 نوع حافظه متفاوت نگه دارید و یکی از نسخهها را به مکانی دور از دفتر کار یا سرور اصلی منتقل کنید. برای درک بهتر نحوۀ تقسیمبندی فایلها و وظیفۀ هر بخش، اجزای کلیدی استراتژی بکاپ 3-2-1 در جدول زیر خلاصه شده است:
| جزء قانون | کارکرد عملی | مثال واقعی |
| ۳ نسخه از داده | نسخۀ اصلی به همراه دو کپی پشتیبان | فایلهای فعال روی هاست بهعلاوه دو فایل فشردۀ بکاپ |
| ۲ رسانۀ مجزا | استفاده از دو سختافزار یا بستر مختلف | ذخیرۀ یک کپی روی هارد محلی و کپی دیگر در فضای ابری |
| ۱ نسخۀ خارج از محیط | نگهداری یک نسخه در مکانی با فاصلۀ فیزیکی | انتقال بکاپ به سرور یا دیتاسنتری در شهری دیگر |
ایدۀ اولیه این روش را عکاسی به نام پیتر کروگ برای حفاظت از عکسهای دیجیتال مطرح کرد. بعدها تیم امنیت سایبری ایالات متحده (US-CERT) در همکاری با دانشگاه کارنگی ملون اثربخشی آن را رسماً تأیید کرد و به استاندارد جهانی بکاپگیری تبدیل شد. موفقیت استراتژی بکاپ 3-2-1 بر پایۀ سه ستون اصلی شکل میگیرد:
- چندنسخهای بودن: دسترسی به سه نسخۀ مجزا مانع از نابودی اطلاعات با خطای تصادفی کاربر یا سوختن یک هارد میشود.
- تنوع ابزار ذخیرهسازی: قرار ندادن تمام نسخهها روی یک فناوری، جلوی آسیبهای ناشی از خرابی سراسری آن مدل سختافزار را میگیرد.
- جداسازی مکانی: نگهداری یک نسخه بیرون از محل کار، دادهها را در برابر خطراتی مثل آتشسوزی، سرقت یا حوادث غیرمنتظره امن نگه میدارد.
چرا تکیه بر بکاپهای محلی یا تکنسخهای خطرناک است؟
نگهداری دادهها روی یک سرور یا اکتفا به هارد اکسترنال متصل به سیستم، توهمی از امنیت ایجاد میکند؛ زیرا هر حادثۀ پیشبینینشدهای میتواند نسخۀ اصلی و فایل پشتیبان را همزمان نابود کند. بسیاری از سازمانها درست در لحظۀ وقوع بحران متوجه میشوند که تکنسخۀ پشتیبان آنها دیگر در دسترس نیست یا آسیب دیده است. تکیه بر پشتیبانگیری محلی و سنتی با خطرات جدی زیر همراه است:
- فجایع فیزیکی و محیطی: رویدادهایی نظیر آتشسوزی دیتاسنتر، آبگرفتگی، نوسان برق و سرقت تجهیزات فیزیکی، سرور اصلی و درایوهای پشتیبان کنار آن را کاملاً از بین میبرند.
- حملات باجافزاری هدفمند: بدافزارهای مدرن ابتدا در شبکه نفوذ کرده و تمامی درایوهای متصل (Shared Drives) و بکاپهای محلی متصل به سرور را شناسایی و رمزگذاری میکنند تا امکان بازیابی بدون پرداخت باج وجود نداشته باشد.
- خطای انسانی و خرابی قطعات: حذف ناخواستۀ فایلها توسط کاربر یا خرابی کنترلر ذخیرهسازی، کل زنجیرۀ اطلاعات لوکال را بدون امکان بازگشت مختل میسازد.
یکی از نمونههای بارز این خطر در سطح جهانی، حادثۀ آتشسوزی دیتاسنتر شرکت بزرگ OVHcloud در استراسبورگ فرانسه است. در این سانحه ساختمان کامل دیتاسنتر در آتش سوخت و هزاران کسبوکار که نسخههای پشتیبان خود را داخل همان سالن یا روی همان سرورها نگهداری میکردند، تمام دادهها و سایتهای خود را بهصورت برگشتناپذیر از دست دادند.
این وقایع نشان میدهد که تکیه بر تجهیزات مجاور بدون اجرای استراتژی بکاپ 3-2-1 چه پیامدهای سنگینی دارد.
تفاوت RAID با استراتژی بکاپ 3-2-1 (چرا RAID بکاپ نیست؟)
بسیاری از مدیران سایت فکر میکنند اگر چند هارددیسک را همزمان به سرور متصل کنند تا در صورت سوختن یکی، اطلاعات روی دیگری بماند، دیگر نیازی به بکاپ ندارند. این فناوری که رید (RAID) نام دارد، فقط مانع خاموش شدن ناگهانی سرور میشود؛ بنابراین اگر فایلی اشتباهی حذف شود یا باجافزار به سیستم نفوذ کند، تمام هاردها در همان لحظه تخریب میشوند. برای درک بهتر مرز میان روشن ماندن سرور و حفظ امنیت فایلها، تفاوتهای این دو راهکار در جدول زیر مقایسه شده است:
| ویژگی / سناریوی بحران | سیستم رید (RAID) | استراتژی بکاپ 3-2-1 |
| هدف اصلی | روشن ماندن سرور هنگام سوختن یک هارد | بازگرداندن فایلهای پاکشده و سالمسازی دادهها |
| حذف تصادفی فایل | فایل بلافاصله از روی تمام هاردها پاک میشود | فایل از طریق نسخههای ذخیرهشده بازمیگردد |
| نفوذ باجافزار | ویروس تمام هاردها را همزمان قفل میکند | نسخۀ سالم و ایزوله در فضای ابری بازیابی میشود |
| آسیب فیزیکی به سرور | تمام هاردهای داخل دستگاه با هم میسوزند | نسخۀ خارج از سازمان کاملاً دستنخورده میماند |
| تاریخچه فایلها (نسخهبندی) | فقط وضعیت کنونی سیستم حفظ میشود | امکان بازگشت به نسخههای روزها یا هفتههای قبل وجود دارد |
RAID تنها از سختافزار سرور محافظت میکند، اما نجات دادههای پاکشده یا آلوده نیازمند یک طرح پشتیبانگیری مطمئن است؛ بنابراین پیادهسازی استراتژی بکاپ 3-2-1 برای بقای هر سایتی الزامی خواهد بود.
برای آشنایی عمیقتر با نحوۀ اتصال همزمان هاردها و تفاوت عملکرد آنها، پیشنهاد میکنیم مقالۀ RAID چیست را در وبلاگ مبین هاست مطالعه کنید.
5 مرحلۀ پیادهسازی قانون پشتیبان گیری ۱-۲-۳ در عمل
پیادهسازی این چارچوب نیازمند یک برنامۀ ساختاریافته است تا تمام نسخهها بهصورت منظم و بدون خطا ذخیره شوند. برای اجرای موفق قانون پشتیبان گیری ۱-۲-۳ در زیرساختهای سروری یا شرکتی، باید پنج گام کلیدی را طی کنید.
گام اول: انتخاب رسانههای ذخیرهسازی مناسب
در قدم نخست، باید دو نوع حافظۀ مجزا برای نگهداری دادهها انتخاب شود تا خرابی یک قطعه کل برنامهتان را مختل نکند. برای این مرحله، بهترین کار ترکیب حافظۀ محلی با بسترهای نوین ذخیرهسازی است:
- حافظه محلی پرسرعت: استفاده از هارد اینترنال، هارد اکسترنال یا ذخیرهساز متصل به شبکه (NAS) امکان ریکاوری فوقسریع دادهها را در محیط کار فراهم میآورد.
- فضای ذخیرهسازی ابری (Object Storage): استفاده از فضاهای ابری مقیاسپذیر، فایلها را روی زیرساختی ایمن و مستقل از سختافزارهای فیزیکی سازمان شما حفظ میکند.
گام دوم: تنظیم نسخۀ خارج از سازمان (Off-site) و تفکیک جغرافیایی
یک نسخه از فایلهای پشتیبان باید همواره در مکانی دور از دفتر کار یا دیتاسنتر اصلی نگهداری شود. این فاصلۀ فیزیکی کمک میکند تا در صورت بروز حوادث غیرمنتظره مانند آتشسوزی، سرقت تجهیزات یا نوسانات برق منطقهای، فایلهای حیاتی شرکت در شهری دیگر یا روی دیتاسنتری مجزا در امان بمانند.
علاوه بر فاصلۀ مکانی، جداسازی دسترسی شبکهای نیز اهمیت زیادی دارد. این نسخۀ دور از محیط نباید بهطور دائمی به سرور یا شبکۀ داخلی متصل باشد، زیرا بدافزارها و باجافزارها پس از ورود به سیستم، تمام مسیرهای متصل را جستوجو کرده و فایلهای پشتیبان را هم تخریب میکنند.
گام سوم: اتوماسیون، زمانبندی و رمزنگاری دادهها
انجام دستی بکاپها احتمال خطای انسانی و فراموشی را افزایش میدهد، بنابراین باید تمام فرایندها خودکار شوند. برای این منظور ابزارهای پشتیبانگیری باید روی وظایف زیر تنظیم شوند:
- زمانبندی منظم: تعیین ساعتهای مشخص و خلوت (مانند نیمهشب) برای ارسال خودکار فایلها بدون ایجاد اختلال در ترافیک کاری.
- رمزنگاری سرتاسری (Encryption): رمزگذاری فایلها با الگوریتمهای استاندارد (نظیر AES-256) قبل از ارسال به فضای خارج از شرکت، جهت حفظ حریم خصوصی اطلاعات.
گام چهارم: تعیین سیاست دوره نگهداری (Retention Policy)
نگهداری همیشگی فایلهای حجیم هزینههای زیرساخت را بیدلیل بالا میبرد و باید بر اساس ارزش دادهها، چرخۀ مشخصی برای حذف نسخههای قدیمی تنظیم کنید. پیادهسازی اصولی استراتژی بکاپ 3-2-1 به کمک ترکیب روشهای زیر ممکن میشود:
- بکاپ کامل (Full Backup): ایجاد کپی جامع از کل دیتابیس و فایلها، ترجیحاً بهصورت هفتگی یا ماهانه.
- بکاپ افزایشی (Incremental Backup): ذخیرۀ هوشمند تغییراتی که نسبت به آخرین نسخه ثبت شدهاند، برای مصرف کمتر پهنای باند و فضای دیسک.
- بکاپ تفاضلی (Differential Backup): ذخیرۀ تغییرات ثبتشده نسبت به آخرین بکاپ کامل، که سرعت بازگردانی سیستم را در مواقع بحران افزایش میدهد.
گام پنجم: تست دورهای و اعتبارسنجی ریکاوری
فایل بکاپی که بازگردانی نشود، با نداشتن بکاپ هیچ فرقی ندارد؛ به همین دلیل باید سلامت فایلها را بهصورت منظم محک بزنید. برای جلوگیری از خطا هنگام بازیابی، از کدهای هش و چکسام (مانند SHA256 یا MD5) استفاده کنید تا مطمئن شوید اطلاعات ذخیرهشده دچار خرابی، دستکاری یا بدسکتور نشدهاند.
علاوه بر بررسی فایلها، اجرای یک سناریوی شبیهسازیشدۀ بحران در دورههای چندماهه ضروری است. با بازگردانی آزمایشی نسخهها روی سرور تستی، هم سرعت بوت و در دسترس قرار گرفتن دادهها مشخص میشود و هم از آمادگی کامل سیستم در شرایط واقعی بحران اطمینان پیدا میکنید.

چالشهای استراتژی بکاپ 3-2-1 چیست؟
پیادهسازی این چارچوب استاندارد علیرغم مزایای چشمگیر، با موانع فنی و هزینهای زیر همراه است:
- هزینههای فزایندۀ خرید فضای ذخیرهسازی، ترافیک مصرفی اینترنت و نگهداری چند سختافزار متمایز.
- پیچیدگی مدیریت و همگامسازی نسخهها در سازمانهایی با حجم دادههای چندترابایتی.
- مصرف پهنای باند و احتمال کندی شبکه در ساعات ارسال خودکار نسخهها به فضای ابری.
- خطرات امنیتی ناشی از نگهداری کلیدهای رمزگذاری و حفاظت از دسترسیهای ابری.
- نیاز مداوم به وقت و منابع انسانی جهت تست دورهای سلامت فایلها و اطمینان از ریکاوری.
پیادهسازی ناقص این استراتژی و غفلت از تست دورهای فایلها، عملاً تفاوتی با نداشتن نسخۀ پشتیبان ندارد و در زمان بحران سیستم را فلج خواهد کرد.
اجرای این استراتژی در ایران با موانع مضاعفی روبهرو است؛ به این دلیل که محدودیت در پرداختهای بینالمللی مانع از خرید آسان فضاهای ابری جهانی (نظیر AWS یا Google Cloud) میشود، تحریمها و ریسک انسداد ناگهانی حسابهای کاربری همواره امنیت دادهها را تهدید میکند و نوسانات اینترنت بینالملل بههمراه هزینه و محدودیت سرعت آپلود، انتقال مداوم فایلهای چند گیگابایتی به سرورهای خارجی را فرسایشی میسازد. به همین دلیل، برای وبمسترهای ایرانی تکیه بر فضاهای ذخیرهسازی ابری داخلی یا استفاده از سرورهای مجازی و اختصاصی در دیتاسنترهای متمایز کشور، راهکاری پایدارتر، سریعتر و کمریسکتر به شمار میرود.
آیا استراتژی بکاپگیری 3-2-1 در عصر باجافزارها هنوز کافی است؟
پاسخ کوتاه بله است، اما به شرطی که متناسب با تهدیدهای امروزی بهروزرسانی شود. در گذشته، الزام استفاده از دو رسانه مختلف با نوارهای مغناطیسی یا دیسکهای نوری برطرف میشد تا تغییر نسل فناوری دادهها را نابود نکند. امروزه با رشد سرویسهای ابری، این مفهوم تغییر کرده و منظور از دو رسانه، ذخیرهسازی روی دو دستگاه و بستر کاملاً مجزا (مانند هارد محلی و فضای ابری) است. بااینحال، نسخههای سنتی پشتیبانگیری در برابر باجافزارهای امروزی با چالشهای زیر روبهرو هستند:
- رمزگذاری همزمان درایوهای اشتراکی و مخازن متصل به شبکه محلی.
- سرقت اطلاعات کاربری برای حذف دستی فایلهای ذخیرهشده در فضای ابری.
- کمین طولانیمدت در سیستم برای آلوده ساختن تمام فایلهای پشتیبان جدید.
به همین دلیل، چارچوب سنتی بهتنهایی در برابر حملات هدفمند آسیبپذیر است و پیادهسازی مؤثر استراتژی بکاپگیری 3-2-1 به لایههای امنیتی مدرنتری نیاز دارد.
استراتژیهای مدرن 3-2-1-1-0 و 4-3-2
با پیشرفتهتر شدن حملات سایبری، شرکتهای امنیتی ساختار قدیمی پشتیبانگیری را توسعه دادهاند تا هیچ راه نفوذی برای باجافزارها باقی نماند. این الگوهای مدرن امنیت فایلها را حتی در شدیدترین بحرانها تضمین میکنند.
استراتژی بکاپ 3-2-1-1-0 (استاندارد شرکت Veeam)
شرکت Veeam برای محافظت کامل از دادهها در برابر باجافزارها، فرمول سنتی را ارتقا داده و ارکان زیر را به آن افزوده است:
- ۳ نسخه از داده: نگهداری فایل اصلی همراه با دو نسخۀ پشتیبان مجزا.
- ۲ رسانه مختلف: استفاده از دو ابزار ذخیرهسازی متمایز مانند هارد محلی و فضای ابری.
- ۱ کپی خارج از سازمان: نگهداری یک نسخه در موقعیت مکانی دیگر برای ایمنی در برابر حوادث دیتاسنتر.
- ۱ نسخۀ تغییرناپذیر (Immutable): ایجاد یک نسخۀ قفلشده و ایزوله که حتی مدیر سیستم یا باجافزار توانایی ویرایش و حذف آن را ندارند.
- ۰ خطای ریکاوری: تست خودکار و مستمر فایلها تا از نبود هرگونه خرابی هنگام بازیابی مطمئن شوید.
استراتژی بکاپ 4-3-2 (ویژه سازمانهای بزرگ و ارائهدهندگان MSP)
این چارچوب سختگیرانه برای بانکها و کسبوکارهای بزرگی تدوین شده است که دادههای بسیار حساسی دارند و قواعد زیر را دنبال میکند:
- ۴ کپی از داده: حفظ نسخۀ فعال بههمراه سه فایل پشتیبان تفکیکشده.
- ۳ موقعیت فیزیکی: توزیع نسخهها در سه نقطۀ مکانی جداگانه برای جلوگیری از نابودی همزمان زیرساختها.
- ۲ نسخه خارج از محیط: استقرار دو نسخه در دو شهر یا منطقۀ جغرافیایی کاملاً متمایز جهت خنثیسازی بلایای طبیعی.
پیادهسازی این رویکردهای نوین در کنار استراتژی بکاپ 3-2-1 سنتی، بالاترین ضریب پایداری را برای کسبوکارهای امروزی رقم میزند.
مزایای پیادهسازی استراتژی بکاپ 3-2-1 برای کسبوکارها و وبمسترها
استقرار یک چارچوب پشتیبانگیری استاندارد، تابآوری عملیاتی سازمان را در برابر اختلالات ناگهانی بهطور چشمگیری ارتقا میدهد. با کاهش زمان توقف کاری (Downtime)، سرویسها بلافاصله به مدار بازمیگردند و کسبوکار در مواجهه با حملات باجافزاری، بدون باجدهی به مجرمان سایبری قادر به بازیابی سریع اطلاعات خواهد بود.
از طرف دیگر، اتوماسیون فرایندهای زمانبندی و پایش پیوستۀ سلامت فایلها ضمن حذف خطاهای انسانی، بستر لازم برای انطباق با قوانین امنیتی بینالمللی نظیر ISO 27001، GDPR و HIPAA را فراهم کرده و از خسارتهای سنگین مالی و آسیب به اعتبار برند جلوگیری میکند.
کلام آخر
هیچ کسبوکاری در فضای دیجیتال از خطاهای انسانی، حملات سایبری یا سوانح دیتاسنتری در امان نیست و از دست رفتن پایگاههای داده میتواند پایان فعالیت یک سازمان باشد. پیادهسازی هوشمندانه استراتژی بکاپ 3-2-1 و اتصال آن به بسترهای ذخیرهسازی ابری پایدار، ارزانترین و مطمئنترین بیمهنامه برای بقای داراییهای دیجیتال شما است تا در بدترین شرایط نیز با چند کلیک به چرخه فعالیت بازگردید.