اصطلاح «باگ» از همان روزهای نخست پیدایش کامپیوترها، یعنی زمانی که یک حشرۀ واقعی رلههای مکانیکی را از کار انداخت، به کابوس شمارۀ یک مهندسان تبدیل شد؛ اما در دنیای مدرن برنامهنویسی دقیقاً باگ چیست؟
باگ به هر نوع لغزش، نقص منطقی یا رفتار پیشبینینشده در سورسکد اشاره دارد که مانع از اجرای صحیح دستورات سیستم میشود؛ اختلالی که میتواند از یک ناهماهنگی جزئی در ظاهر صفحه تا سقوط کامل سرورها و پایگاههای داده گسترش یابد. اگر میخواهید دقیقتر بدانید که معنی باگ چیست، چه انواعی دارد، چگونه ردیابی میشود و فرایند دیباگینگ و رفع اصولی آن در پروژهها به چه صورت است، تا انتهای این مطلب از وبلاگ مبین هاست همراه ما باشید.
باگ چیست؟
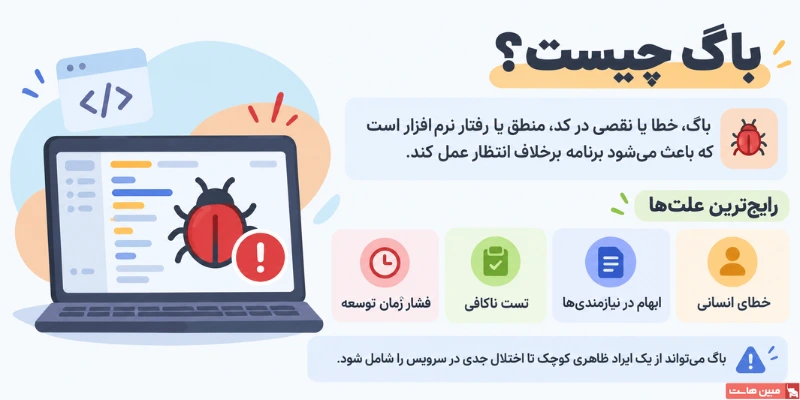
در استاندارد مهندسی نرمافزار، باگ (Bug) به هرگونه نقص، اشتباه یا خطای پنهان در سورسکد گفته میشود که میان رفتار مورد انتظار و خروجی واقعی برنامه شکاف ایجاد میکند. وقتی کدهای یک برنامه به شکل نادرست نوشته شوند، سیستم رفتاری پیشبینینشده نشان میدهد و از رسیدن به نتیجۀ مطلوب بازمیماند.
اصطلاح Bug بسیار پیشتر از پیدایش کامپیوترها، در مهندسی مکانیک، تلگراف و حتی در یادداشتهای قرن نوزدهمی توماس ادیسون برای اشاره به اشکالات فنی ریز به کار میرفت؛ اما ماندگاری و شهرت جهانی این واژه در دنیای محاسبات، به رخدادی در سپتامبر سال ۱۹۴۷ برمیگردد. در جریان کار روی کامپیوتر الکترومکانیکی هاروارد مارک دوم (Harvard Mark II)، عملکرد دستگاه به دلیل گیر افتادن یک شاپرک در رله شمارۀ ۷۰ دچار اختلال شد. تیم اپراتورها پس از خارج کردن حشره، آن را با چسب در دفترچۀ لاگ روزانه ثبت کردند و به شوخی نوشتند: «نخستین مورد واقعی از پیدا شدن یک باگ» (First actual case of bug being found)؛ سندی تاریخی که امروزه در مؤسسۀ اسمیتسونین (Smithsonian) نگهداری میشود و همین رخداد باعث تثبیت اصطلاحات باگ و دیباگینگ (Debugging) در فرهنگ علوم کامپیوتر شد.
علت به وجود آمدن باگ چیست؟
باگها پدیدهای تصادفی نیستند و ریشه در تصمیمات اجرایی، فنی و شرایط محیط توسعۀ نرمافزار دارند. بررسی ریشهای خطاهای نرمافزاری نشان میدهد عوامل زیر مهمترین دلایل بروز نقص در سیستمها هستند:
- خطای انسانی برنامهنویس: اشتباهات تایپی در سینتکس، فراموشی بستن براکتها یا تعریف نادرست نوع متغیرها.
- پیچیدگی منطق محاسباتی: پیادهسازی نادرست شرطها و حلقهها که سیستم را به خروجیهای نامعتبر میرساند.
- ابهام در نیازمندیهای محصول: نبود مستندات فنی شفاف که موجب پیادهسازی نادرست امکانات از طرف توسعهدهنده میشود.
- فشار زمان تحویل پروژه: تعجیل برای انتشار زودهنگام نسخه و کاهش زمان لازم برای بازبینی کدهای نوشتهشده.
- تست ناکافی نرمافزار: غفلت از آزمایش سناریوهای نامتعارف و ورودیهای مرزی کاربران قبل از لانچ برنامه.
بروز نقصهای نرمافزاری تنها به تجربۀ ناخوشایند کاربران ختم نمیشود، بلکه خسارات مالی و عملیاتی چشمگیری نیز به همراه دارد. بر اساس گزارش سال ۲۰۲۶ شرکت Tricentis از تحول کیفیت نرمافزار (Quality Transformation Report)، نزدیک به نیمی از سازمانها در سطح جهان (۴۵ درصد) برآورد میکنند که کیفیت پایین نرمافزار سالانه خسارتی بین ۵۰۰ هزار تا یک میلیون دلار به آنها وارد میکند و ۲۰ درصد نیز این خسارت را بالای یک میلیون دلار تخمین میزنند. علاوه بر این، این گزارش نشان میدهد ۶۰ درصد از سازمانها در سطح جهانی همچنان تغییرات کد کامل تستنشده (Untested code) را به محیط عملیاتی عرضه میکنند.
انواع باگ نرمافزاری و ویژگیهای هرکدام
پس از پی بردن به اینکه باگ چیست و چه عواملی زمینۀ بروز آن را فراهم میکنند، شناخت انواع آن دومین گام اساسی برای هر توسعهدهنده به شمار میرود.
انواع bug بر اساس لایهای از سیستم که تحت تأثیر قرار میدهند به دستههای عملکردی، نحوی، منطقی، زمان اجرا، ظاهری، امنیتی، کارایی و یکپارچهسازی تقسیم میشوند. جدول زیر بهصورت خلاصه انواع باگ نرمافزاری را نشان داده است:
| انواع bug | لایه درگیر | ویژگی اصلی | مثال رایج |
| عملکردی (Functional) | منطق بیزینس | انحراف از نیازمندیها بدون ارور فنی | عدم ذخیرۀ سبد خرید |
| نحوی (Syntax) | متن کد | نقض گرامر زبان و توقف کامپایل | جا انداختن سمیکالن (;) |
| منطقی (Logic) | الگوریتم | اجرای کد اما تولید خروجی غلط | محاسبۀ نادرست تخفیف |
| زمان اجرا (Runtime) | حافظه و پردازش | کرش یا توقف برنامه حین اجرا | تقسیم بر صفر، نشت حافظه |
| رابط کاربری (UI/UX) | فرانتاند | نقصهای ظاهری و تعاملی المانها | بههمریختگی چیدمان در موبایل |
| امنیتی (Security) | داده و دسترسی | ایجاد روزنۀ نفوذ و نشت اطلاعات | آسیبپذیری SQL Injection |
| کارایی (Performance) | منابع سرور | افت سرعت و کندی زیر بار ترافیک | کوئری بهینهنشده دیتابیس |
| سازگاری و یکپارچهسازی | محیط و وبسرویس | ناهماهنگی بین پلتفرمها یا سرویسها | خطای تبادل دیتا در API |
در ادامۀ این بخش به توضیح هر یک از باگهایی که در جدول معرفی شدند، میپردازیم.
۱) باگهای عملکردی (Functional Bugs)
باگهای عملکردی زمانی ظاهر میشوند که رفتار سیستم با نیازمندیهای اولیهای که برای آن تعریف شده بود همخوانی نداشته باشد. در این شرایط، برنامه بدون نمایش خطای فنی اجرا میشود، اما کارکرد اصلی آن دچار اختلال است؛ مانند دکمۀ «افزودن به سبد خرید» در یک فروشگاه اینترنتی که پس از کلیک کاربر کالا را اضافه نمیکند، یا فرم سفارشی که دادهها را ذخیره نمیکند.
۲) باگهای نحوی و منطقی (Syntax & Logic Bugs)
خطاهای کدنویسی در سطح ساختار متن برنامه معمولاً به دو گروه گرامری و محاسباتی دستهبندی میشوند، مانند:
- باگهای نحوی (Syntax Bugs): نقض قوانین گرامری و ساختاری زبان برنامهنویسی است، مانند جا انداختن سمیکالن (;)، نبستن پرانتز یا غلط املایی در کلمات کلیدی؛ کامپایلر یا مفسر در مواجهه با خطای سینتکس مانع از اجرای برنامه میشود.
- باگهای منطقی (Logic Bugs): سورسکد از نظر گرامری سالم است و کامپایل میشود، اما به علت خطای محاسباتی، چیدمان نادرست عملگرهای شرطی یا فرضیات اشتباه الگوریتم، خروجی غلط تولید میکند؛ مثل محاسبۀ اشتباه تخفیف روی فاکتور کاربر.
۳) باگهای زمان اجرا (Runtime Bugs)
این خطاها در مرحلۀ کدنویسی مشخص نمیشوند، بلکه دقیقاً هنگام اجرای برنامۀ رخ میدهند و منجر به کرش یا توقف ناگهانی سیستم میشوند. رایجترین نمونههای باگ زمان اجرا شامل تقسیم عدد بر صفر، تلاش برنامه برای دسترسی به آدرس حافظۀ نامعتبر (Segmentation Fault) و نشت حافظه (Memory Leak) است که به مرور رم سرور را پر کرده و سیستم را از دسترس خارج میکند.
۴) باگهای رابط کاربری و تجربۀ کاربری (UI/UX Bugs)
این دسته به نقایص ظاهری و تعاملی فرانتاند مربوط است و مانع از تجربۀ کاربری روان میشود. این ایرادات عمدتاً در قالب موارد زیر در صفحات وب یا اپلیکیشنها مشاهده میشوند، مانند:
- بههمریختگی چیدمان: نامرتب شدن المانها یا خارج شدن تصاویر از کادر در نمایشگرهای موبایل.
- ابعاد نامناسب عناصر: دکمههایی که اندازۀ بسیار کوچکی دارند و لمس آنها روی گوشی دشوار است.
- ناهماهنگیهای بصری: تداخل رنگ متن با پسزمینه یا همپوشانی فونتها در رزولوشنهای مختلف صفحه.
۵) باگهای امنیت داده (Security Bugs)
باگهای امنیتی روزنههایی در ساختار نرمافزار هستند که امکان نفوذ یا سوءاستفاده را برای افراد غیرمجاز فراهم میکنند. این آسیبپذیریها معمولاً به دلیل اعتبارسنجی ناقص ورودیها، بهکارگیری کتابخانههای منسوخ، پیادهسازی متدهای ضعیف رمزنگاری و خطاهایی مانند تزریق اسکیوال (SQL Injection) پدید میآیند و امنیت اطلاعات ذخیرهشده را به خطر میاندازند.
بهعنوان یک نمونۀ واقعی و مشهور از باگ امنیت داده، میتوان به آسیبپذیری Log4Shell (با شناسه CVE-2021-44228) در کتابخانۀ محبوب Log4j جاوا اشاره کرد. این نقص امنیتی که از اعتبارسنجی نادرست ورودیها و پردازش ناامن پروتکل JNDI در کدهای این کتابخانه نشئت میگرفت، به مهاجمان اجازه میداد تنها با ارسال یک رشتۀ متنی آلوده در ورودی سیستم، کد دلخواه خود را از راه دور (RCE) روی سرورها اجرا کنند؛ رخدادی که امنیت میلیونها سرور را در سراسر جهان تحت تأثیر قرار داد.
۶) باگهای پرفورمنس و مقیاسپذیری (Performance Bugs)
باگهای کارایی سرعت، پایداری و بازدهی نرمافزار را تحت تأثیر قرار میدهند. چنین خطاهایی اغلب تحت ترافیکهای سنگین خود را نشان میدهند. برای نمونه، اجرای کوئریهای بهینهنشده در دیتابیس، کشنکردن مناسب دادههای پرتکرار یا فرایندهای سنگینی که مصرف پردازنده و رم را به حداکثر میرسانند و زمان پاسخدهی سیستم را به شکل چشمگیری افزایش میدهند.
۷) باگهای سازگاری و یکپارچهسازی (Compatibility & Integration Bugs)
ناهماهنگی میان محیطهای اجرایی و پلتفرمهای مختلف در پروژههای نرمافزاری عمدتاً شامل دو شاخۀ اصلی است:
- باگهای سازگاری: شرایطی که نرمافزار روی یک مرورگر یا سیستمعامل بدون نقص کار میکند؛ اما روی محیطهای دیگر رفتار متناقض دارد.
- باگهای یکپارچهسازی: خطاهایی که هنگام اتصال و تبادل داده میان ماژولهای داخلی نرمافزار یا سرویسهای شخص ثالث رخ میدهند و منجر به انتقال ناقص یا اشتباه اطلاعات میشوند.
در سامانههای امروزی، بیشتر دادهها از طریق رابطهای برنامهنویسی منتقل میشوند. از این رو، داشتن درک دقیق از اینکه ساختار فنی API چیست و ارتباط بینسرویسی چگونه برقرار میشود، به برنامهنویسان کمک میکند خطاهای لایۀ یکپارچهسازی را بسیار سریعتر ردیابی و برطرف کنند.

تفاوت گلیچ و Bug چیست؟
باگ یک نقص ماندگار درون ساختار کد یا منطق نرمافزار است که تا زمان بازنویسی و اصلاح برنامه باقی میماند، درحالیکه گلیچ (Glitch) یک اختلال گذرا و ناگهانی به شمار میرود که اغلب بر اثر عوامل خارجی، نوسانات موقت شبکه یا بار لحظهای سختافزار رخ میدهد. به همین دلیل، یک گلیچ معمولاً بدون تغییر در کدهای پایه و تنها با بارگذاری مجدد یا کاهش ترافیک سیستم برطرف میشود؛ اما باگ بهطور مداوم در شرایط مشابه تکرار خواهد شد. جدول زیر تفاوتهای کلیدی معنی باگ در نرم افزار و گلیچ را نشان میدهد:
| معیار مقایسه | باگ (Bug) | گلیچ (Glitch) |
| علت ریشهای | نقص در سورسکد، معماری یا منطق برنامه | افت لحظهای سیگنال، نوسان سختافزار یا بار شبکه |
| میزان ماندگاری | ماندگار و قطعی تا زمان انتشار پچ نرمافزاری | گذرا، موقت و معمولاً خودبهخود برطرفشونده |
| راهکار برطرفسازی | دیباگینگ، بازنویسی کد و استقرار نسخۀ جدید | رفرش صفحه، راهاندازی مجدد برنامه یا تثبیت اتصال |
| سطح خطر و اولویت | متوسط تا بحرانی | عموماً پایین |
| نمونه واقعی در سیستم | محاسبۀ اشتباه مالیات فاکتور در سبد خرید | پرش تصویر یا قطعی یکثانیهای صدا در استریم زنده |
چرخۀ حیات باگ (Bug Life Cycle) از شناسایی تا بسته شدن
تا اینجای نوشته نهتنها متوجه شدیم که باگ چیست و چه انواعی دارد، بلکه مرز میان آن و گلیچ را نیز شناختیم. اما اکنون این پرسش مطرح است که چرخۀ حیات باگ چیست و چگونه تعریف میشود؟ در واقع چرخۀ حیات باگ زنجیرهای مشخص از وضعیتهای تعریفشده است که یک نقص نرمافزاری از لحظۀ کشف توسط تستر تا حل کامل، بازآزمایی و بسته شدن نهایی طی میکند. این فرایند استاندارد به تیمهای فنی اجازه میدهد وضعیت دقیق هر خطا را پایش کرده و از گم شدن گزارشها یا تداخل وظایف میان برنامهنویسان و کارشناسان تضمین کیفیت (QA) جلوگیری کنند. هر گزارش خطا در طول این چرخه، مراحل زیر را به ترتیب طی میکند:
- مرحلۀ اول؛ ثبت اولیه (New): تستر با مشاهدۀ یک ناهماهنگی در رفتار نرمافزار، گزارشی اولیه شامل جزئیات خطا، مراحل بازتولید و اسکرینشاتها را در سامانۀ ردیابی ثبت میکند.
- مرحلۀ دوم؛ بررسی و تایید اعتبار (Open / Assigned): تیم فنی یا لید پروژه گزارش را ارزیابی میکند و در صورت معتبر بودن نقص، تیکت به وضعیت Open تغییر یافته و به توسعهدهندۀ مربوطه واگذار (Assign) میشود.
- مرحلۀ سوم؛ اعمال اصلاحیه در کد (Fixed): برنامهنویس ریشۀ خطا را در سورسکد شناسایی کرده است، تغییرات لازم را برای رفع باگ اعمال میکند و وضعیت تیکت را به Fixed تغییر میدهد تا آمادۀ تست مجدد شود.
- مرحلۀ چهارم؛ بازآزمایی در محیط تست (Retest): کارشناس QA مجدداً سناریوی وقوع خطا را در محیط استیجینگ یا تست اجرا میکند تا مطمئن شود پچ اعمالشده بدون ایراد کار میکند و باگ رفع شده است.
- مرحلۀ پنجم؛ تایید نهایی و مختومه شدن (Closed): در صورتی که بازآزمایی موفقیتآمیز باشد و مشکلی در عملکرد سیستم دیده نشود، تستر پروندۀ باگ را تأیید کرده و وضعیت آن را برای همیشه به Closed تغییر میدهد.
در کنار این مسیر مستقیم، وضعیتهای فرعی دیگری نیز بر اساس نتایج ارزیابی در چرخۀ حیات باگ ثبت میشوند. بهعنوان مثال اگر نقص گزارششده به دلیل اشتباه کاربر یا تکراری بودن تأیید نشود در وضعیت ردشده (Rejected) قرار میگیرد، در صورتی که اهمیت حیاتی نداشته باشد رفع آن به نسخههای آتی موکول (Deferred) میشود و اگر در مرحلۀ بازآزمایی مشخص شود که مشکل همچنان پابرجاست، تیکت مجدداً بازگشایی (Reopen) خواهد شد تا برنامهنویس اصلاحات لازم را از سر بگیرد.
راهنمای گامبهگام نوشتن گزارش باگ (Bug Report) حرفهای
یک گزارش باگ اصولی سندی دقیق و شفاف است که بازتولید مشکل را بدون نیاز به حضور یا توضیح شفاهی تستر برای توسعهدهنده امکانپذیر میکند. هرچه گزارش ارائهشده ساختاریافتهتر باشد، زمان برنامهنویس برای حدس زدن شرایط خطا کمتر تلف میشود و سرعت حل نقص بالا میرود.
۱) شناسۀ یکتا (Bug ID)
ثبت یک کد شناسایی منحصربهفرد در سامانههای مدیریت پروژه، پیگیری وضعیت تیکت و ارجاع سریع میان اعضای تیم را امکانپذیر میسازد. وجود این شناسه مانع از سردرگمی در مستندسازی و بررسی مجدد خطاها میشود.
۲) عنوان کوتاه و گویا
نگارش یک عنوان خلاصه و دقیق به تیم فنی اجازه میدهد در نگاه اول محل دقیق وقوع خطا و ماهیت اختلال را شناسایی کند. این عنوان باید از هرگونه کلیگویی پرهیز کرده و مستقیماً به نقطۀ نقص اشاره داشته باشد.
۳) مراحل دقیق بازتولید
نوشتن دستورالعملهای گامبهگام به توسعهدهنده کمک میکند تا دقیقاً همان مسیر منجر به نقص را شبیهسازی کرده و رفتار پیشبینینشده نرمافزار را از نزدیک مشاهده کند. دقت در نگارش این گامها مستقیماً زمان لازم برای ردیابی ریشه کد را کاهش میدهد.
۴) نتیجۀ مورد انتظار در برابر نتیجه واقعی
تعیین شفاف تفاوت میان رفتار استاندارد سیستم و اتفاقی که در عمل رخ داده است، سوءتفاهمهای مربوط به منطق کسبوکار را برطرف میسازد. این مقایسه دقیقاً خطای رخداده در خروجی برنامه را نسبت به مشخصات اولیۀ محصول نمایان میکند.
۵) شواهد پیوست و لاگهای سیستمی
افزودن اسکرینشاتها، ویدیوهای کوتاه از شیوۀ رخ دادن خطا و لاگهای کنسول یا سرور، شواهد عینی لازم را در اختیار برنامهنویس قرار میدهد.
۶) مشخصات محیط تست و بستر اجرا
درج اطلاعات دقیق فنی نظیر نسخۀ مرورگر، فریمورک استفادهشده و مشخصات هستۀ سیستمعامل برای بازسازی بدون خطای باگ ضروری است. با توجه به تفاوتهای بنیادین میان مدیریت بستهها و سطوح دسترسی در پلتفرمهای مختلف، انتخاب و استقرار بهترین سیستم عامل برای برنامه نویسی و تست مانع از بروز خطاهای ناشی از عدم انطباق لایههای اجرایی میان لینوکس، مک و ویندوز میشود.
تفاوت Severity و Priority در مدیریت باگ چیست؟
در مهندسی نرمافزار، شدت خطا (Severity) میزان تأثیر مخرب فنی باگ بر عملکرد سیستم را نشان میدهد، در حالی که اولویت (Priority) سرعت و فوریت رفع آن را از منظر اهداف کسبوکار تعیین میکند. ترکیب این دو شاخص در قالب ماتریس تصمیمگیری زیر، تکلیف شیوۀ برخورد تیم فنی با انواع خطاها را مشخص میسازد:
- شدت بالا / اولویت بالا (High Severity / High Priority): اختلالاتی که سیستم را از کار میاندازند و فوراً به کسبوکار ضربه میزنند. مانند کرشکردن صفحۀ ورود یا توقف فرایند درگاه پرداخت.
- شدت بالا / اولویت پایین (High Severity / Low Priority): خطاهای سنگینی که سیستم را متوقف میکنند، اما در شرایط بسیار نادری رخ میدهند. مانند کرش برنامه موقع تغییر زبان به گویشی که تنها ۰٫۱ درصد کاربر دارد.
- شدت پایین / اولویت بالا (Low Severity / High Priority): ایراداتی که اختلال فنی در عملکرد کد ایجاد نمیکنند، اما اعتبار برند را مخدوش میسازند. مانند غلط املایی واضح در لوگوی صفحۀ اصلی سایت.
- شدت پایین / اولویت پایین (Low Severity / Low Priority): ایرادات جزئی ظاهری که مانع کاربری سیستم نیستند و تأثیر خاصی بر برند ندارند. مانند تراز نبودن نامحسوس یک کادر در فوتر صفحۀ قوانین.
تفاوت مدیریت رخداد و ردیابی باگ چیست؟
ردیابی باگ (Bug Tracking) فرایندی فنی و ساختاریافته برای ثبت، اولویتبندی و رفع نواقص کد در پایپلاین توسعه نرمافزار است؛ درحالیکه مدیریت رخداد (Incident Management) یک واکنش عملیاتی فوری برای به حداقل رساندن اختلالات و بازیابی سریع سرویس زنده (Production) در زمان قطعی به شمار میرود. در فرایند ردیابی باگ، تمرکز اصلی بر ریشهیابی نقص و بهبود پایداری محصول در درازمدت است، اما در مدیریت رخداد، سرعت عمل در بازگرداندن سیستم به حالت پایدار و کاهش زمان داونتایم اولویت اول را دارد.
از منظر عملیاتی، ذینفعان ردیابی باگ عمدتاً کارشناسان تست و برنامهنویسانی هستند که با استفاده از ابزارهایی مانند Jira و Bugzilla روند اصلاح کد را پیش میبرند. در مقابل، مدیریت رخداد توسط تیمهای عملیات (Ops)، پشتیبانی و مهندسی قابلیت اطمینان (SRE) هدایت میشود که با تکیه بر سامانههای لاگینگ، مانیتورینگ بلادرنگ و ابزارهای مدیریت حادثه مانند PagerDuty فوراً به آلارمهای بحرانی پاسخ میدهند تا سرویس بدون اتلاف وقت در دسترس کاربران قرار گیرد.
مراحل استاندارد و گامبهگام رفع باگ (دیباگینگ)
دیباگینگ رویکردی مهندسی و مرحلهبهمرحله برای شناسایی علت ریشهای خطا، اعمال پچ و اعتبارسنجی عملکرد صحیح نرمافزار است. اجرای اصولی دیباگینگ نیازمند طی کردن پنج گام متوالی و ساختاریافته به شکل زیر است:
۱) شناسایی و جمعآوری دادهها (تحلیل لاگها و گزارش کاربران)
در نخستین گام، تیم فنی اطلاعات مرتبط با نقص را از طریق گزارشهای تسترها، تیکتهای پشتیبانی کاربران و استکتریسهای لاگ سرور گردآوری میکند. بررسی دقیق این شواهد، نقطۀ شروع مناسبی برای شناخت زمان دقیق و شرایط محیطی بروز خطا فراهم میسازد.
۲) بازتولید پایدار شرایط وقوع خطا در محیط ایزوله
تا زمانی که یک نقص بهصورت پایدار و تکرارپذیر بازتولید نشود، عیبیابی دقیق آن غیرممکن خواهد بود. توسعهدهنده در این مرحله سناریوی وقوع خطا را در محیط لوکال یا استیجینگ شبیهسازی میکند تا رفتار غیرعادی برنامه را از نزدیک و تحت شرایط کنترلشده مشاهده کند.
۳) تحلیل علت ریشهای با ابزارهای Profiler و Debugger
پس از بازتولید خطا، برنامهنویس با قرار دادن Breakpointها در دیباگر و پایش متغیرها یا استفاده از ابزارهای Profiler، خطاهای پنهان در اجرای دستورات و نشت حافظه را ارزیابی میکند. هدف از این اقدام، ردیابی دقیق خط کدی است که منطق برنامه را دچار انحراف کرده است.
۴) بازنویسی و اصلاح کد بدون تخریب سایر ماژولها
در این مرحله، پچ یا اصلاحیۀ متناسب با ساختار نرمافزار پیادهسازی میشود. نکتۀ حیاتی در تغییر کد این است که بازنویسی بخش معیوب نباید یکپارچگی سایر ماژولها و توابع وابسته را به خطر بیندازد یا رفتارهای پیشبینینشدۀ جدیدی خلق کند.
۵) اجرای تستهای رگرسیون (Regression Testing) و پایش پس از استقرار
در گام نهایی، کارشناسان تضمین کیفیت با اجرای مجدد سناریوی خطا، از رفع کامل آن اطمینان حاصل میکنند. همزمان، اجرای تستهای رگرسیون تایید میکند که تغییرات جدید آسیبی به کارکردهای پیشین نرمافزار نزده است و پس از استقرار نهایی، مانیتورینگ عملکرد ادامه مییابد.

باگ بانتی چیست؟
باگ بانتی (Bug Bounty) برنامهای پاداشمحور است که در آن سازمانها و شرکتهای نرمافزاری از هکرهای کلاهسفید، متخصصان امنیت و تسترها دعوت میکنند تا با نفوذ اخلاقی به سامانهها و کشف روزنههای امنیتی، پاداش مالی دریافت کنند. هدف اصلی این سازوکار، شناسایی آسیبپذیریهای پنهان پیش از دسترسی نفوذگران کلاهسیاه و رفع سریع آنهاست. پلتفرمهای بزرگی نظیر HackerOne و Bugcrowd واسط میان کسبوکارها و پژوهشگران امنیت در این فرایند هستند.
روشهای پیشگیری از بروز باگ در سطح توسعه و زیرساخت
پیشگیری زودهنگام از بروز باگ در مراحل طراحی و کدنویسی، بسیار کمهزینهتر و بهینهتر از اصلاح اضطراری آن پس از استقرار نرمافزار در محیط عملیاتی و مواجهه کاربران نهایی تمام میشود. در ادامۀ این بخش روشهای پیشگیری از بروز باگ در سطح توسعه و زیرساخت را بررسی میکنیم:
بازبینی همتای کد (Code Review) و تدوین استانداردهای کدنویسی
ارزیابی سیستماتیک تغییرات توسط سایر برنامهنویسان پیش از ادغام کدهای جدید در شاخه اصلی، خطاهای پنهان را در همان گامهای نخست آشکار میکند. این فرایند با الزام به رعایت شیوهنامههای مشترک، از ورود کدهای مخرب و خوانایی پایین جلوگیری میکند.
پیادهسازی آزمونهای خودکار یکپارچه
توسعهدهندگان با نوشتن تستهای جامع، پایداری بخشهای مختلف برنامه را در برابر تغییرات مداوم بیمه میکنند. این آزمونها در دو سطح حیاتی پیادهسازی میشوند:
- تستهای واحد (Unit Tests): سنجش عملکرد مستقل توابع، متدها و کلاسها برای اطمینان از تولید خروجی مورد انتظار با ورودیهای گوناگون.
- تستهای یکپارچهسازی (Integration Tests): اعتبارسنجی جریان داده و شیوۀ برقراری ارتباط میان ماژولهای مجزا، پایگاههای داده و وبسرویسها.
تفکیک محیطهای توسعه، استیجینگ و پروداکشن روی زیرساخت پایدار
توسعۀ نرمافزار نباید در محیطی انجام شود که با پیکربندی سرور نهایی ناهمخوان باشد. میزبانی این محیطها بر بستر سرورهای ابری، سرور مجازی یا سرور اختصاصی قدرتمند مزایای زیر را به همراه دارد:
- شبیهسازی دقیق رفتار نرمافزار تحت بار ترافیکی واقعی بدون ریسک قطعی در سیستم فعال.
- شناسایی زودهنگام خطاهای مقیاسپذیری، بنبستهای پایگاه داده و نشت حافظۀ (Memory Leak) پیش از تحویل به کاربر نهایی.
اتوماسیون فرایند یکپارچهسازی و استقرار مداوم (CI/CD) با رویکرد DevOps
راهاندازی پایپلاینهای خودکار تضمین میکند که هر کامیت جدید بدون دخالت دستی از فیلترهای ساخت (Build) و ارزیابی عبور کند. بهرهگیری از خدمات DevOps نقشی کلیدیای در ایمنسازی این چرخه ایفا میکند؛ زیرا متخصصان این حوزه با طراحی خطوط لوله یکپارچه استقرار، مانیتورینگ مستمر لاگها و پیکربندی خودکار زیرساخت، احتمال نفوذ خطاهای تستنشده به محیط عملیاتی را به میزان چشمگیری کاهش میدهند.
عیبیابی باگ در سایت وردپرسی روی هاست
در سایتهای وردپرسی، اکثر باگها ناشی از تداخل افزونهها، ناسازگاری قالب یا کمبود منابع هاست است. برای عیبیابی سریع این موارد در هاست اقدامات زیر را در پیش بگیرید:
- تغییر نسخۀ PHP: از بخش Select PHP Version هاست یا همان بخش تغییر نسخۀ پیاچپی، نسخۀ PHP را موقتاً تغییر دهید تا خطاهای ناشی از توابع ناسازگار مشخص شود.
- فعالسازی WP_DEBUG: در فایل wp-config.php مقدار define(‘WP_DEBUG’, false); را به true تغییر دهید تا خطاها روی صفحه نمایش داده شوند.
- بررسی فایل error_log: در پوشۀ public_html، فایل error_log را باز کنید تا خط کد و نام فایلی که باعث ارور شده را مستقیماً ببینید.
- گزارش به پشتیبانی: اگر خطا به محدودیت سرور (مثل memory_limit) مربوط بود، متن دقیق ارور از error_log را همراه با نام دامنه برای تیم پشتیبانی مبینهاست تیکت کنید تا سریعتر برطرف شود.
سخن پایانی
در این مقاله از مجله مبین هاست به شکلی کاربردی بررسی کردیم که معنی باگ چیست، از چه ریشههایی سرچشمه میگیرد و چگونه با تمایز میان شدت و اولویت، میتوان چرخۀ حیات آن را مدیریت کرد. واقعیت این است که خطاهای نرمافزاری بخش جداییناپذیر دنیای کدنویسی هستند، اما تفکیک زیرساختهای تست، بهکارگیری ابزارهای مانیتورینگ مستمر و ارتقای استاندارد گزارشنویسی به تیمهای توسعه کمک میکند تا پیش از آسیب دیدن تجربۀ کاربران و تحمیل هزینههای سنگین، پایداری سرویسهای خود را تضمین کنند.
منابع
سوالات متداول
خیر. به دلیل پیچیدگی روزافزون سیستمها، تعدد متغیرهای محیطی و تعامل کاربران با دادههای پیشبینینشده، دستیابی به نرمافزاری که بهطور مطلق خالی از نقص باشد بسیار کار سختی است. هدف مهندسی نرمافزار نه حذف فرضی تمام خطاها، بلکه کاهش حداکثری باگهای بحرانی و رساندن خطاهای منطقی و امنیتی به سطحی قابلکنترل پیش از ورود به محیط پروداکشن است.
بر اساس استاندارد بینالمللی ISTQB، خطا (Error یا Mistake) اشتباه انسانی برنامهنویس در تحلیل یا کدنویسی است. این اشتباه به شکل یک نقص یا باگ (Defect / Bug) درون سورسکد جا خوش میکند و در نهایت وقتی این بخش معیوب از برنامه اجرا شود، سیستم رفتاری نادرست نشان میدهد یا متوقف میشود که به این خروجی عینی، خرابی عملیاتی (Failure) یا نقص میگویند.
باگهای امنیتی بسته به بردار حمله و میزان دسترسی، معمولاً در سطوح بالای اولویت و شدت (مانند High یا Critical) طبقهبندی میشوند. نخستین اقدام فنی در مواجهه با آسیبپذیریهای با ریسک بالا، قرنطینۀ ماژول آسیبپذیر یا محدودسازی موقت ترافیک اندپوینتهای مربوطه از طریق فایروال برای مهار خطر سوءاستفاده است. در گام بعد، تیم فنی پچ اضطراری (Hotfix) را در محیط ایزوله تست و سریعاً روی سرور عملیاتی اعمال میکند؛ سپس با تحلیل لاگها و تدوین گزارش بازبینی پس از حادثه (Post-Mortem Analysis)، علت ریشهای نقص و احتمال نشت اطلاعات یا اکسپلویت شدن باگ در زمان دسترسی عمومی بهصورت مستند مورد ارزیابی قرار میگیرد.
ضعف زیرساخت با ایجاد گلوگاه در منابع، اثر باگهای کارایی پنهان را پررنگتر میکند. برای مثال، کمبود رم به کرشهای ناشی از کمبود حافظه (Out of Memory یا OOM) میانجامد و پردازندۀ ضعیف، پاسخدهی به درخواستهای همزمان را با تاخیر مواجه میسازد. هرچند ارتقای سختافزار جایگزین بهینهسازی کدهای معیوب نیست، اما میزبانی نرمافزار روی بسترهای پایدار و مقیاسپذیری مانند سرور اختصاصی یا ابری، مانع از سقوط ناگهانی سیستم شده و فرصت میدهد تا بار ترافیکی بالا تا زمان رفع ریشهای خطا با تابآوری بیشتری مدیریت شود.