صندوق ورودی ایمیل و حسابهای کاربری ما در شبکههای اجتماعی مدام با پیامها، کدهای تخفیف و پیشنهادهای مشکوکی پر میشوند که در اصطلاح به آنها اسپم میگویند. برای ایجاد یک فضای امن و جلوگیری از سرقت اطلاعات یا کاهش مزاحمتهای دیجیتال، در قدم اول باید بدانیم ریشۀ پدیدۀ اسپم چیست و این پیامهای انبوه چه تفاوتی با مکاتبات رسمی کاری دارند. در واقع اگر بدانید پیامدهای امنیتی ناشی از نفوذ اسپم چیست، فریب لینکهای آلوده و درگاههای جعلی را نخواهید خورد.
در ادامۀ این مقاله از وبلاگ مبین هاست با ما همراه شوید تا علاوه بر شناخت انواع مختلف spam، راهکارهای دفع آنها را مرحله به مرحله مرور کنیم. تا انتهای این مطلب با ما همراه باشید.
معنی اسپم چیست؟
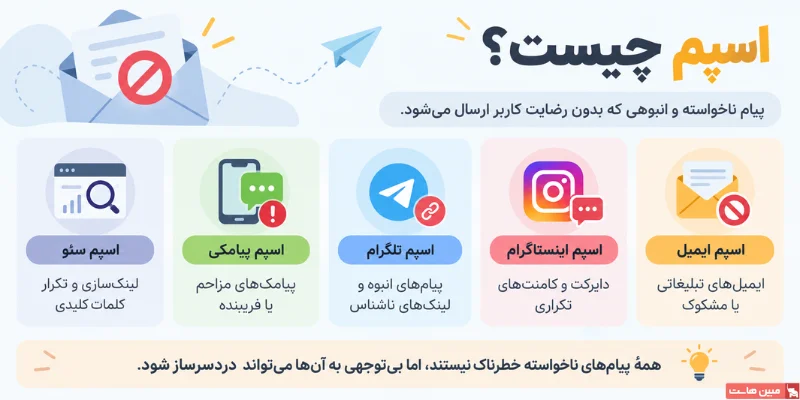
برخلاف تصور بسیاری از کاربران، این واژه مخفف یک عبارت پیچیدۀ فنی نیست و در اصل با تعریفی کاملاً مشخص روبهرو هستیم: هرگونه پیام ناخواسته دیجیتال که بهصورت انبوه و بدون کسب اجازه قبلی مخاطب (Opt-in) به دست او برسد اسپم نام دارد. در بررسی این مفهوم، پرسش اصلی این است که انگیزۀ ارسال اسپم (SPAM) چیست و این سازوکار چگونه کار میکند؟
مهمترین عامل محرک اسپمرها، هزینۀ بسیار ناچیز ارسال و توزیع آن در بستر اینترنت است. توزیع میلیونها پیام در بستر اینترنت تقریباً با کمترین هزینه ممکن تمام میشود؛ بنابراین حتی اگر درصد کمی از دریافتکنندگان روی لینکهای ارسالی کلیک کنند، سود مالی یا انگیزۀ مدنظر فرستنده بهراحتی محقق خواهد شد. درک این سازوکار به ما کمک میکند تا ابعاد نفوذ چنین پیامهایی را بهتر بشناسیم و از خطرات امنیتی بعدی آنها در سیستمهای خود جلوگیری کنیم.
تاریخچۀ نامگذاری؛ از کنسرو غذایی تا دنیای وب
واژۀ اسپم در اصل نام یک کنسرو گوشت خوک است که در سال ۱۹۳۷ به بازار آمد، اما ورود این اصطلاح به دنیای ارتباطات، به یک نمایش کمدی در سال ۱۹۷۰ توسط گروه مانتی پایتون بازمیگردد. نمایشی که در آن تکرار کلمه «اسپم» با صدای بلند توسط حاضرین مکالمۀ بقیۀ افراد را مختل میکرد و به نمادی از پیامهای تکراری و مزاحم امروزی تبدیل شد.
در جدول زیر، مهمترین نقاط عطف تاریخی در پیدایش مفهوم هرزنامه و روند تغییر آن از یک اصطلاح روزمره به واژهای فنی در دنیای وب را مشاهده میکنید:
| دورۀ زمانی | بستر ارتباطی | رویداد تاریخی مرتبط با هرزنامه |
| ۱۸۶۴ | تلگراف | ارسال پیام تبلیغاتی ناخواسته توسط یک دندانپزشک بریتانیایی به سیاستمداران |
| ۱۹۳۷ | صنایع غذایی | ثبت تجاری کنسرو گوشت SPAM توسط شرکت آمریکایی هورمل |
| ۱۹۷۰ | تلویزیون (BBC) | پخش نمایش مانتی پایتون و شکلگیری استعارۀ پیام آزاردهنده و تکراری |
| ۱۹۷۸ | شبکه ARPANET | نخستین ارسال انبوه ایمیل تبلیغاتی دربارۀ کامپیوترها در جَد اینترنت امروزی |
| ۱۹۹۴ | تالارهای Usenet | اجرای نخستین اسکریپت انتشار انبوه تبلیغات و ثبت رسمی نام اسپم در فرهنگ وب |
در اوایل دهۀ ۱۹۹۰ میلادی و با گسترش تالارهای گفتوگوی اینترنتی، برخی کاربران با استفاده از دانش اولیۀ زبانهایی نظیر پرل که در آموزش برنامه نویسی آن را یاد میگرفتند، پیامهای ناخواسته را به فرومها تزریق کردند. کاربران با مشاهدۀ این تکرار کلافهکننده، یاد آن نمایش طنز افتادند و این پدیده را رسماً اسپم نامیدند.
تفاوت فیشینگ و اسکم با SPAM چیست؟
بسیاری از افراد تمام پیامهای ناخواسته را یکسان میدانند، اما برای مقابلۀ درست، باید دید تمایز حملات کلاهبرداری با اسپم چیست و هرکدام چه خطراتی به بار میآورند. برای درک بهتر مرزهای امنیتی و تمایز میان این سه مفهوم، در جدول زیر تفاوتهای کلیدی اسپم تبلیغاتی، حملات فیشینگ و کلاهبرداریهای اینترنتی را مقایسه کردهایم:
| شاخص مقایسه | اسپم تبلیغاتی (Spam) | حملات فیشینگ (Phishing) | کلاهبرداری اینترنتی (Scam) |
| هدف اصلی | معرفی کالا، جذب ترافیک و فروش خدمات | سرقت نام کاربری، گذرواژه و اطلاعات حساب بانکی | تصاحب مستقیم پول یا دارایی فرد |
| روش کار | ارسال پیامهای یکسان به لیستهای عمومی ایمیل | شبیهسازی هویت بانکها یا درگاههای معتبر اینترنتی | سناریوسازی احساسی (لاتاری دروغین، ارثیه کلان) |
| سطح تهدید | اشغال حافظه اینباکس و اتلاف وقت | بحرانی با امکان سرقت اطلاعات محرمانه و دسترسیها | بسیار پرخطر همراه با زیان مالی مستقیم برای کاربر |
تمایز پیام تبلیغاتی با بدافزار و فیشینگ
اسپم ساده معمولاً تنها با اهداف تبلیغاتی و بدون کدهای مخرب ارسال میشود، اما مهاجمان سایبری از بستر هرزنامه برای پیادهسازی حملات پیشرفته استفاده میکنند. در ترفندهایی مانند فیشینگ، کاربر به صفحات جعلی هدایت میشود تا اطلاعات کاربری و دسترسیهای حساس او به سرقت برود. همچنین در هرزنامههای بدافزاری (Malspam)، فایلهای پیوست یا لینکهای آلوده ممکن است سیستم را به جاسوسافزارها، کیلاگرها یا باجافزار آلوده کنند. بنابراین، تشخیص بهموقع ماهیت پیامهای ورودی، اولین گام برای مصون ماندن از آسیبها و تهدیدات پنهان سایبری است.
آیا هر ایمیل ناخواستهای هرزنامه غیرقانونی است؟
مرز میان بازاریابی مستقیم و هرزنامه غیرقانونی در قوانین تجاری و ارتباطی کشورهای مختلف یکسان نیست، اما عموماً این تفکیک بر پایۀ نوع مخاطب و به شکل زیر تعریف میشود:
- ایمیلهای شخصی (B2C): ارسال هرگونه پیام تبلیغاتی به مصرفکننده بدون دریافت رضایت قبلی (Opt-in)، در اغلب چارچوبهای قانونی هرزنامه و تخلف تلقی میشود.
- ایمیلهای تجاری و سازمانی (B2B): ارسال ایمیل کاری به شرکتها (Cold Email) بسته به مقررات هر کشور الزاماً غیرقانونی نیست؛ مشروط بر اینکه کاملاً مرتبط با نقش شغلی فرد باشد، هویت واقعی فرستنده درج شود و امکان لغو اشتراک فوری در آن فراهم باشد.
5 نوع اصلی هرزنامه در دنیای وب
تا اینجای مقاله با اینکه اسپم چیست و چه تفاوتی با اسکم و فیشینگ دارد آشنا شدیم. در این بخش قرار است انواع آن را بشناسیم. کانالهای توزیع هرزنامهها امروزه بسیار فراتر از ایمیل رفتهاند و مهاجمان از هر بستری با امکان تبادل پیام، برای رسیدن به مقاصد خود بهره میبرند. شناخت رفتارهای غالب در هر بستر به کاربران کمک میکند تا پیامهای مشکوک را سریعتر شناسایی کنند.
1) اسپم در ایمیل
شناختهشدهترین و پرحجمترین شیوۀ مزاحمت دیجیتال، اسپم ایمیل است که صندوق ورودی کاربران و سازمانها را اشغال میکند. فرستندگان در پدیدۀ اسپم در ایمیل با جعل نشانی فرستنده (Email Spoofing) هویت واقعی خود را پنهان ساخته و پیام را رسمی جلوه میدهند.
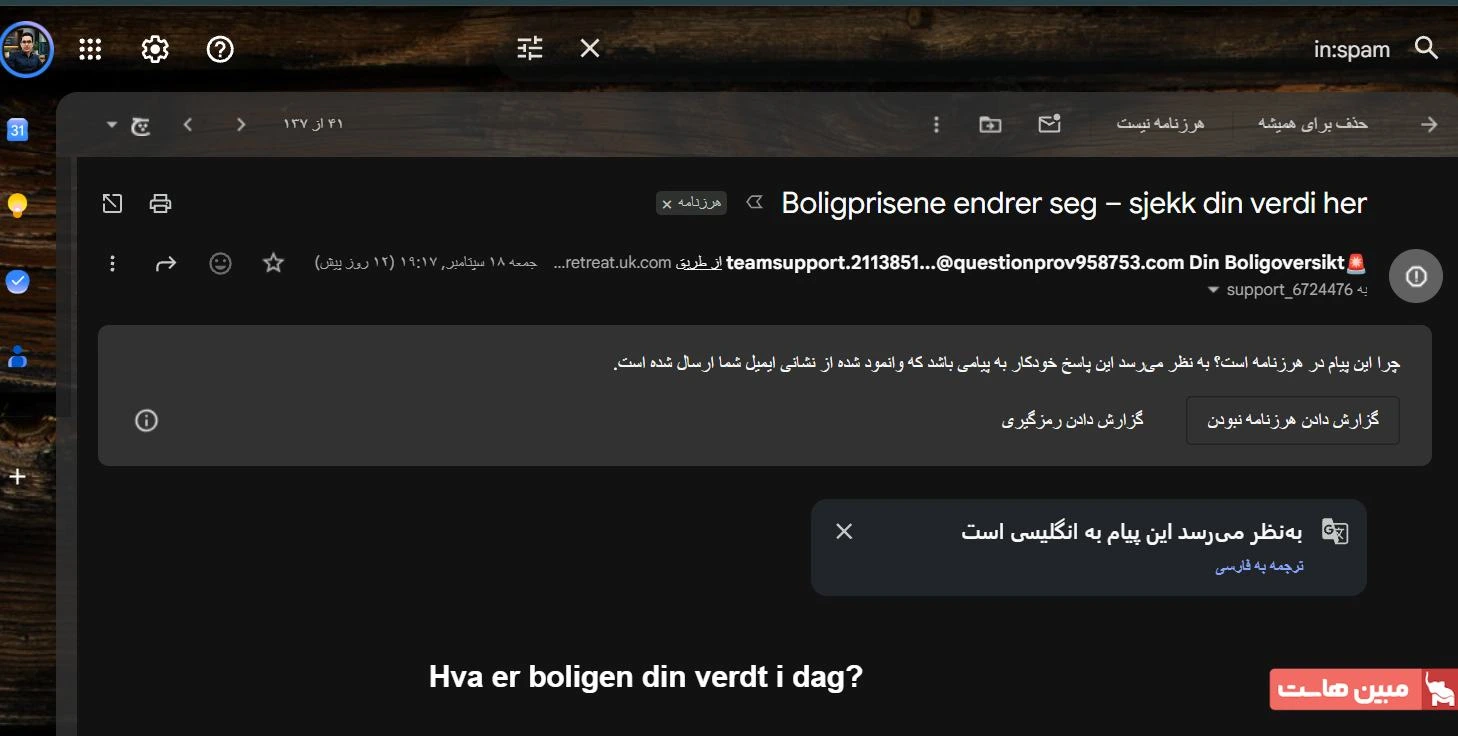
رایجترین نمونههای اسپم ایمیل معمولاً شامل موارد زیر هستند:
- ارسال فاکتورهای جعلی خرید یا هشدارهای دروغین انقضای حساب کاربری
- ادعای برندهشدن جوایز بزرگ نقدی، لاتاریهای بینالمللی یا ارثیههای خیالی
- الصاق فایلهای آلوده با پسوند زیپ، ورد یا پیدیاف شامل تروجان و باجافزار
2) اسپم در اینستاگرام
گستردگی شبکههای اجتماعی بستر بسیار مناسبی برای رباتها و ابزارهای خودکار ارسال پیام فراهم کرده است. شیوع اسپم در اینستاگرام اغلب ارتباط مستقیم میان تولیدکنندگان محتوا و مخاطبان را مختل میکند.
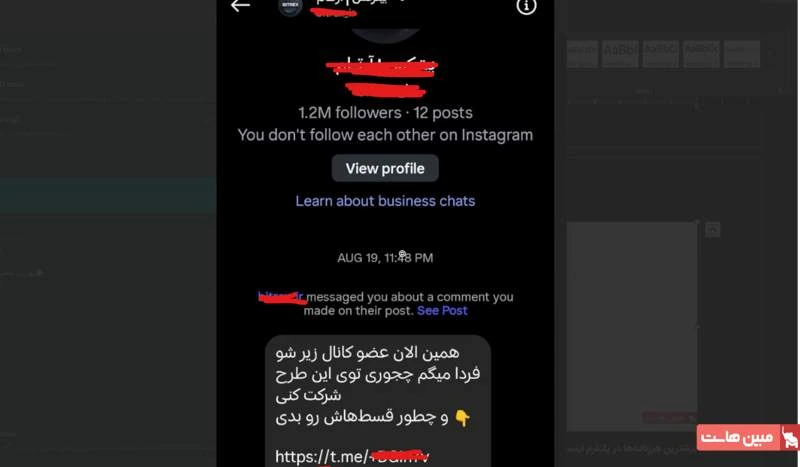
بیشترین هرزنامهها در پلتفرم اینستاگرام در قالب موارد زیر رخ میدهند:
- انتشار کامنتهای تبلیغاتی تکراری با ادعای درآمد دلاری یا فروش فالوور
- ارسال پیامهای خودکار در دایرکت با وعده کدهای تخفیف یا ایردراپ رایگان
- تگ و منشن کردن مداوم و تصادفی کاربران روی تصاویر مسابقات و قرعهکشیهای صوری
3) اسپم در تلگرام
در این پیامرسان، استفاده از خطوط مجازی و رباتهای اختصاصی سبب شده تا اسپم در تلگرام با شیوههای تهاجمیتری انجام شود. الگوهای پرتکرار پیامهای هرزنامه در محیط تلگرام غالباً بهصورت زیر اتفاق میافتند:
- ادد کردن اجباری و بدون اجازۀ کاربران به کانالها و گروههای تجاری
- ارسال پیامهای خصوصی انبوه با ادعای سیگنالهای تضمینی بورسی و رمزارز
- توزیع لینکهای فیشینگ و فایلهای آلوده تحت عنوان فیلترشکن یا برنامههای هک
4) اسپم پیامکی و تماسهای خودکار
پیامکهای تبلیغاتی ناخواسته که بدون اجازۀ مخاطب ارسال میشوند، «اسپم پیامکی» هستند. اما اگر پیامک شامل لینک مخرب بوده و با هدف سرقت اطلاعات بانکی یا هویت کاربر ارسال شود، «اسمیشینگ» نام دارد. در کنار این موارد، تماسهای رباتیک (Robocalls) نیز توسط سیستمهای شمارهگیر خودکار هدایت میشوند.

پیامهای تبلیغاتی و هرزنامهها در این بخش غالباً در الگوهای زیر دستهبندی میشوند:
- پیامکهای اسمیشینگ شامل پیوند جعلی دربارۀ توقیف خودرو، قطع یارانه یا پروندۀ قضایی جهت سرقت اطلاعات
- پیامهای متنی انبوه و تبلیغاتی برای واگذاری وام بدون ضامن یا پیشفروش فوری زمین
- تماسهای صوتی خودکار با صدای ضبطشده جهت ترغیب به اتصال به خطوط پولی گرانقیمت
5) اسپم سئو
تلاش برای فریب الگوریتمهای موتورهای جستوجو با روشهای اسپم سئو (Spamdexing) انجام میشود که به جای کاربران عادی، مستقیماً سلامت رتبهبندی وبسایتها را هدف قرار میدهد. مخربترین تکنیکهای هرزنامه در حوزۀ بهینه سازی موتورهای جستوجو معمولاً با روشهای زیر اجرا میشوند:
- تکرار افراطی و غیرطبیعی کلمات کلیدی (Keyword Stuffing) در مقالات
- درج خودکار صدها کامنت بیمعنی شامل لینک در بخش دیدگاههای وبلاگها
- تزریق پنهانی بکلینکهای انبوه و غیر مرتبط به سایت جهت رتبه گرفتن
اما سؤالی که برای بسیاری از وبمسترها مطرح میشود این است که اثر مخرب اسپم چیست و چه پیامدهایی برای سئو دارد؟ تزریق هرزنامه و لینکهای نامربوط به صفحات وب میتواند به اعتبار دامنه ضربه بزند و الگوریتمهای موتورهای جستوجو با شناسایی این رفتارهای غیرطبیعی، ممکن است رتبۀ صفحات را با افت مواجه کنند یا در موارد شدیدتر، با جریمۀ سایت باعث کاهش چشمگیر نمایش آن در نتایج شوند.
اسپمرها چگونه به اطلاعات ما دسترسی پیدا میکنند؟
یک سوال اساسی کاربران این است که مسیر دستیابی افراد سودجو به دادهها در چرخۀ اسپم چیست و این اطلاعات چطور به سرقت میروند. عموماً مسیرهای دستیابی به اطلاعات به شیوههای زیر است:
- نشت دادهها: رخنه در پایگاههای دادۀ وبسایتهای ارائهدهندۀ خدمات، سبب نشت میلیونها آدرس ایمیل و شمارۀ تماس به بازارهای غیرقانونی میشود.
- رباتهای خزنده وب: اسکریپتهای اتوماتیکی که صفحات سایتها و تالارها را اسکن کرده و تمام نشانیهای ایمیل ثبتشده عمومی را جمعآوری میکنند.
- عضویت در وبسایتهای نامعتبر: ثبتنام در سرویسهای ناشناس جهت دانلود فایل رایگان که در ادامه اطلاعات کاربران را در قالب بستههای تجاری میفروشند.
- تلۀ لغو اشتراک در پیامهای جعلی: در ایمیلهای ناشناس، کلیک روی لغو اشتراک (Unsubscribe) نشاندهندۀ فعال بودن صندوق شما است و باعث افزایش حجم ارسال پیامها خواهد شد.
5 نشانۀ تشخیص پیامهای SPAM چیست؟
بررسی دقیق ساختار هدر، لحن متن و آدرس فرستنده کمک میکند تا پیش از هرگونه تعامل یا کلیک روی پیوستها، پیامهای فریبنده را شناسایی کنیم. معمولاً این پیامها دارای الگوهای مشخصی هستند که توجه به آنها مانع بروز آسیبهای امنیتی میشود. در ادامۀ این بخش، 5 نشانۀ متداول تشخیص پیامهای اسپم را یکبهیک بررسی میکنیم:
1) آدرس فرستندۀ ناشناس یا جعلی
بسیاری از فرستندگان هرزنامه از دامنههای رایگان مانند جیمیل یا اسامی نامفهوم با پسوندهای تصادفی استفاده میکنند. برای مثال، دریافت پیامی از طرف یک بانک یا سامانۀ معتبر با آدرسی شبیه به security-alert@gmail.com کاملاً مشکوک است؛ زیرا سازمانهای رسمی تنها از دامنههای اختصاصی و رسمی خود پیام ارسال میکنند.
2) نگارش ضعیف و غلطهای مکرر املایی
بسیاری از هرزنامهها با استفاده از ابزارهای ترجمۀ خودکار آماده میشوند و ساختار دستوری بههمریختهای دارند. مشاهدۀ جملات نامفهوم، ترجمۀ ناشیانۀ اصطلاحات و غلطهای املایی آشکار نشان میدهد که پیام احتمالاً از منبعی غیرمعتبر و غیرحرفهای صادر شده است.
3) ایجاد حس اضطرار و فوریت مصنوعی
ارسالکنندگان هرزنامه اغلب تلاش میکنند با تهدید یا هیجانزده کردن مخاطب، فرصت تفکر منطقی را از او بگیرند. عباراتی نظیر «مسدودی حساب ظرف ۲۴ ساعت آینده» یا «آخرین مهلت ثبتنام برای دریافت هدیه»، ترفندهای روانی رایجی هستند که کاربر را به اقدام شتابزده و کلیک نسنجیده سوق میدهند.
4) وعدهها و پیشنهادهای غیرمنطقی
ادعای برندهشدن در لاتاریهای خارجی، دریافت ارثیههای کلان، یا اعطای وامهای میلیاردی بدون ضامن نمونههای شاخص این پیامها هستند. هیچ شرکت یا موسسهای بدون ثبتنام قبلی یا طی مراحل رسمی، پاداشهای مالی چشمگیر به افراد ناشناس اهدا نمیکند.
5) پیوندهای کوتاهشده یا مقصدهای نامربوط
استفاده از لینکهای مخفی یا کوتاهکنندهها ترفندی برای پنهان کردن آدرس واقعی سایت مقصد است. برای مثال، متن پیام روی «ورود به پرتال بانکی» اشاره دارد، اما پیشنمایش لینک، آدرسی متفرقه و نامرتبط را نمایش میدهد که معمولاً برای هدایت به صفحات فیشینگ طراحی شده است.
آنتی اسپم چیست و چگونه کار میکند؟
آنتی اسپم(Anti-Spam) به مجموعه ابزارها، فیلترها و پروتکلهای امنیتی گفته میشود که با پایش مداوم پیامهای ورودی، هرزنامهها و بدافزارها را پیش از رسیدن به مقصد مسدود میکنند. این سامانهها برای تشخیص محتوای ناخواسته، بهطور همزمان اعتبار دامنه و IP فرستنده را در لیستهای سیاه جهانی میسنجند، رکوردهای احراز هویت را ارزیابی میکنند و متن پیام را با الگوریتمهای هوش مصنوعی و مدلهای آماری تطبیق میدهند.
- در میلسرورها و ایمیل تمرکز روی ارزیابی ساختار سربرگها، استانداردهای احراز هویت DNS، مسدودسازی پیوستهای مشکوک و امتیازدهی مبتنی بر مدلهای بیزین است.
- در شبکههای اجتماعی و پیامرسانها پایش الگوهای رفتاری غیرعادی مانند ارسال رگباری دایرکت، ساخت حسابهای کاربری انبوه و انتشار لینکهای تکراری در بخش نظرات اولویت دارد.
- در موتورهای جستجو و وبسایتها سازوکارهایی نظیر کپچا مانع از ثبت دیدگاههای خودکار میشوند و الگوریتمهای گوگل نیز با رصد لینکسازیهای مخرب، دستکاری رتبهبندی را رصد و در صورت نیاز سایت را جریمه میکنند.
با وجود این سازوکارها، ماهیت پویای هرزنامهها ایجاب میکند که سیستمهای ضد اسپم دائماً از دادههای جدید الگوبرداری کنند؛ بنابراین همگرایی میان ابزارهای امنیتی سمت سرور و دقت رفتار کاربران، بالاترین ضریب ایمنی را در بسترهای دیجیتال رقم میزند.
ابزارها و روشهای فنی مقابله با اسپم چیست؟
برای پاکسازی بسترهای شخصی و سرورهای هاستینگ، ترکیب ابزارهای آنتیاسپم با پیکربندیهای استاندارد امنیتی بالاترین بازدهی را دارد. مهمترین سازوکارها و تکنیکهای مهار هرزنامهها در لایههای مختلف به شرح زیر هستند:
فیلترهای بیزین و یادگیری ماشین
فیلترهای بیزین (Bayesian Filtering) متن، عبارات کلیدی و سربرگهای ایمیل ورودی را با الگوهای شناختهشدۀ قبلی میسنجند و احتمال هرزنامه بودن هر پیام را به شکل آماری محاسبه میکنند. با ادغام این مدلها با الگوریتمهای هوش مصنوعی، فیلترها از رفتار گزارشدهی روزانۀ کاربران یاد میگیرند و پیامهای مشکوک را پیش از ورود به اینباکس در پوشۀ اسپم قرار میدهند یا رد میکنند.
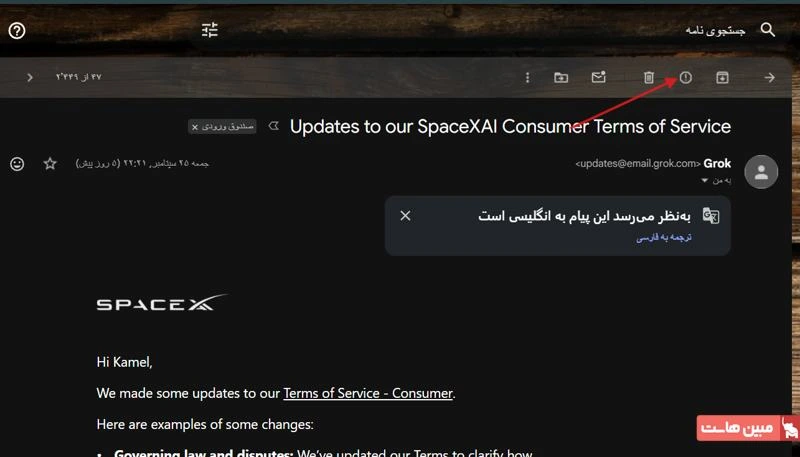
نکتۀ مهمی که در اینجا باید به آن توجه داشته باشید این است که طبق گزارش امنیتی خود شرکت گوگل، سرویسهای ارائهدهنده ایمیل مانند جیمیل، علاوه بر فیلترهای سنتی، از هوش مصنوعی برای مقابله با هرزنامهها استفاده میکنند. به عنوان مثال، گوگل با استفاده از فریمورک TensorFlow و مدل طبقهبندی متن چندزبانه خود یعنی RETVec (مخفف Robust Efficient Text Vectorizer)، تکنیکهای دستکاری کاراکترها و دور زدن فیلترها را شناسایی میکند. به همین دلیل، کلیک روی گزینۀ Report spam با ثبت دادههای آماری پیام، به بهبود عملکرد این مدلها در تفکیک هرزنامهها کمک خواهد کرد.
پیکربندی رکوردهای احراز هویت در DNS
برای جلوگیری از جعل هویت دامنه (Spoofing) و ارسال هرزنامه با نام تجاری سایت شما، پیادهسازی همزمان 3 استاندارد امنیتی زیر در تنظیمات DNS ضروری است:
- رکورد SPF: مشخص میکند کدام سرورها و IPها مجوز ارسال ایمیل از سمت دامنۀ شما را دارند.
- رکورد DKIM: یک امضای دیجیتال رمزنگاریشده به ایمیلها میافزاید تا سرور دریافتکننده از دستنخوردن محتوا در مسیر مطمئن شود.
- سیاستگذاری DMARC: مشخص میکند که سرور مقصد با ایمیلهایی که هیچکدام از آزمونهای SPF یا DKIM را با موفقیت پشت سر نگذاشتهاند، چه رفتاری داشته باشد. این رکورد خود بر پایۀ 3 سیاست تنظیم میشود: صرفاً گزارشگیری بدون اقدام (p=none)، هدایت ایمیلهای مشکوک به پوشه اسپم (p=quarantine)، یا رد و ریجکت کامل پیام (p=reject).
مدیریت فیلترهای اسپم در هاست
در لایۀ زیرساخت وب، استفاده از نرمافزارهای فیلتر اسپم میلسرور مانند SpamAssassin نقش بازدارندۀ مهمی دارد. کنترلپنلهای هاستینگ امکاناتی را برای اعمال این قوانین در اختیارتان میگذارند (اگر از سرویسهای میزبانی وب استفاده میکنید، برای یادگیری گامبهگام نحوه مسدودسازی ایمیلها و دامنههای مزاحم از طریق بخش SPAM Filters، پیشنهاد میکنیم راهنمای کامل مدیریت فیلتر کردن SPAM در دایرکت ادمین را مطالعه کنید).
اقدامات امنیتی در سطح کاربر
علاوه بر تنظیمات سمت سرور، رعایت چند نکتۀ ساده اما اثربخش توسط کاربر نهایی، تا حد چشمگیری از ورود پیامهای ناخواسته جلوگیری میکند، مانند:
- استفاده از ایمیل موقت (Burner Email): هنگام ثبتنام در وبسایتهای متفرقه یا دانلود فایلهای دانلودی، از آدرسهای موقت استفاده کنید تا نشانی ایمیل اصلی شما در بانکهای اطلاعاتی اسپمرها ثبت نشود.
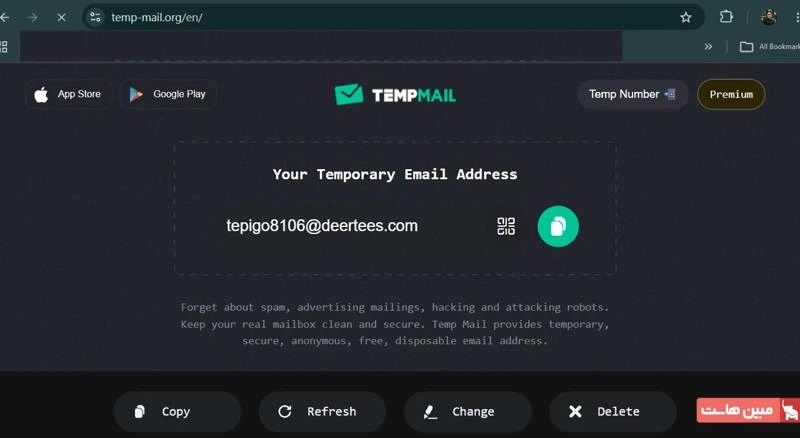
- غیرفعالسازی بارگذاری خودکار تصاویر HTML: دانلود خودکار عکسها میتواند در قالب پیکسلهای ردیابی (Tracking Pixels) عمل کند و به سرور فرستنده اطلاع دهد که صندوق پستی شما فعال است و پیام باز شده است.
غیرفعالسازی بارگذاری خودکار تصاویر HTML در جیمیل
برای غیرفعال کردن این حالت در جیمیل، مراحل زیر را طی کنید:
- در نسخۀ وب جیمیل، روی آیکون چرخدندۀ تنظیمات (Settings) در گوشۀ بالای صفحه کلیک کنید و گزینۀ مشاهدۀ همه تنظیمات (See all settings) را بزنید.

- در زبانۀ عمومی (General)، به سمت پایین اسکرول کنید تا به بخش تصاویر (Images) برسید.
- گزینۀ «قبل از نمایش تصاویر خارجی پرسیده شود» (Ask before displaying external images) را انتخاب کنید.

- به انتهای صفحه بروید و روی دکمۀ ذخیره تغییرات (Save Changes) کلیک کنید.
رعایت مداوم این اصول، ریسک دریافت محتوای مخرب را به حداقل میرساند و پایداری سرویسهای ایمیل و اعتبار دامنه را تضمین میکند.
3 روش لغو و شکایت از پیامکهای تبلیغاتی در ایران
برای مقابله با پیامکهای تبلیغاتی انبوه و مزاحم، چند مسیر رسمی وجود دارد:
1) کد دستوری جامع لغو تبلیغات
با شمارهگیری کد دستوری #800* از تمامی اپراتورها (همراه اول، ایرانسل و رایتل)، میتوانید دریافت پیامکهای تبلیغاتی و سرویسهای ارزشافزوده متنی را غیرفعال کنید.
2) لغو هوشمند سرشمارهها (لغو ۱۱)
طبق مصوبۀ رگولاتوری کشور، ارسال عدد 11 به همان سرشماره پیامکدهندهای که گزینۀ لغو دارد، اشتراک آن سرویس خاص را بلافاصله قطع میکند.
3) ثبت شکایت از شمارههای شخصی متخلف
در صورتی که پیامکهای مزاحم از سیمکارتهای شخصی ارسال شوند، میتوانید شمارۀ متخلف را به سامانۀ پیامکی ۱۹۵ بفرستید یا شکایت خود را در سایت رگولاتوری (195.cra.ir) ثبت کنید تا خط مذکور مسدود شود.
تنظیمات حریم خصوصی تلگرام برای جلوگیری از Add شدن ناخواسته
برای مهار رباتها و افرادی که بدون اجازه شما را به کانالها و گروههای اسپم اضافه میکنند، این مراحل را در تنظیمات تلگرام اعمال کنید:
- وارد Settings (تنظیمات) تلگرام شوید.
- گزینه Privacy and Security (حریم خصوصی و امنیت) را باز کنید.
- وارد قسمت و سپس بخش Groups & Channels (گروهها و کانالها) شوید.
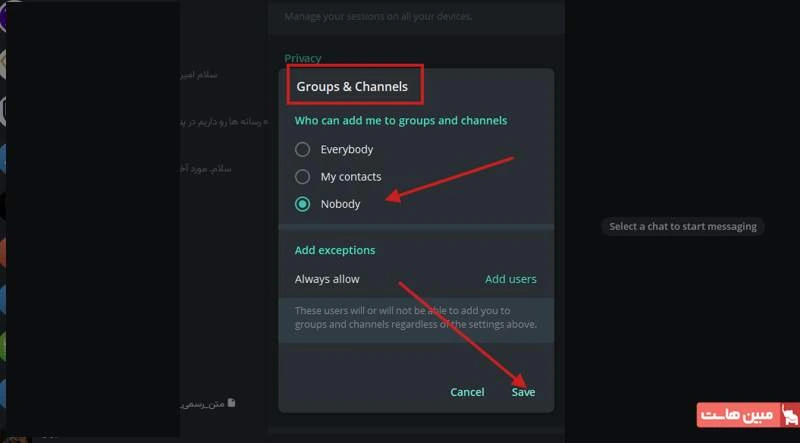
- گزینه Who can add me را از Everybody به My Contacts (مخاطبین من) یا به گزینه هیچکس تغییر دهید.
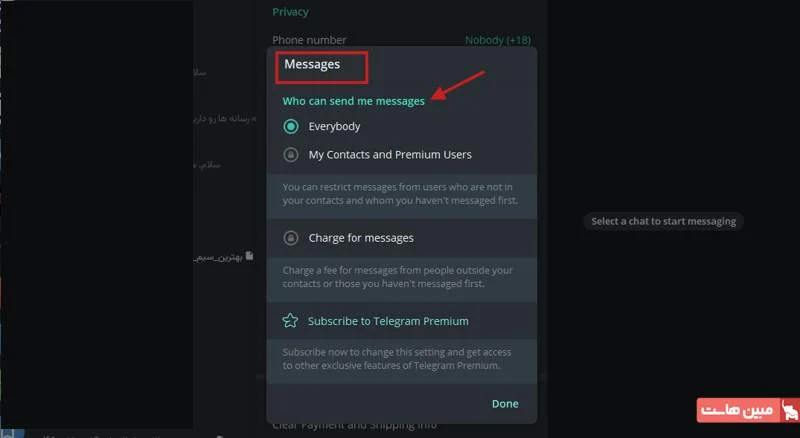
با این کار تنها افرادی که شماره آنها در گوشی شما ذخیره شده میتوانند شما را به گروهها اضافه کنند و امکان ادد شدن توسط رباتها و افراد ناشناس بهطور کامل بسته میشود. همچنین از بخش پیغام میتوانید تعیین کنید که چه کسانی به شما پیام دهند و یا میتوانید تعیین کنید که هیچ کس به شما پیغام ندهد.
جمعبندی
در این مقاله بهطور جامع بررسی کردیم که معنی اسپم چیست و این پیامهای ناخواسته در بسترهای گوناگونی نظیر ایمیل، شبکههای اجتماعی، پیامرسانها و حتی نتایج موتورهای جستوجو چه انواعی دارند. مقابله با این معضل همیشگی دنیای وب، نیازمند هوشیاری کاربران در عدم تعامل با پیوندهای مشکوک و البته پیادهسازی تنظیمات فنی و امنیتی استاندارد روی سرورها است. با بهکارگیری راهکارهایی مانند فعالسازی فیلترهای هوشمند و تنظیم دقیق رکوردهای احراز هویت در هاست، میتوان بخش عمدهای از این پیامهای مخرب را پیش از ورود به صندوق دریافت مهار کرد و فضایی امن و پایدار برای ارتباطات دیجیتال رقم زد.
اگر مدیر سایت یا کسبوکار آنلاین هستید، قرار گرفتن IP سرور در لیست سیاه یا ارسال هرزنامۀ ناشی از بدافزارها میتواند اعتبار دامنه و فروش شما را با بحران مواجه کند. با تهیۀ انواع سرور ابری و هاست اشتراکی مبینها ست، از IPهای معتبر، فایروالهای پیشرفته و پشتیبانی فنی ۲۴ ساعته برای پیکربندی دقیق رکوردهای اعتبارسنجی (SPF ،DKIM و DMARC) بهرهمند میشوید تا مکاتبات کاری شما همیشه مستقیماً به اینباکس مشتریان برسد.
منابع
سوالات متداول
صرف باز کردن و خواندن متن پیام خطری ندارد؛ اما باز شدن خودکار تصاویر میتواند فعال بودن آدرس شما را به فرستنده گزارش دهد. خطر اصلی زمانی شروع میشود که روی لینکهای داخلی کلیک کنید یا فایلهای پیوست را دانلود و اجرا نمایید.
اسپمرها از یک آدرس ثابت استفاده نمیکنند؛ آنها با بهرهگیری از رباتها، دامنهها و نشانیهای ایمیل متغیر میسازند و هویت فرستنده را جعل (Spoof) میکنند. برای مقابله با این روش، مسدود کردن دستی فرستنده کافی نیست و باید از فیلترهای هوشمند مبتنی بر کلمات کلیدی و رکوردهای احراز هویت در هاست استفاده کرد.
خیر. اگر ایمیل از طرف شرکت یا برندی معتبر باشد، گزینۀ لغو اشتراک کاملاً کاربردی است. اما در ایمیلهای ناشناس و مشکوک، کلیک روی این دکمه خود یک تله به شمار میرود که تایید میکند حساب شما فعال است و در نتیجه حجم پیامهای ارسالی بعدی را چند برابر میکند. در چنین مواردی، فقط پیام را بهعنوان هرزنامه (Report Spam) گزارش دهید.
اگر فیلترهای امنیتی بیش از حد سخت گیرانه تنظیم شوند، ممکن است پیامهای کاری و رسمی مهم نیز اشتباهاً مسدود شوند (خطای مثبت کاذب یا False Positive). از سوی دیگر، ارسالکنندگان هرزنامه مدام ساختار متون و سرورهای خود را تغییر میدهند تا هوش مصنوعی فیلترها را دور بزنند.
اگر ایمیلهای ارسالی سایت شما به اینباکس کاربران نمیرسد و مستقیم راهی پوشه اسپم میشود، احتمالاً IP سرور یا دامنه شما در پایگاههای دادهای نظیر Spamhaus ثبت شده است. با استفاده از ابزارهای استعلام لیست سیاه مانند MXToolbox، میتوان وضعیت قرارگیری دامنه در بلکلیستها را بررسی کرد و پس از رفع ایرادات امنیتی هاست، درخواست خروج از لیست سیاه را به مراجع مربوطه ارسال نمود.