مدیریت بهینۀ هزینههای سرور و مقیاسپذیری زیرساخت، چالش همیشگی ارائهدهندگان سرویسهای ابری است. در مهندسی نرمافزار مدرن، معماری Multi-Tenancy به عنوان الگویی استاندارد برای اشتراکگذاری منابع محاسباتی میان چندین مشتری مستقل شناخته میشود. بهکارگیری صحیح معماری Multi-Tenancy به سازمانها اجازه میدهد بدون نیاز به راهاندازی سرورهای مجزا برای هر کاربر، ظرفیت پردازشی را متمرکز کرده و هزینههای نگهداری را به حداقل برسانند.
در این راهنمای جامع از وبلاگ مبین هاست، ابعاد فنی، لایههای ایزولاسیون داده و زیرساختهای سختافزاری این معماری را بررسی میکنیم. با ما همراه باشید.
معماری Multi-Tenancy (مولتی تننسی) چیست و چگونه کار میکند؟
برای درک ملموس اینکه معماری Multi-Tenancy چیست، میتوان آن را با یک مجتمع مسکونی مدرن مقایسه کرد. در یک برج مسکونی، ساکنان از تأسیسات مرکزی، اسکلت سازه، آسانسور و انشعابات اصلی آب و برق به شکل اشتراکی بهره میبرند؛ اما هر واحد دارای حریم خصوصی، کلید اختصاصی و فضای داخلی ایزوله است. در نقطۀ مقابل، خانههای ویلایی مستقل قرار دارند که کل زمین، تأسیسات و سیستم گرمایشی منحصراً برای یک خانواده ساخته شده است.
در دنیای مهندسی نرمافزار، مفهوم مولتی تننسی دقیقاً از همین منطق پیروی میکند. یک نمونه (Instance) واحد از نرمافزار روی سرور یا کلاستر ابری اجرا میشود و به چندین مشتری سرویسدهی میکند. در این ساختار، هر مشتری یا سازمان را یک «مستأجر» (Tenant) مینامند. هر مستأجر محیط کاربری، تنظیمات، نقشهای دسترسی و دادههای ویژه خود را میبیند، بدون آنکه از وجود سایر مستأجران حاضر روی همان زیرساخت مطلع باشد.
معماری Multi-Tenancy پیوندی ناگسستنی با مدلهای تجاری نوین دارد. هنگام تحلیل اینکه مفهوم SaaS چیست، درمییابیم که نرمافزارهای ارائهشده بهصورت سرویس، موفقیت اقتصادی خود را مدیون معماری multi tenant هستند؛ چرا که بدون اشتراک منابع محاسباتی، ارائۀ سرویس با اشتراکهای ماهانه اقتصادی و مقرونبهصرفه ناممکن خواهد بود.
تفاوت معماری Single-Tenant و معماری Multi-Tenant: نبرد بین تفکیک و مقیاس
پیش از گسترش سرویسهای ابری مدرن، رویکرد تکمستأجری (Single-Tenancy) انتخاب پیشفرض سازمانها بود. در این الگو، به ازای هر مشتری، یک پایگاه داده مجزا، یک نسخۀ اختصاصی از کد برنامه و یک زیرساخت سروری مجزا استقرار مییابد. اگرچه Single-Tenancy بالاترین ضریب ایزولاسیون دادهها را فراهم میکند، اما هزینههای خرید سرور، پایش (Monitoring) و اعمال بستههای امنیتی را با افزایش تعداد کاربران به شکلی خطی و سرسامآور افزایش میدهد.
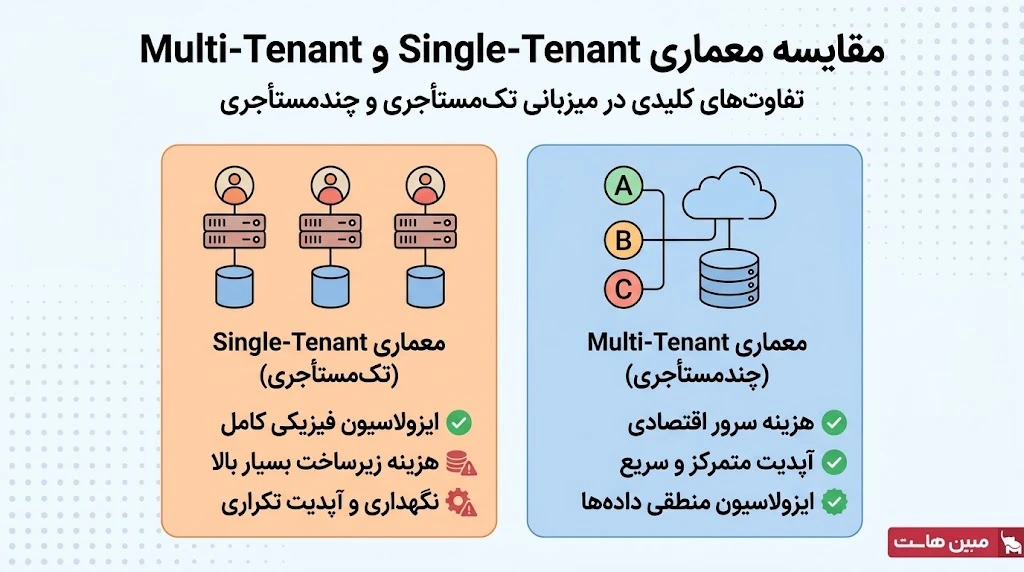
در طرف دیگر، پیادهسازی معماری Multi-Tenancy با متمرکز کردن پایگاه کد (Codebase) و مدیریت منابع سرور، امکان استقرار سریع مشتریان جدید را تنها با ثبت یک رکورد در جدول دیتابیس یا ساخت یک فضای نام (Namespace) مستقل فراهم میسازد.
جدول زیر تفاوتهای ساختاری معماری Multi-Tenancy و معماری Single-Tenant را در ۵ شاخص سرنوشتساز مهندسی نشان میدهد:
| معیار ارزیابی | معماری Single-Tenant (تکمستأجری) | معماری Multi-Tenant (چندمستأجری) |
| هزینۀ سرور و زیرساخت | بسیار بالا (نیاز به منابع سختافزاری اختصاصی به ازای هر مشتری) | کم و بهینهسازیشده (مصرف اشتراکی رم، پردازنده و فضای ذخیرهسازی) |
| پیچیدگی بکآپ و بازیابی داده | ساده برای یک کاربر خاص؛ اما زمانبر برای مدیریت کلیه سرورها | بازیابی کلی سیستم ساده، اما بازیابی دادۀ یک مستأجر خاص نیازمند فیلتر منطقی است |
| سطح ایزولاسیون دادهها | کامل در سطح فیزیکی و سیستمعامل (عدم دسترسی سایر مستأجران به دادهها و عدم احتمال نشت ترافیک) | منطقی و نرمافزاری؛ وابسته به اعتبارسنجی دقیق کدها، کوئریهای دیتابیس و تنظیمات RLS (آسیبپذیرتر در برابر باگهای کدنویسی) |
| هزینه و زمان توسعۀ اولیه | پایین و بدون نیاز به کدهای پیچیدۀ کنترل دسترسی | نیازمند طراحی دقیق لایۀ احراز هویت، پایگاه داده و کنترل مرز دادهها |
| سهولت آپدیت و نگهداری | سخت و تکراری (اعمال بروزرسانی روی تکتک نسخههای مشتریان) | متمرکز و یکپارچه (ارتقای برنامه برای تمام مشتریان تنها با یک دیپلوی) |
3 الگوی مدیریت Tenancy در سطح پایگاه داده (Data Architecture)
تعیین استراتژی تفکیک دادهها، بحرانیترین تصمیم در طراحی سیستمهای SaaS است و به طور کلی 3 الگوی اصلی در معماری Multi-Tenancy برای این کار وجود دارد:
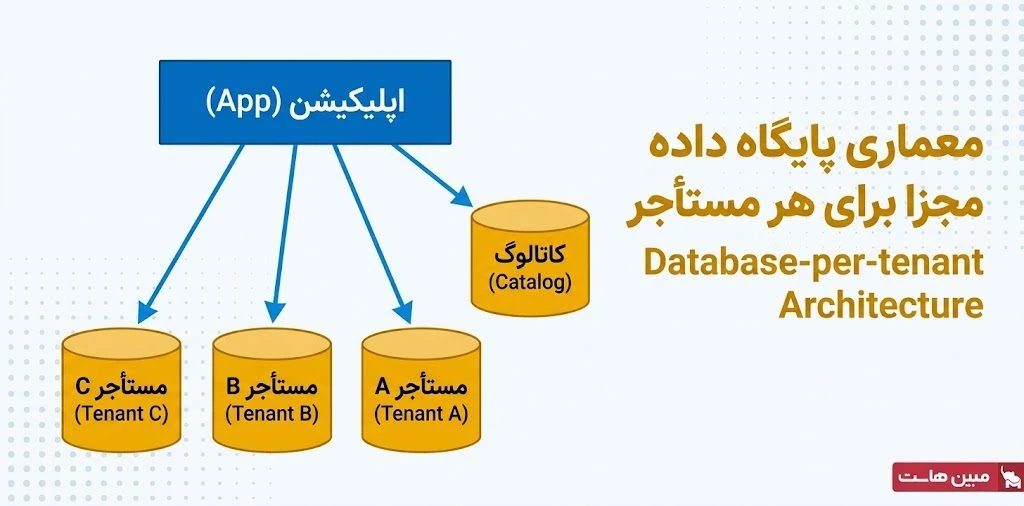
۱) پایگاه دادۀ مجزا برای هر مستأجر (Database per Tenant)
در این مدل از معماری Multi-Tenancy، برنامه برای هر مشتری یک دیتابیس کاملاً جداگانه بر روی سرور ایجاد میکند. لایۀ بکاند وظیفه دارد پس از احراز هویت کاربر، رشتۀ اتصال (Connection String) متناسب با همان مستأجر را فراخوانی کند.
- مزایا: ایزولاسیون کامل دادهها، سهولت بکآپگیری اختصاصی برای هر مشتری، امکان انتقال دیتابیس یک مشتری خاص به سروری قویتر در صورت رشد مصرف.
- معایب: مصرف بالای منابع سرور (اتصالات باز دیتابیس و اشغال رم)، مدیریت دشوار مایگریشنها و تغییرات شماتیک روی صدها پایگاه دادۀ مجزا.
- کاربرد: سازمانهای بزرگ، پروژههای فعال در حوزۀ مالی و بانکی، یا مشتریانی که بر اساس الزامات قانونی دادههایشان نباید روی دیتابیس مشترک قرار گیرد.
۲) دیتابیس مشترک با شِمای مجزا (Shared Database, Separate Schema)
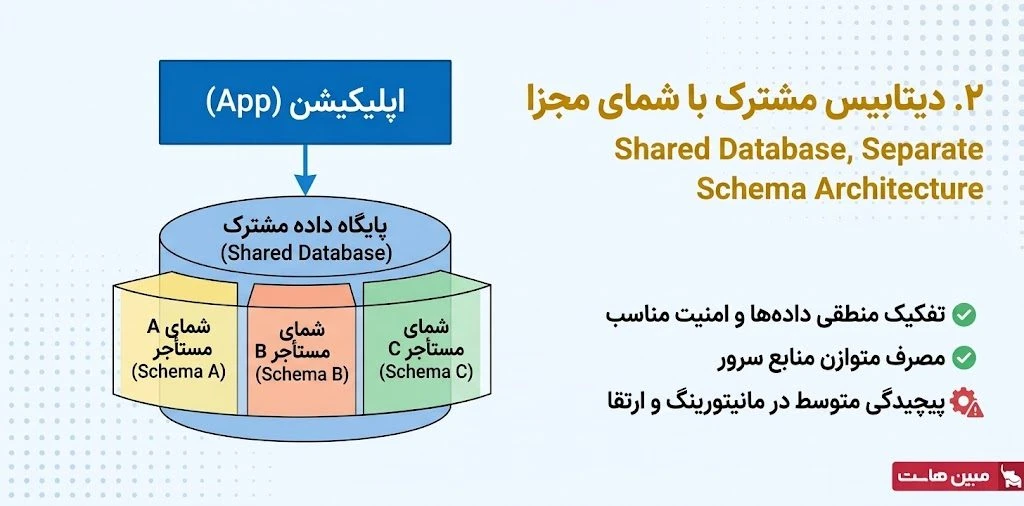
در این الگو از مدیریت Tenancy، تمامی مشتریان روی یک پایگاه دادۀ فیزیکی واحد قرار دارند، اما برای هر مستأجر یک شمای دیتابیس (Schema) مستقل تعریف میشود (مشابه قابلیتی که در PostgreSQL یا SQL Server به صورت بومی وجود دارد).
- مزایا: مصرف متوازن منابع رم، تفکیک منطقی جدولها و کاهش هزینههای زیرساخت نسبت به مدل اول.
- معایب: افت کارایی دیتابیس در صورت بالا رفتن تعداد شِماها (بیش از چند صد شِما) و پیچیدگی مانیتورینگ کارایی به تفکیک مستأجر.
- کاربرد: نرمافزارهای B2B با اندازۀ متوسط که نیاز به حفظ تفکیک منطقی دادهها دارند، اما توجیه اقتصادیای برای تخصیص دیتابیس کامل ندارند.
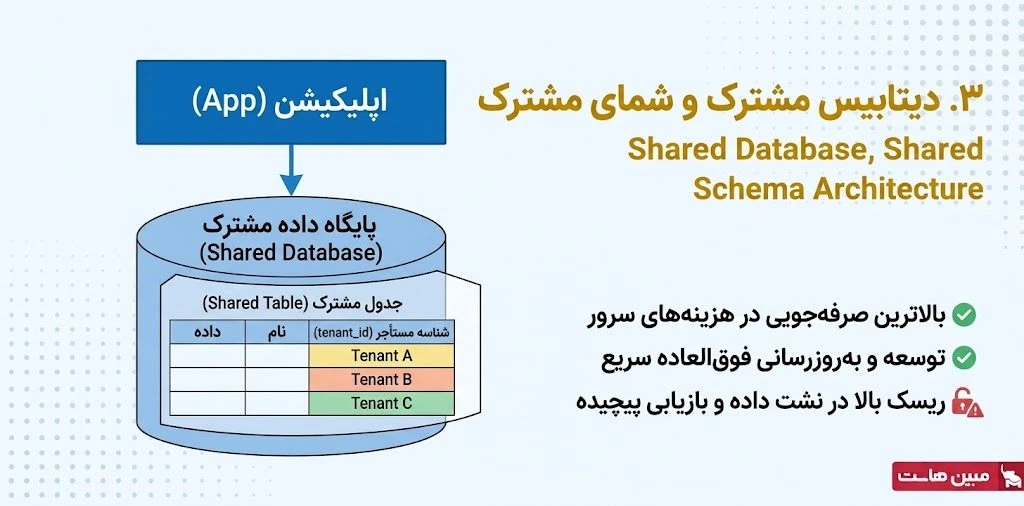
۳) دیتابیس مشترک و شمای مشترک (Shared Database, Shared Schema)
اقتصادیترین و متداولترین روش در پیادهسازی معماری multi tenant، ذخیرۀ اطلاعات تمام مشتریان درون جدولهای یکسان است. برای تفکیک سوابق، ستونی تحت عنوان tenant_id به تمام جداول اضافه میشود و تمامی کوئریهای خواندن و نوشتن ملزم به فیلتر کردن این فیلد هستند.
- مزایا: بالاترین میزان صرفهجویی در هزینههای سرور (مصرف بهینه رم و پردازنده)، سهولت فوقالعاده در توسعه و بهروزرسانی یکجای دیتابیس و فعالسازی آنی و بیدردسر حساب کاربران جدید.
- معایب: ریسک بالای نشت داده در صورت خطای برنامهنویسی و فراموشی فیلتر شناسه، سختی شدید در بازیابی یا بکآپگیری مجزا برای یک مشتری خاص و تأثیر مستقیم افت کارایی ناشی از کاربران پرمصرف (Noisy Neighbor).
- کاربرد: استارتاپها و نرمافزارهای SaaS عمومی با بودجۀ محدود (مانند ابزارهای مدیریت پروژه و CRMها) که سرعت توسعه و کاهش هزینههای زیرساخت برایشان در اولویت است.
نکتۀ فنی (Pro Tip): پیادهسازی امنیت سطح ردیف (Row-Level Security) در PostgreSQL
طبق مستندات رسمی پایگاه داده PostgreSQL، با فعالسازی مکانیزم امنیت سطح ردیف (Row-Level Security) و تعریف سیاستهای دسترسی (Policy)، موتور پایگاه داده دسترسی به ردیفها را کنترل کرده و هر کاربر پایگاه داده را به شناسه مستأجر جاری خودش محدود میسازد؛ حتی اگر کوئری ارسالشده فاقد شرط فیلتر باشد. لازم به ذکر است که کاربران Superuser، نقشهای دارای مجوز BYPASSRLS و مالکان جداول (در صورت عدم استفاده از دستور FORCE ROW LEVEL SECURITY) از این سیاستها مستثنی بوده و از آن عبور میکنند.
ALTER TABLE tenant_data ENABLE ROW LEVEL SECURITY;

CREATE POLICY tenant_isolation_policy ON tenant_data

    USING (tenant_id = current_setting('app.current_tenant_id'));
مزایا و چالشهای معماری multi-tenant برای کسبوکارهای ابری
توسعۀ سیستم بر مبنای معماری multi-tenant یک بدهبستان (Trade-off) مهندسی میان مزایای اقتصادی و چالشهای کنترل زیرساخت است که در ادامه هر یک را بررسی میکنیم.
مزایای استراتژیک معماری multi-tenant
در حالت کلی، بهکارگیری این رویکرد (مالتی تننت) مزایای استراتژیک و اقتصادی قابلتوجهی برای کسبوکارهای ابری به همراه دارد. اشتراکگذاری پردازنده و رم میان کاربرانی که در ساعات متفاوتی از روز فعالیت میکنند، مانع از هدررفت منابع شده و بازدهی اقتصادی را در بخش زیرساخت سختافزاری بهشکل محسوسی ارتقا میدهد. بر اساس گزارشها و تحلیلهای معتبر در صنعت پردازش ابری، از جمله مستندات معماری چندمستأجری AWS، انتقال به معماری چندمستأجری و اشتراکگذاری منابع محاسباتی موجب حداکثرسازی نرخ بهرهوری پردازندهها، کاهش فضای بلااستفاده حافظه و افت ملموس هزینههای عملیاتی در نگهداری و بروزرسانی یکپارچه سیستم میشود.
از طرف دیگر، تیمهای فنی بهجای درگیری با استقرار مکرر نسخههای جداگانه، میتوانند فرایندهای نگهداری، پایش لاگها، رفع خطا و اعمال تغییرات را از طریق خطلولههای یکپارچه CI/CD بهشکل متمرکز پیش ببرند؛ موضوعی که فرایند آنبوردینگ (Onboarding) و فعالسازی حساب مشتریان جدید را نیز بدون نیاز به پیکربندی دستی زیرساخت توسط ادمین، بسیار سریع و روان میکند.
روشهای شناسایی مستأجر (Tenant Identification)
سیستم باید پیش از هر پردازشی، هویت مستأجر را از طریق ساب دامین (مانند tenant.example.com)، هدرهای HTTP یا توکنهای احراز هویت (JWT) شناسایی و به عنوان Context درخواست تنظیم کند.
مدل ترکیبی (Hybrid Model)
بسیاری از پلتفرمهای مقیاسپذیر از رویکرد هیبریدی استفاده میکنند؛ بدین صورت که کاربران استاندارد و عمومی روی زیرساخت مشترک (Pool) میزبانی میشوند، در حالی که مشتریان بزرگ و سازمانی (Enterprise) با توجه به نیازهای پردازشی یا انطباقپذیری به پایگاه دادهها یا محیطهای اختصاصی (Silo) منتقل میشوند.
چالشهای فنی و عملیاتی در پیادهسازی معماری Multi-Tenancy
در طرف مقابل، استفاده از معماری Multi-Tenancy نیازمند مدیریت هوشمندانه چالشهای فنی و عملیاتی آن است. احتمال وجود باگ در لایۀ احراز هویت یا کدنویسی میتواند ایزولاسیون دادهها را با ریسک مواجه کند و از طرفی، بازیابی نسخۀ پشتیبان برای اطلاعات یک مشتری خاص در پایگاههای داده مشترک، فرایندی بهمراتب پیچیدهتر از ساختارهای تکمستأجری خواهد بود. علاوه بر این، معضل همسایۀ پر سر و صدا (Noisy Neighbor) همواره عملکرد سرور را تهدید میکند؛ شرایطی که در آن مصرف بیرویۀ منابع پردازشی توسط یک کاربر میتواند سرویسدهی به سایرین را با کندی روبهرو کند.
هشدار زیرساختی: مهار پدیدۀ Noisy Neighbor با محدودیت منابع (Resource Quota)
در طراحی سیستمهای مولتیتننت، نباید مصرف پردازنده و رم بدون مرز رها شود. تعریف دقیق سهمیۀ منابع (Resource Quota) در سطح فضای نام (Namespace) سقف مصرف کل منابع پردازشی، حافظه و تعداد اشیاء قابل ساخت را برای هر مستأجر مشخص میکند. علاوه بر این، اعمال محدودیتهای سطح کانتینر با تعیین دقیق مفاهیم requests (حداقل منابع تضمینشده و مورد نیاز برای زمانبندی پادها) و limits (حداکثر سقف مجاز مصرف پردازنده و رم در زمان اجرا که فراتر از آن موجب محدودسازی یا متوقف شدن کانتینر میشود) و همچنین اعمال سیاستهای محدودسازی ترافیک (Rate Limiting) روی لایۀ API، مانع از انحصار منابع توسط یک مستأجر پرمصرف و افت کیفیت تجربۀ سایر کاربران خواهد شد.
زیرساخت سختافزاری ایدئال برای مولتی تننسی
انتخاب بستر میزبانی، ستون فقرات پایداری یک سامانۀ مبتنی بر معماری Multi-Tenancy است. از آنجا که کلیۀ مشتریان روی یک پشته سختافزاری پردازش میشوند، هرگونه قطعی یا افت عملکرد سرور، تمامی کسبوکارهای متصل به سیستم را با چالش مواجه خواهد کرد. بسته به مرحلۀ رشد نرمافزار، دو رویکرد زیرساختی زیر پیشنهاد میشود:
۱) شروع با سرور مجازی و کانتینریزاسیون (مناسب استارتاپها و MVP)
پروژههای نوپا و سیستمهای SaaS در فازهای نخست، حجم بار کاری رو به رشد و متغیری دارند. در این مرحله، استقرار پلتفرم روی یک ماشین مجازی انعطافپذیر بهینهترین گزینه است. اقدام به خرید vps به تیمها این امکان را میدهد که لایههای وب و دیتابیس را در محیطی ایزوله مستقر ساخته و با استفاده از داکر (Docker)، سرویسها را اجرا کنند. این ساختار علاوه بر حفظ کارایی، هزینههای ثابت زیرساختی اولیه را به شدت کاهش میدهد.
۲) استقرار روی سرورهای اختصاصی (مناسب پلتفرمهای پربار و سازمانی)
با افزایش تعداد مستأجران، نرخ خواندن و نوشتن دیسک (Disk I/O) ناشی از کوئریهای همزمان روی دیتابیس مشترک به شکل تصاعدی رشد میکند. در این مقیاس، استفاده از لایههای اشتراکی هایپروایزر ممکن است به گلوگاه پردازشی تبدیل شود.
بهرهگیری از سرور اختصاصی با در اختیار گذاشتن پردازندههای قدرتمند چند هستهای، درایوهای ذخیرهسازی سازمانی NVMe و پورتهای پرسرعت شبکۀ داخلی، عملکرد پایگاههای داده چندمستأجری را تثبیت میکند. افزون بر این، برای پلتفرمهایی که با دادههای هویتی، مالی یا سازمانی ایرانیان سروکار دارند، میزبانی در دیتاسنترهای داخلی برای رعایت الزامات رگولاتوری و حفظ کمترین تأخیر شبکه (Latency) برای کاربران نهایی ضروری است.
در ساختارهای مدرن بزرگمقیاس، معماران سیستم سرورهای اختصاصی را به کلاسترهای کوبرنتیز (Kubernetes) متصل میکنند تا با توزیع پادها و کنترل دسترسی ابزار محدودسازی منابع، مدیریت منابع به ازای هر مستأجر به صورت خودکار و مقیاسپذیر انجام شود.
چه زمانی باید از معماری Multi-Tenancy استفاده کنیم؟
پیش از آغاز کدنویسی، بررسی شاخصهای زیر به تیمهای نرمافزاری کمک میکند تا دربارۀ استفاده از معماری Multi-Tenancy یا انتخاب مدل تکمستأجری تصمیمگیری کنند:
- ارزیابی مدل تجاری و قیمتگذاری: اگر هزینۀ اشتراک دریافتی از مشتریان کم یا اقتصادی است، استفاده از مولتیتننسی برای توجیهپذیری تجاری ضروری است.
- بررسی الزامات رگولاتوری و انطباق (Compliance): آیا مشتریان شما الزامات سختگیرانۀ حفظ حریم داده دارند که نگهداری در دیتابیس مشترک را ممنوع کند؟
- میزان نیاز به سفارشیسازی کد (Customization): چنانچه مشتریان نیاز به منطق برنامهنویسی کاملاً اختصاصی و تغییر در هستۀ نرمافزار دارند، Single-Tenancy مناسبتر است؛ اما برای سفارشیسازیهای بر مبنای کانفیگ، Multi-Tenancy برتری دارد.
- توانایی فنی تیم در حوزۀ امنیت پایگاه داده: پیادهسازی این معماری نیازمند تسلط مهندسان بر لایههای احراز هویت، مکانیزمهای RLS و پایش دائمی امنیت است.
- پیشبینی الگوی رشد مصرف و مقیاسپذیری: آیا پیشبینی میشود صدها کاربر با الگوهای مصرف نامنظم به سیستم افزوده شوند که بهرهوری از ظرفیت بلااستفاده سرور را توجیه کند؟
پایداری زیرساخت در معماری چندمستأجری؛ راهکارهای میزبانی ابری در مبین هاست
موفقیت در پیادهسازی معماری Multi-Tenancy تا حد زیادی به پایداری منابع سختافزاری، پهنای باند و نرخ تأخیر شبکۀ سرور وابسته است؛ چرا که بروز گلوگاه در خواندن و نوشتن دیسک (Disk I/O) یا نوسان پورت شبکه میتواند به شکل همزمان بر تجربۀ کاربری تمام مستأجران اثر بگذارد. در همین راستا، سرویسهای سرور مجازی مبین هاست با منابع ایزوله، گزینهای متناسب برای مراحل توسعه و استقرار نسخههای اولیه (MVP) به شمار میروند و پلنهای سرور اختصاصی ایران با بهرهگیری از درایوهای سازمانی NVMe و پورتهای پرسرعت، بستری باثبات را برای پاسخگویی به کوئریهای همزمان در مقیاسهای سازمانی فراهم میسازند. معماران سیستم و مدیران محصول میتوانند جهت برآورد منابع و انتخاب زیرساخت متناسب با مدل تفکیک دادههای نرمافزار خود، با کارشناسان فنی مبین هاست در ارتباط باشند.
جمعبندی نهایی در مورد معماری Multi-Tenancy
انتخاب معماری Multi-Tenancy یکی از تصمیمات استراتژیک در چرخۀ عمر هر محصول ابری است. این الگو از طریق اشتراک هوشمندانۀ منابع محاسباتی، به حداقل رساندن هزینههای سختافزاری و متمرکزسازی نگهداری نرمافزار، مسیر مقیاسپذیری و رشد اقتصادی ارائهدهندگان سرویسهای نرمافزاری را هموار میکند. در مقابل، مدیریت چالشهایی نظیر ایزولاسیون دادهها و معضل همسایۀ پر سر و صدا نیازمند دانش عمیق مهندسی در لایۀ پایگاه داده و انتخاب زیرساخت سروری پایدار است.
اگر شما هم تجربۀ طراحی یا پیادهسازی سیستمهای چندمستأجری را داشتهاید، از میان الگوهای دیتابیس مجزا، شمای مجزا یا دیتابیس مشترک با tenant_id، کدام مدل در عمل برای مقیاسپذیری و مدیریت هزینههای پروژۀ شما پاسخگوی بهتری بود؟ تجربیات، موانع فنی و راهکارهایی را که برای مهار معضل Noisy Neighbor به کار بستهاید، در بخش نظرات با ما و سایر توسعهدهندگان به اشتراک بگذارید تا پیرامون چالشهای واقعی این معماری گفتوگو کنیم.
منابع
سوالات متداول
در Single-Tenant به ازای هر مشتری یک پشتۀ نرمافزاری و پایگاه دادۀ کاملاً اختصاصی اجرا میشود؛ در حالی که در Multi-Tenant چندین مشتری به طور مشترک از یک نمونۀ نرمافزار و زیرساخت سختافزاری با مرزبندی منطقی دادهها استفاده میکنند.
خیر، استفاده از مدل دیتابیس مشترک با شمای مشترک برای دادههای بسیار حساس یا بانکی توصیه نمیشود. با این حال، در صورت استفاده از رویکرد پایگاه دادۀ اختصاصی (Database-per-tenant) یا پیادهسازی مکانیسمهای ایزولاسیون و امنیتی سختگیرانه نظیر Row-Level Security به همراه رمزنگاری دادهها، میتوان استانداردهای امنیتی مورد نیاز را برآورده ساخت.
معماری Multi-Tenancy با کاهش هزینههای خرید سرور، بهینهسازی مصرف رم و پردازنده و حذف فرایندهای تکراری دیپلوی، هزینههای عملیاتی DevOps را کاهش میدهد و امکان افزودن کاربران جدید بدون نیاز به خرید زیرساخت اضافی فراهم میشود.
برای مراحل آغازین و پروژههای نوپا با بار کاری رو به رشد و متغیر، سرورهای مجازی (VPS) به دلیل انعطاف در منابع ایدئال هستند؛ اما برای پلتفرمهای با هزاران مستأجر همزمان، سرورهای اختصاصی با درایوهای پرسرعت NVMe جهت پاسخدهی به I/O بالای دیتابیس ضروری خواهند بود.