در مهندسی شبکه، پروتکل TCP به عنوان ستون فقرات ارتباطات اتصالگرا وظیفه دارد انتقال بدون خطا، منظم و تأییدشدۀ دادهها را بین کلاینت و سرور تضمین کند. تبادل اطلاعات در اینترنت بدون وجود سازوکاری برای تضمین سلامت دادهها مثل TCP، به هرجومرجی از بستههای ناقص تبدیل میشود. توسعهدهندگان و مهندسان زیرساخت با اتکا به پروتکل TCP جریان پیوستهای از بایتها را در بستر غیرقابلاطمینان شبکههای مبتنی بر IP منتقل میسازند.
در این راهنمای جامع از وبلاگ مبین هاست، کالبدشکافی هدر، چرخۀ حیات نشست، مکانیزمهای کنترل ازدحام و بهینهسازی این استاندارد را بررسی میکنیم.
پروتکل TCP چیست و چه وظیفهای در شبکه دارد؟
برای درک اینکه TCP چیست، کافی است مکالمهای تلفنی را تصور کنید. پیش از آنکه صحبتی آغاز شود، ابتدا شمارهگیری میکنید، طرف مقابل پاسخ میدهد، سلام میکنید و پس از اطمینان از شنیده شدن صدا، گفتوگو را ادامه میدهید. عنوان TCP مخفف عبارت Transmission Control Protocol یا «پروتکل کنترل انتقال» است. این فناوری نوعی پروتکل اتصالگرا (Connection-Oriented) به شمار میرود؛ به این معنا که تا اتصال دوطرفه و پایداری میان کلاینت و سرور برقرار نشود، انتقال دادههای اصلی را آغاز نمیکند.
پروتکل پایۀ اینترنت یعنی IP، وظیفه آدرسدهی و هدایت بستهها از مبدأ به مقصد را بر عهده دارد؛ اما توجهی به مفقود شدن، آسیب دیدن یا نامرتب رسیدن بستهها نمیکند. پروتکل TCP دقیقاً در همین نقطه نمایان میشود؛ سامانهای هوشمند که روی لایۀ IP قرار میگیرد تا بستری غیرقابلاطمینان و پر از نوسان را به کانالی کاملاً مطمئن و قابلپیگیری تبدیل کند.
در واقع این پروتکل برای برقراری ارتباطی بینقص، وظایف مشخص زیر را مدیریت میکند:
- تضمین سلامت دادهها: بررسی دقیق محتوای بستهها با کدهای اعتبارسنجی و ارسال دوبارۀ قطعاتی که در مسیر شبکه گم شدهاند.
- مرتبسازی جریان اطلاعات: چیدمان مجدد قطعات ارسالی به ترتیب درست اولیه در صورتی که بستهها از مسیرهای متفاوتی در اینترنت عبور کرده و جابهجا به مقصد برسند.
- تنظیم نرخ ارسال: هماهنگ کردن سرعت ارسال داده با توان پردازشی گیرنده و ظرفیت شبکه برای جلوگیری از سرریز شدن بافرها.
جایگاه TCP در معماری شبکه: معرفی لایه های شبکه مدل OSI و TCP/IP
برای شناخت دقیق عملکرد ارتباطات دیجیتال، از مدلهای استانداردِ چندلایه استفاده میشود. در بررسی تخصصی شبکهها و معرفی لایه های شبکه مدل OSI و TCP/IP، پروتکل TCP در لایه ۴ مدل هفتلایه OSI (لایه انتقال یا Transport) و همچنین لایۀ انتقال مدل چهار لایه TCP/IP قرار دارد. وظیفۀ اصلی این لایه، ایجاد پلی مطمئن میان برنامههای در حال اجرا در سیستم فرستنده و گیرنده است.
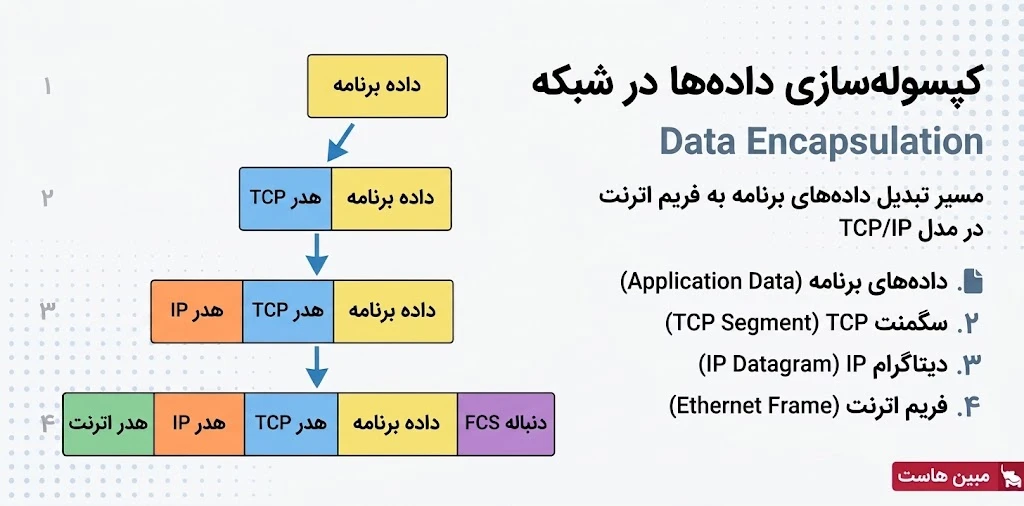
فرایند بستهبندی اطلاعات در شبکه را کپسولهسازی (Encapsulation) مینامند. دادههای برنامهها (مانند کد صفحات وب یا متن پیام) ابتدا به صورت جریانی از بایتها به لایۀ انتقال تحویل داده میشوند. پروتکل TCP این جریان پیوسته را به تکههای کوچکتری به نام سگمنت (Segment) تقسیم کرده و یک هدر مدیریتی شامل شمارۀ توالی و اطلاعات کنترلی به ابتدای آن اضافه میکند. در لایههای بعد، لایۀ IP این سگمنت را درون یک دیتاگرام یا بستۀ IP جای میدهد و در نهایت کارت شبکه، بستۀ IP را داخل یک فریم اترنت قرار داده و روی کابل یا وایفای مخابره میکند:
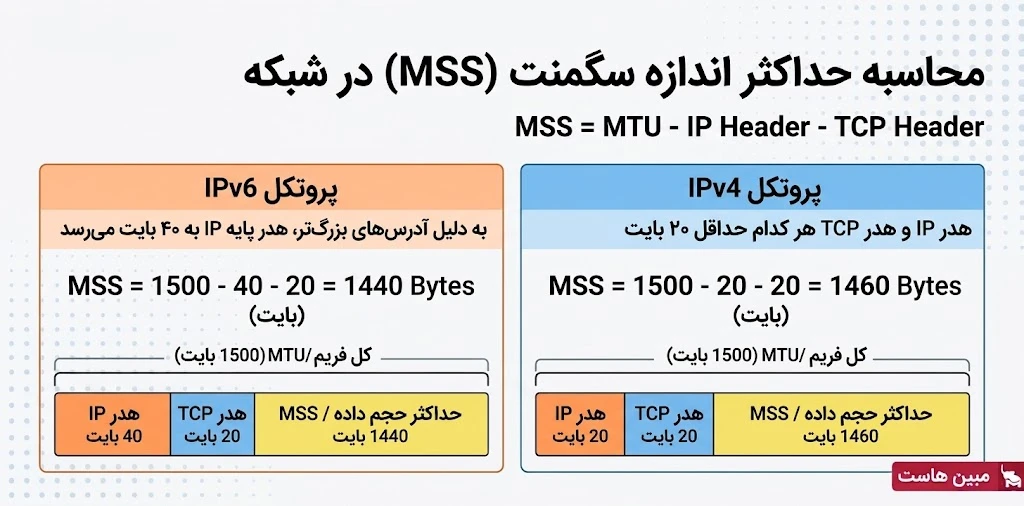
در اغلب شبکههای محلی و اینترنتی، حداکثر حجم داده قابل حمل در یک فریم اترنت (MTU) برابر با ۱۵۰۰ بایت است. بر اساس استاندارد رسمی مهندسی اینترنت در مستندات RFC 9293، حداکثر اندازۀ خالص داده در هر سگمنت (MSS یا Maximum Segment Size) بدون احتساب هدرهای شبکه تعیین میشود. در پروتکل IPv4، هدر IP و هدر TCP هر کدام حداقل ۲۰ بایت فضا اشغال میکنند؛ بنابراین حداکثر حجم دادۀ خالص در هر قطعه برابر ۱۴۶۰ بایت خواهد بود.
در پروتکل IPv6 به دلیل بزرگتر بودن آدرسهای اینترنتی، طول هدر پایه IP به ۴۰ بایت میرسد؛ از این رو مقدار داده خالص سگمنت برابر ۱۴۴۰ بایت محاسبه میشود.
کالبدشکافی هدر بسته TCP یا TCP Header: ساختار یک سگمنت چگونه است؟
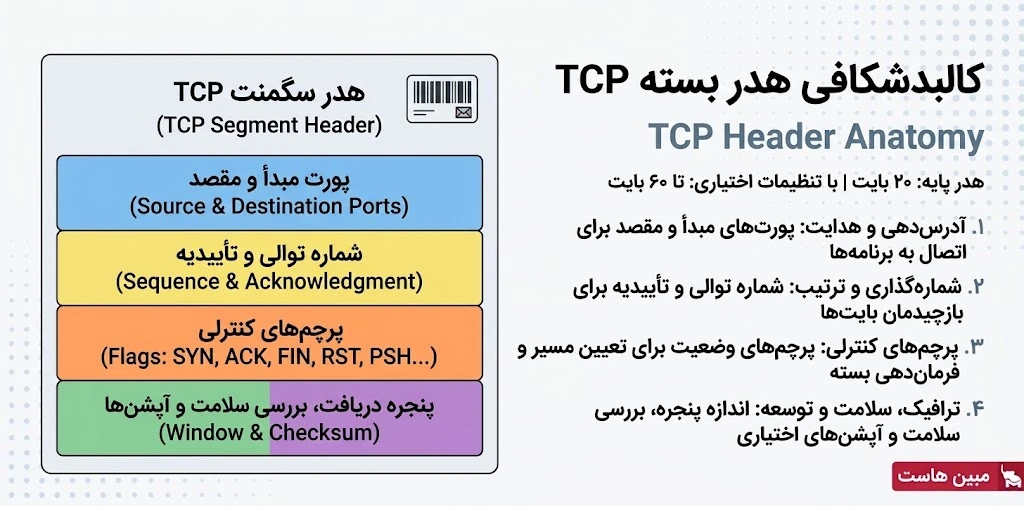
هدر بسته را میتوان شبیه برچسب بارنامه روی یک کارتن پستی دانست که تمام آدرسها، شماره پیگیریها و هشدارهای امنیتی روی آن قید شده است. طبق استاندارد RFC 9293، هدر پایه پروتکل TCP دقیقا ۲۰ بایت حجم دارد و با اضافه شدن تنظیمات پیشرفته و اختیاری (Options) حداکثر میتواند تا ۶۰ بایت فضا بگیرد. فیلدی ۴ بیتی به نام Data Offset در این ساختار وجود دارد که طول دقیق هدر را مشخص میسازد. اجزای تشکیلدهنده هدر یک سگمنت TCP را میتوان در ۴ گروه عملکردی زیر بررسی کرد:
۱) آدرسدهی و هدایت بسته به برنامهها
برای اینکه بستۀ ارسالی در میان دهها نرمافزار فعال در سیستم سردرگم نشود، دو شناسۀ عددی به صورت زیر در ابتدای هدر پروتکل TCP قرار میگیرند:
- پورت مبدأ (Source Port): فیلدی ۱۶ بیتی که پورت نرمافزار فرستنده را در سیستم مشخص میکند.
- پورت مقصد (Destination Port): فیلدی ۱۶ بیتی که معین میکند بسته باید به کدام برنامه در سیستم مقصد (مانند پورت ۴۴۳ برای وبسرورها) تحویل داده شود.
۲) شمارهگذاری و رهگیری ترتیب بایتها
مدیریت توالی بایتها و ارسال رسید برای بستهها، از طریق دو فیلد ۳۲ بیتی مدیریت میشود:
- شمارۀ توالی (Sequence Number): شمارۀ ترتیبی اولین بایت موجود در سگمنت جاری را نشان میدهد تا دادهها پس از رسیدن، بدون پسوپیش شدن بازچیدمان شوند.
- شمارۀ تأییدیه (Acknowledgment Number): کدی عددی که گیرنده ارسال میکند تا بگوید کدام بستهها را سالم تحویل گرفته و اکنون منتظر دریافت چه شمارهای است.
سیستمعاملها برای جلوگیری از نفوذ مهاجمان و جعل نشست (Session Hijacking)، شمارۀ توالی اولیه (ISN) را با فرمولی تصادفی و بر پایۀ ساعت سیستم و کلیدهای رمزنگاری تولید میکنند تا هیچ فرد بیگانهای نتواند شمارۀ توالی بستهها را از قبل حدس بزند.
۳) پرچمهای کنترلی و وضعیت بسته (TCP Flags)
پرچمها بیتهای تکرقمیای هستند که مانند علائم راهنمایی، ماهیت هر بسته را تعیین میکنند. وظایف اصلی این پرچمها عبارتاند از:
- SYN: درخواست شروع اتصال و توافق بر سر شمارۀ توالی اولیه.
- ACK: اعلام معتبر بودن شمارۀ تأییدیه که در تمام بستهها به جز اولین بستۀ برقراری اتصال فعال است.
- FIN: اعلام پایان ارسال داده از سمت فرستنده و درخواست بستن تمیز اتصال.
- RST: دستور لغو یا بستن اضطراری ارتباط به دلیل بروز خطا یا بسته بودن پورت.
- PSH: دستور به گیرنده برای تحویل فوری دادهها به برنامه بدون منتظر ماندن در صف بافر.
- URG: اولویت بالای پردازش دادههای درون بسته.
- ECE و CWR: پرچمهای هشداردهنده برای اعلان وجود ترافیک سنگین در روترهای مسیر و کاهش سرعت ارسال.
۴) کنترل ترافیک، اعتبارسنجی و قابلیتهای توسعهیافته
برای اطمینان از سلامت دادهها و پیشگیری از اشباع حافظه گیرنده، فیلدهای تکمیلی زیر در هدر سگمنت تعبیه شدهاند:
- اندازه پنجرۀ (Window Size): مقداری ۱۶ بیتی که گنجایش بافر خالی گیرنده را اعلام میکند تا فرستنده با سرعتی متناسب با توان پردازشی گیرنده داده بفرستد.
- بررسی سلامت (Checksum): مقداری ۱۶ بیتی حاصل از محاسبات ریاضی روی دادهها که مانع از پذیرش بستههای آسیبدیده در طول مسیر میشود.
- گزینههای الحاقی (Options): فیلدی با اندازۀ متغیر (۰ تا ۴۰ بایت) برای فعالسازی امکانات نوین، مانند Window Scale برای افزایش حجم بافر در شبکههای گیگابیتی و SACK برای گزارش دقیق تکههای مفقودشده.
نحوۀ کارکرد پروتکل TCP: دستدهی سهمرحلهای (Three-Way Handshake)
پیش از آنکه هرگونه دیتایی نظیر متن یک خبر یا فایل ویدیویی ردوبدل شود، کلاینت و سرور مکالمهای ۳ مرحلهای را برای اطمینان از آمادگی یکدیگر انجام میدهند که دستدهی سهمرحلهای نام دارد.
فرایند برقراری اتصال
شروع اتصال پروتکل TCP از طریق تبادل منظم سه بسته زیر انجام میگیرد:
- مرحلۀ اول (SYN): کلاینت پیامی با پرچم SYN و یک شماره توالی تصادفی (مثلاً ۱۰۰۰) برای سرور میفرستد. معنای این پیام این است: «سلام، میخواهم اتصال جدیدی باز کنم و شمارش بایتهای من از ۱۰۰۰ شروع میشود.»
- مرحلۀ دوم (SYN-ACK): سرور پیام را دریافت کرده، آمادۀ پذیرش میشود و پاسخی شامل دو پرچم SYN و ACK ارسال میکند. در این پیام میگوید: «سلام، درخواستت را دریافت کردم (ACK=1001) و شمارش بایتهای من هم از ۵۰۰۰ آغاز میشود (SYN با شماره ۵۰۰۰).»
- مرحلۀ سوم (ACK): کلاینت پاسخ سرور را تایید کرده و بستۀ نهایی حاوی ACK=5001 را میفرستد. با رسیدن این پیام، کانال ارتباطی باز شده و دادههای واقعی ردوبدل میشوند.

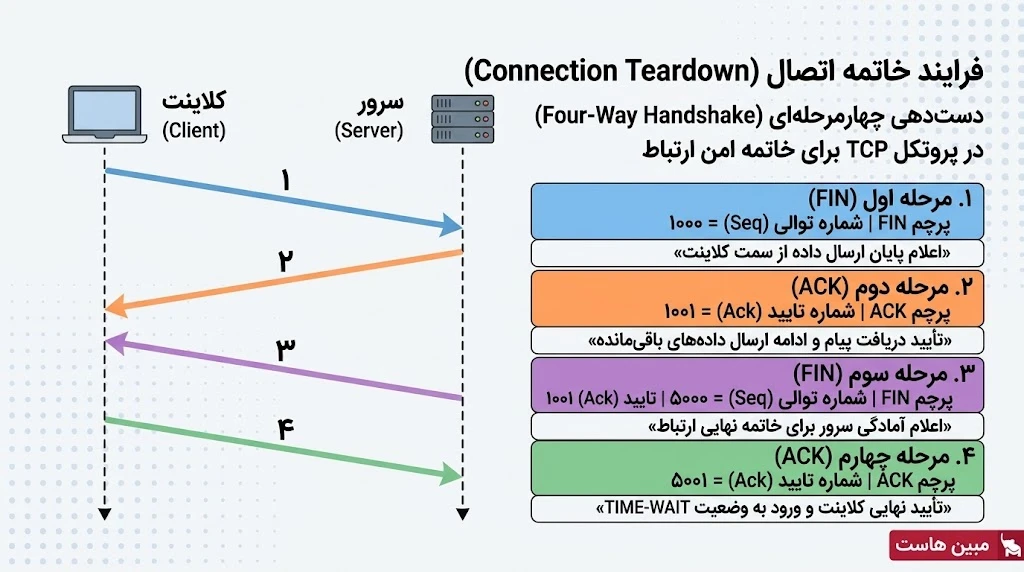
فرایند خاتمۀ اتصال در پروتکل TCP
قطع اتصال با دقت بالایی مدیریت میشود تا هیچ دادهای نیمهکاره در شبکه نسوزد. این فرایند معمولاً طی ۴ گام رخ میدهد:
- کلاینت با ارسال بسته FIN اعلام میکند کار ارسال دادههایش تمام شده است.
- سرور با فرستادن ACK این درخواست را تأیید میکند، اما اگر هنوز اطلاعاتی برای فرستادن داشته باشد به ارسال ادامه میدهد.
- پس از پایان کار سرور، خود سرور نیز بسته FIN مجزایی میفرستد.
- کلاینت آخرین بسته ACK را میفرستد و به مدت زمان مشخصی (حدود ۶۰ ثانیه در لینوکس که وضعیت TIME-WAIT نامیده میشود) صبر میکند. این توقف تضمین میکند که اگر آخرین بستۀ تأییدیه در مسیر گم شد، سرور فرصت ارسال دوباره داشته باشد و بستههای قدیمی با اتصالات بعدی تداخل پیدا نکنند.
ویژگیهای حیاتی پروتکل TCP: چرا این پروتکل تضمینکننده ارتباط است؟
اعتماد مهندسان به ارتباطات وب از ۴ سازوکار هوشمند این سامانه سرچشمه میگیرد که کیفیت و صحت انتقال را در شلوغترین شبکهها هم تضمین میکنند:
۱) کنترل خطا و ارسال دوباره
تمام دادهها به همراه هدر بسته در مبدأ با فرمول ریاضی استانداردی جمع زده میشوند تا چکسام (Checksum) تولید شود. گیرنده همین فرمول را تکرار میکند؛ اگر حاصل یکسان نبود، بستۀ آسیبدیده شناخته شده و حذف میشود.
برای بستههای مفقودشده، فرستنده تایمری به نام تایماوت ارسال مجدد (RTO) دارد. این تایمر با الگوریتم جاکوبسون/کارن و بر اساس پایش پیوسته زمان رفتوبرگشت سیگنال (RTT) محاسبه میشود. اگر در مدت تعیینشده تأییدیه نرسد، سیستم حدس میزند بسته در مسیر افتاده است و فوراً آن را دوباره ارسال میکند. شایان ذکر است که حتی بدون SACK نیز کل فایل دوباره ارسال نمیشود، بلکه SACK به فرستنده اعلام میکند دقیقاً کدام تکهها دریافت شدهاند تا فقط قطعات و تکههای گمشده مجدداً ارسال شوند.
۲) مرتبسازی بستهها
در اینترنت، بستههای متعلق به یک فایل ممکن است از مسیرهای مختلفی رد شده و عقب و جلو برسند. گیرنده بستهها را بر اساس شمارۀ توالی در حافظۀ موقت میچیند تا قطعات خالی پر شوند؛ سپس آنها را به صورت متوالی و مرتب در اختیار نرمافزار قرار میدهد.
۳) کنترل جریان (Flow Control) با پنجرۀ لغزان
گاهی یک سرور پرقدرت میتواند اطلاعات را سریعتر از توان پردازش گوشی یا لپتاپ کاربر بفرستد. با مکانیزم پنجرۀ لغزان (Sliding Window)، سیستم گیرنده در هر پاسخ اعلام میکند چقدر فضای بافر خالی دارد (rwnd). اگر این فضا پر شود، گیرنده با اعلام پنجرۀ صفر (Zero Window) سرعت فرستنده را مهار میکند تا اطلاعات سرریز نشوند.
۴) کنترل ازدحام (Congestion Control)؛ تفاوت CUBIC و BBR
بر اساس ضوابط استاندارد RFC 5681، کنترل ازدحام برای مراقبت از سلامت کل شبکه طراحی شده است تا کابلها و روترهای میانی اشباع نشوند. برای این منظور، متغیری به نام پنجره ازدحام (cwnd) به کار میرود که با الگوریتم شروع آهسته (Slow Start) از مقدار کم شروع میکند و پنجره را به صورت نمایی بزرگ میکند و در مواجهه با ترافیک، آهنگ ارسال را پایین میآورد.
در سیستمعامل لینوکس الگوریتم پیشفرض CUBIC است. این الگوریتم سرعت را آنقدر بالا میبرد تا زمانی که بستهای در شبکه گم شود؛ سپس با مشاهده اتلاف بسته، سرعت را ناگهان کم میکند. در نقطه مقابل، الگوریتم نوین BBR که توسط مهندسان گوگل توسعه یافته، وابسته به گم شدن بسته نیست. BBR با اندازهگیری مداوم سرعت واقعی لینک و زمان رفتوبرگشت، دادهها را ارسال میکند و مانع از تشکیل صفهای طولانی (Bufferbloat) در روترها میشود تا از افزایش پینگ زیر بار ترافیک جلوگیری کند.
TCP در برابر UDP: کدام برای چه کاری؟
در لایۀ انتقال شبکه دو مسیر کاملاً متفاوت وجود دارد. برای پاسخ به این موضوع که تفاوت پروتکلهای TCP و UDP چیست، باید گفت که پروتکل UDP بر سرعت خالص و انتقال بدون معطلی تمرکز دارد، در حالی که پروتکل TCP تمام توانش را صرف دقت، صحت و تضمین تحویل میکند. جدول زیر تفاوتهای کاربردی این دو پروتکل را به سادگی مقایسه میکند:
| شاخص ارزیابی | پروتکل TCP | پروتکل UDP |
| نوع اتصال | اتصالگرا (نیازمند هماهنگی اولیۀ ۳ مرحلهای) | بدون اتصال (ارسال فوری داده بدون اعلام قبلی) |
| تضمین تحویل داده | صددرصد تضمینشده با رسید تحویل و ارسال دوباره | بدون تضمین؛ ممکن است بستهها در راه بسوزند |
| ترتیب دادهها | تضمین بازچیدمان قطعات طبق ترتیب اولیه | بستهها ممکن است پسوپیش تحویل داده شوند |
| سربار هدر | سنگینتر (۲۰ تا ۶۰ بایت برای مدیریت نشست) | بسیار سبک و کمحجم (تنها ۸ بایت) |
| کنترل ترافیک | دارای ابزارهای هوشمند کنترل جریان و ازدحام | فاقد هرگونه ترمز یا کنترل ترافیک |
| میزان تأخیر (Latency) | به دلیل نیاز به تأیید بستهها کمی بالاتر است | بسیار کم؛ بهینهترین گزینه برای کارهای آنی |
| کاربردهای رایج | باز کردن وبسایتها، ایمیل، انتقال فایل و دیتابیس | گیمینگ آنلاین، مکالمه صوتی اینترنتی، لایو استریم تعاملی (WebRTC) و DNS |
اهمیت بهینهسازی TCP در عملکرد هاست و سرورهای اینترنتی
تنظیمات پشتۀ ارتباطی شبکه در سیستمعامل، ارتباط مستقیمی با سرعت پاسخدهی و رضایت کاربران وبسایتها دارد. بهینهسازی پارامترهای کرنل لینوکس عملکرد سرورها را به شکل چشمگیری پایدار میسازد.
در سطح سرویسهای میزبانی وب و هاست، سرعت انجام دستدهی اولیۀ نقش مؤثری در زمان تا تحویل اولین بایت (TTFB) ایفا میکند. فعالسازی قابلیت HTTP Keep-Alive با برقرار نگهداشتن اتصال پایدار و حذف دستدهیهای متوالی زائد، تأثیر مستقیمی بر بهبود TTFB دارد؛ در حالی که TCP Keep-Alive تنها برای تشخیص اتصالات قطعشده کارایی دارد. همچنین، فعالسازی قابلیت TCP Fast Open میتواند به کاهش تأخیر کمک کند، اگرچه پشتیبانی مرورگرها از آن محدود است.
اگر اپلیکیشن شما روی یک سرور مجازی قرار دارد، میتوانید با تغییر الگوریتم پیشفرض به BBR، نرخ انتقال و ارسال داده از سرور به کاربران را بهینه کنید. این پیکربندی از تشکیل صفهای طولانی شبکه در خطوط پرتردد جلوگیری کرده و پایداری ارتباط را بهبود میبخشد.
نکتۀ فنی (Pro Tip): فعالسازی الگوریتم BBR در لینوکس
پیشنیازها: داشتن لینوکس با کرنل نسخۀ ۴.۹ یا بالاتر، سرور مجازی (VPS) با مجازیسازی KVM و دسترسی root.
پیش از اعمال تغییرات، ابتدا با اجرای دستور زیر بررسی کنید که آیا الگوریتم BBR در لیست الگوریتمهای در دسترس سیستمعامل شما وجود دارد یا خیر:
sysctl net.ipv4.tcp_available_congestion_control
همچنین برای بررسی الگوریتم فعال فعلی سرور خود میتوانید دستور زیر را بزنید:
net.core.default_qdisc = fq
net.ipv4.tcp_congestion_control = bbr
در صورت نیاز به تغییر، خطوط فوق را به انتهای فایل /etc/sysctl.d/99-tcp-tuning.conf افزوده و با دستور sysctl –system اعمال کنید.
پس از اعمال تنظیمات، جهت اطمینان از فعال شدن BBR، مجدداً دستور زیر را اجرا کنید تا خروجی bbr را مشاهده کنید:
در پروژههای پربازدید و سازمانهایی که از سرور اختصاصی استفاده میکنند، هدف اصلی پذیرش هزاران اتصال همزمان بدون افت کارایی سرور است. بزرگتر کردن بافرهای دریافت و ارسال (tcp_rmem و tcp_wmem) سرعت شبکه را برای پورتهای پرظرفیت ۱ و ۱۰ گیگابیتی آزاد میسازد.
چالشهای خاص TCP در زیرساخت شبکه ایران
ارتباطات شبکهای در ایران با شرایط خاصی مواجه است که بر عملکرد پروتکل TCP تأثیر مستقیمی دارد:
- مشکلات MTU/MSS در اتصالات PPPoE و تونلها: استفاده از اتصالات PPPoE یا انواع تونلهای شبکه، سربار هدر اضافهای ایجاد کرده و MTU مؤثر را کاهش میدهد. در صورت عدم تنظیم دقیق MSS (MSS Clamping)، بستههای بزرگ نهایی شکسته یا حذف شده و باعث کندی شدید یا لود نصفهنیمۀ صفحات وب میگردد.
- فاصله فیزیکی و تأخیر دستدهی (Latency): فاصلۀ جغرافیایی سرورهای خارج از کشور تا کاربران داخل ایران موجب افزایش زمان رفتوبرگشت سیگنال (RTT) میشود. این مسئله هزینۀ زمانی فرایند Three-Way Handshake و TLS Handshake را بالا برده و لود اولیه را کندتر میکند.
- کارایی BBR در مسیرهای بینالمللی همراه با افت بسته (Packet Loss): مسیرهای بینالمللی به دلیل نوسانات معمولاً دارای درصد بالایی از اتلاف بسته هستند. فعالسازی الگوریتم BBR روی سرورها مانع از افت ناگهانی پهنای باند شده و سرعت انتقال دادهها در این مسیرها را به شکل چشمگیری حفظ میکند.
عیبیابی کاربردی و پایش اتصالات TCP در لینوکس
برای بررسی وضعیت نشستها و مدیریت اتصالات در لینوکس ابزارهای قدرتمندی وجود دارد، مانند:
- مشاهدۀ اتصالات فعال TCP: با دستور ss -tan میتوانید تمامی اتصالات TCP را به همراه شماره پورتها و وضعیت آنها (مانند ESTAB یا TIME-WAIT) مشاهده کنید.
- خلاصۀ آمار اتصالات: دستور ss -s خلاصهای جامع از تعداد کل سوکتهای باز و اتصالات فعال بر حسب وضعیت ارائه میدهد.
- مدیریت تعداد بالای وضعیت TIME-WAIT: در سرورهای پرترافیک، ماندن اتصالات در وضعیت TIME-WAIT ممکن است موجب اتمام پورتهای محلی شود. فعال کردن تنظیم ipv4.tcp_tw_reuse = 1 در فایل sysctl اجازه میدهد سوکتهای TIME-WAIT امن برای اتصالات جدید مجددا استفاده شوند.
هشدار امنیتی: مهار حملات SYN Flood
در حملۀ SYN Flood، هکرها با ارسال انبوهی از بستههای اولیۀ جعلی، صف پردازش سرور را اشباع میکنند تا کاربران واقعی از سرویس محروم شوند. فعالسازی مکانیزم SYN Cookies و بالا بردن ظرفیت پذیرش سیستمعامل با تنظیمات زیر، سرور را در برابر این حملۀ منع سرویس (DoS) مقاوم میکند:
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 8192
net.core.somaxconn = 8192
توجه داشته باشید که این تنظیمات sysctl باید در فایل /etc/sysctl.d/99-tcp-tuning.conf نوشته شده و با دستور sudo sysctl –system اعمال شوند. همچنین لازم است صف انتظار (backlog) خود وبسرور (مانند Nginx) نیز متناسب با این مقادیر افزایش یابد.
چالشهای پروتکل TCP چیست و چرا پای QUIC به میدان باز شد؟
با وجود سابقۀ درخشان پروتکل TCP، اینترنت امروزی نیازمند سرعتی فراتر از گذشته است. نقطۀ ضعف اصلی، پدیدهای به نام «انسداد ابتدای صف» (Head-of-Line Blocking) است. از آنجا که در پروتکل کنترل انتقال تمام بستهها باید زنجیروار و به ترتیب چیده شوند، اگر تنها یک بسته در شلوغی شبکه گم شود، تمام بستههای سالم بعدی در صف انتظار میمانند تا آن تکه دوباره دریافت شود. این وقفه در پروتکلهای مدرنی مانند HTTP/2 که همزمان فایلهای زیادی را روی یک اتصال میفرستند، باعث افت سرعت لود سایت میشد.
برای عبور از این چالش، پروتکل جدیدی به نام QUIC ابتدا توسط گوگل توسعه داده شد و بعداً در استاندارد RFC 9000 به ثبت رسید تا در بستر پروتکل HTTP/3 استفاده شود. پروتکل QUIC روی بستر سبک UDP کار میکند و برتریهای زیر را ارائه میدهد:
- جداسازی کانالها: هر تصویر یا متن در کانالی مستقل ردوبدل میشود؛ بنابراین گم شدن یک بسته، بقیۀ فایلها را منتظر نمیگذارد.
- دستدهی بسیار سریع: پروتکل رمزنگاری مدرن TLS3 در دل فرایند برقراری اتصال QUIC ادغام شده و زمان راهاندازی ارتباط را به حداقل میرساند.
- اتصال بدون قطعی: با تغییر اینترنت کاربر از وایفای به دادۀ تلفن همراه، نیازی به اتصال مجدد نیست و دانلودها بدون وقفه ادامه مییابند.
تضمین تبادل پایدار بستههای TCP با زیرساخت سروری مبین هاست
عملکرد بهینه پروتکل TCP و به حداقل رساندن نرخ اتلاف بسته (Packet Loss) تا حد زیادی به پایداری پورتهای شبکه و کیفیت لایههای فیزیکی سرور وابسته است؛ چرا که حتی دقیقترین تنظیمات سیستمعامل نیز بدون پهنای باند باکیفیت و سختافزار باثبات، در مواجهه با ترافیک سنگین با نوسان پینگ و کندی مواجه میشوند. در همین راستا، پلنهای سرور مجازی پرسرعت مبین هاست با پورتهای پایدار و امکان شخصیسازی پارامترهای پشتۀ شبکه، محیطی مطمئن را برای میزبانی وب و اجرای بهینه وبسرورها فراهم میآورند و زیرساخت سرور اختصاصی با بهرهگیری از پورتهای پرظرفیت شبکه و منابع پردازشی کاملاً مجزا، بستری باثبات برای پردازش همزمان هزاران نشست TCP بدون سرریز بافر و افت کارایی در مقیاس سازمانی در اختیارتان میگذارد.
جمعبندی: آیندۀ ارتباطات اینترنتی با ستون فقرات TCP
پروتکل TCP دهههاست که پایۀ اصلی وب جهانی و ارتباطات دیجیتال را شکل داده است. هرچند پروتکلهای نوین مبتنی بر UDP برای بازیهای آنلاین و پخش زنده پیشتاز هستند، اما ماهیت اتصالگرا، سازوکار بدون خطای دستدهی و کنترل دقیق دادهها باعث شده تا پروتکل TCP همچنان گزینهای بیرقیب برای صفحات وب، ایمیل و کارهای بانکی باقی بماند.
دستیابی به بالاترین کارایی این استاندارد در وبسایتهای سازمانی، نیازمند میزبانی بر بستری با پورتهای پایدار شبکه و حداقل نوسان پکتها است. اگر به دنبال محیطی پایدار و بهینهسازیشده برای بارکاری سنگین هستید، کارشناسان مبین هاست همراه شما هستند تا از میان انواع سرورهای مجازی پرسرعت و سرورهای اختصاصی، مطمئنترین بستر زیرساخت را برای توسعۀ کسبوکارتان فراهم سازید.
منابع
IETF – RFC 9293 Transmission Control Protocol Specification
IETF – RFC 5681 TCP Congestion Control
IETF – RFC 9000 QUIC A UDP-Based Transport
The Linux Kernel Documentation – IP Sysctl Parameters
سوالات متداول
یک پروتکل لایۀ انتقال است که تحویل سالم دادهها را تضمین میکند، اتصالگرا نامیده میشود زیرا پیش از ارسال اطلاعات واقعی، با فرایند دستدهی سهمرحلهای توافقات اولیهای بین فرستنده و گیرنده برقرار میسازد.
تفاوت در تضمین سلامت دادهها است؛ TCP تمام بستهها را با رسید و بازچیدمان دقیق و سالم تحویل میدهد، در حالی که UDP با قربانی کردن تضمین سلامت، دادهها را با کمترین زمان و بالاترین سرعت ارسال میکند.
نوعی حملۀ منع سرویس (DoS) است که در آن مهاجم بستههای ناقص فراوانی میفرستد تا صف حافظۀ سرور مسدود شود. این تهدید با فعال کردن قابلیت SYN Cookies در هستۀ لینوکس و تنظیم دیوارهای آتش کنترل میشود.
الگوریتمی مدرن در لینوکس است که گلوگاه واقعی پهنای باند و زمان رفتوبرگشت شبکه را ارزیابی میکند. فعالسازی آن مانع از طولانی شدن صفهای روتر (Bufferbloat) شده و از افزایش تأخیر زیر بار ترافیکی سنگین جلوگیری میکند، همچنین سرعت ارسال داده از سرور به کاربران را بهبود میبخشد.